
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 gduma-phdata/patch-cve-2026-19843
Patch: escalation dei privilegi tramite web UI (Cisco IOS XE)
 gduma-phdata/patch-cve-2026-31337
Patch: RCE tramite bypass dell'autenticazione (Ivanti Connect Secure)
 ramonzx6/rapid-reset-check
CLI in Go che censisce gli endpoint HTTPS che negoziano HTTP/2 tramite ALPN per identificare i sistemi che richiedono una revisione delle mitigazioni…
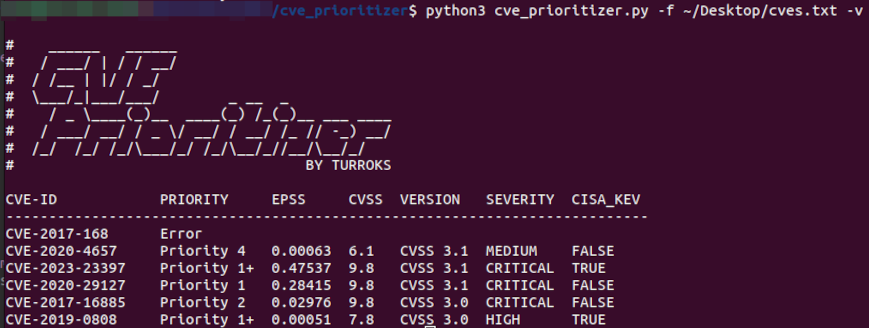 turroks/cve_prioritizer
Semplifica la correzione delle vulnerabilità con CVSS, EPSS e CISA's Known Exploited Vulnerabilities. Dai priorità alle azioni basandoti su…
 legendile7/cve-2026-78122-poc
Proof-of-concept exploit per CVE-2026-78122, che dimostra l'esfiltrazione del filesystem del container e delle variabili d'ambiente attraverso le…

 wattocyber/masq
Ricognizione live e audit della postura per l'infrastruttura degli agenti AI: esegue la scansione di configurazioni MCP, log delle sessioni e API…
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) Catena WordPress da XSS pre-autenticazione a RCE — exploit PoC + strumento di audit difensivo + template nuclei
 baba01hacker666/cve-2026-33032
Proof-of-concept in Python per CVE-2026-33032 che ispeziona lo stato e le configurazioni di nginx, quindi dimostra la scrittura non autorizzata della…
 xe1phix/parrotlinux-public-kiosk-project
Progetto sistematico di hardening del kernel Linux che implementa le impostazioni raccomandate da KSPP, blacklisting dei moduli e configurazione…
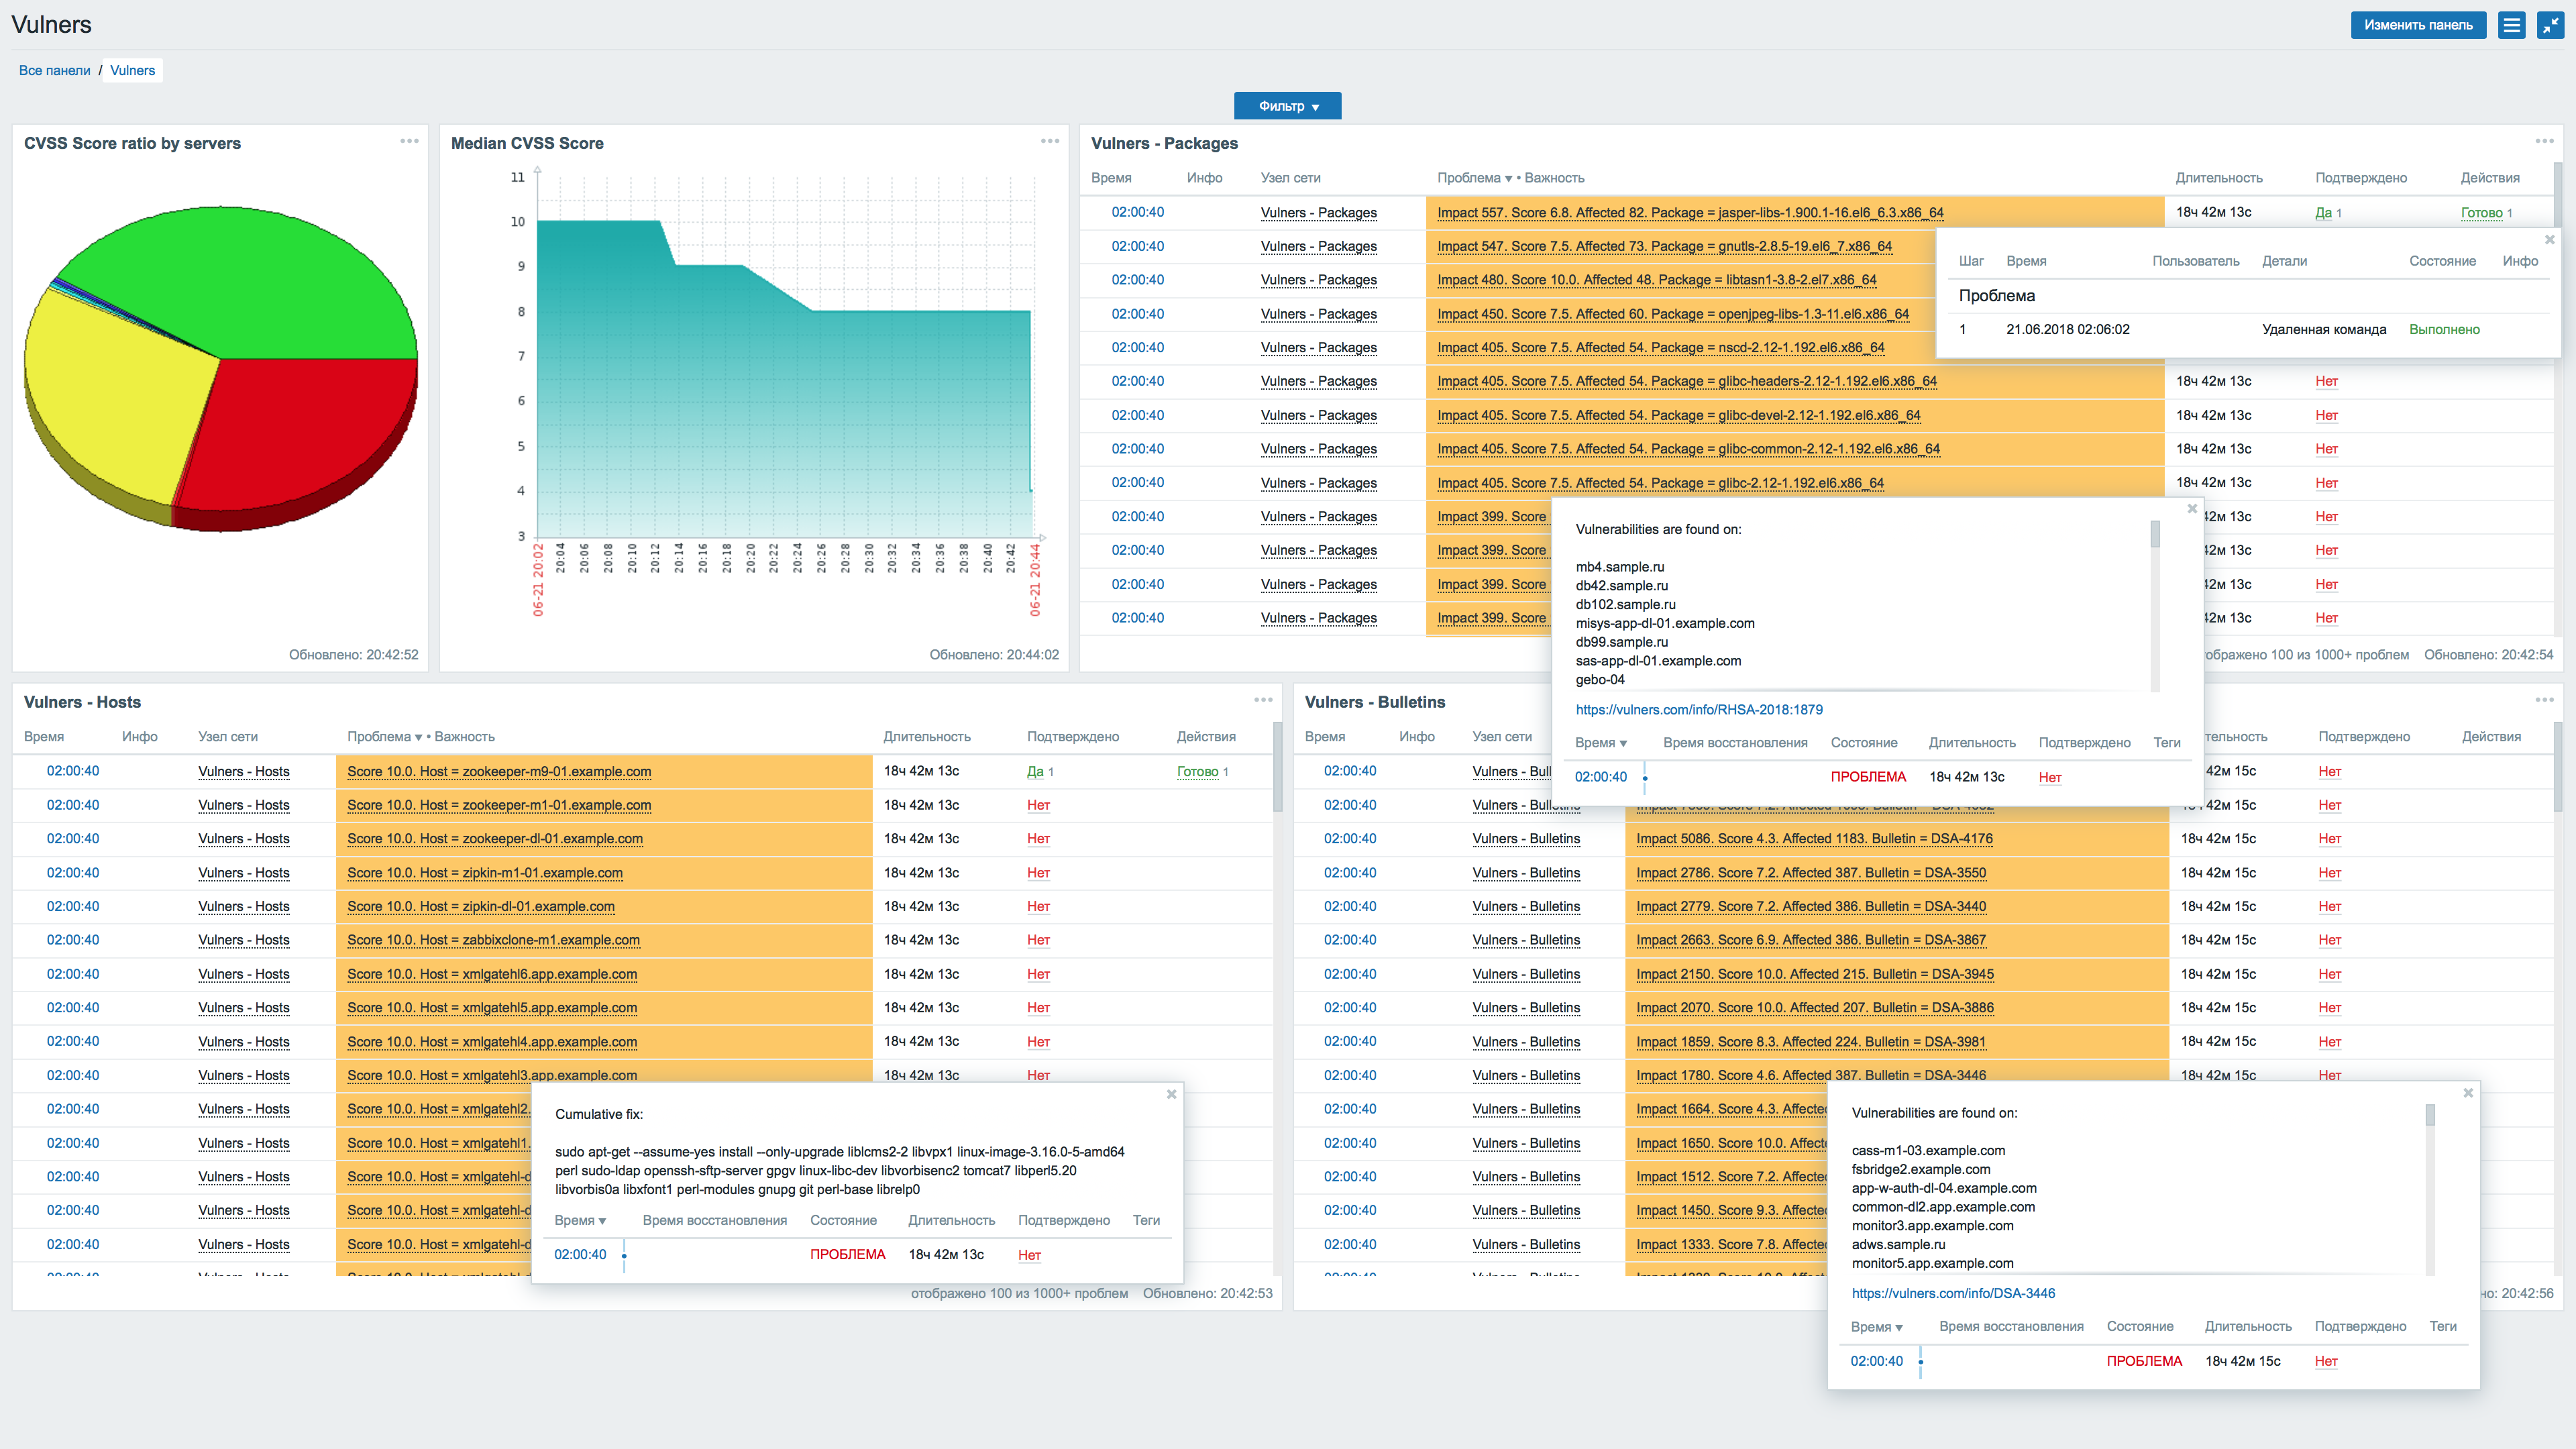 vulnerscom/zabbix-threat-control
Plugin per la valutazione delle vulnerabilità di Zabbix
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Auditor di sicurezza PowerShell in sola lettura per endpoint e server Windows: verifica la configurazione di Defender, lo stato delle patch, le…
 lionels-cyber/cve-2024-45519-zimbra-real-fix
Zimbra CVE-2024-45519 vera correzione - La patch ufficiale è incompleta
 cynepmyx/nginx-rift-check
Rileva il pattern di rewrite CVE-2026-42945 nelle configurazioni nginx: rewrite con ? nella sostituzione più una cattura senza nome consumata nella…
 ibondarenko1/azure-sentinel-detection-engineering
9 rilevamenti KQL mappati su MITRE ATT&CK su un ambiente live Microsoft Sentinel + Defender XDR (control-plane, endpoint, identity), con una pipeline…
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet per la mitigazione della vulnerabilità CVE-2026-64564 (SCTPhantom)
 boxed-dev/vibe-coding-security
Checklist di sicurezza pre-lancio per app generate da IA (Lovable, v0, Bolt, Cursor). 69 controlli che coprono Supabase RLS, chiavi esposte e…
 ridhinva/defender-privilege-escalation-scanner
Scanner: CVE-2026-41091/45498 Microsoft Defender LPE/DoS — Scanner Python per l'escalation dei privilegi di Windows Defender (CISA KEV)
 joaocalciolari07/copyfail-guard
Strumento difensivo di rilevamento e mitigazione per CVE-2026-31431 ("Copy Fail") — LPE del kernel Linux algif_aead. Nessun codice exploit incluso.








