
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 fairwindsops/polaris
Validazione delle buone pratiche nei tuoi cluster Kubernetes
 soteria-security/365inspect
Uno script PowerShell che automatizza la valutazione della sicurezza degli ambienti Microsoft 365.
 fortalice/modifycerttemplate
Modifica dei modelli di certificato ADCS ed enumerazione ACL
 michelin/chopchop
Scanner CLI basato su YAML che rileva servizi, file e cartelle esposti su endpoint web. Progettato per sviluppatori per integrare controlli di…
 cloud-custodian/cloud-custodian
Motore di regole per sicurezza cloud, ottimizzazione dei costi e governance, DSL in YAML per policy per interrogare, filtrare e agire sulle risorse
 cloudgraphdev/cli
Lo strumento universale per API GraphQL e CSPM per AWS, Azure, GCP, K8s e tencent.
 skyscanner/cfripper
Libreria e strumento CLI per analizzare i template CloudFormation e verificarne la conformità alla sicurezza.
 yamato-security/wela
Controlla le impostazioni del registro eventi di Windows rispetto alle linee guida delle best practice e alla rilevabilità tramite regole Sigma, con…
 op7ic/blueteam.lab
Laboratorio di rilevamento Blue Team creato con Terraform e Ansible su Azure.
 stackrox/stackrox
La piattaforma di sicurezza Kubernetes di StackRox esegue un'analisi dei rischi dell'ambiente container, fornisce visibilità e avvisi in tempo reale…
 crowdstrike/crt
Audita le configurazioni di Azure AD e Exchange Online per individuare autorizzazioni difficili da trovare, trust di federazione, regole di inoltro…
 chen-keinan/mesh-kridik
Strumento automatizzato di controllo della sicurezza per cluster Kubernetes con service mesh Istio, che applica le best practice tramite policy OPA e…
 wecooperate/imonitorsdk
Il motore di monitoraggio delle attività di sistema più potente del mondo · Un potente kit di sviluppo per la raccolta e difesa dei comportamenti…
 bridgecrewio/checkov
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…
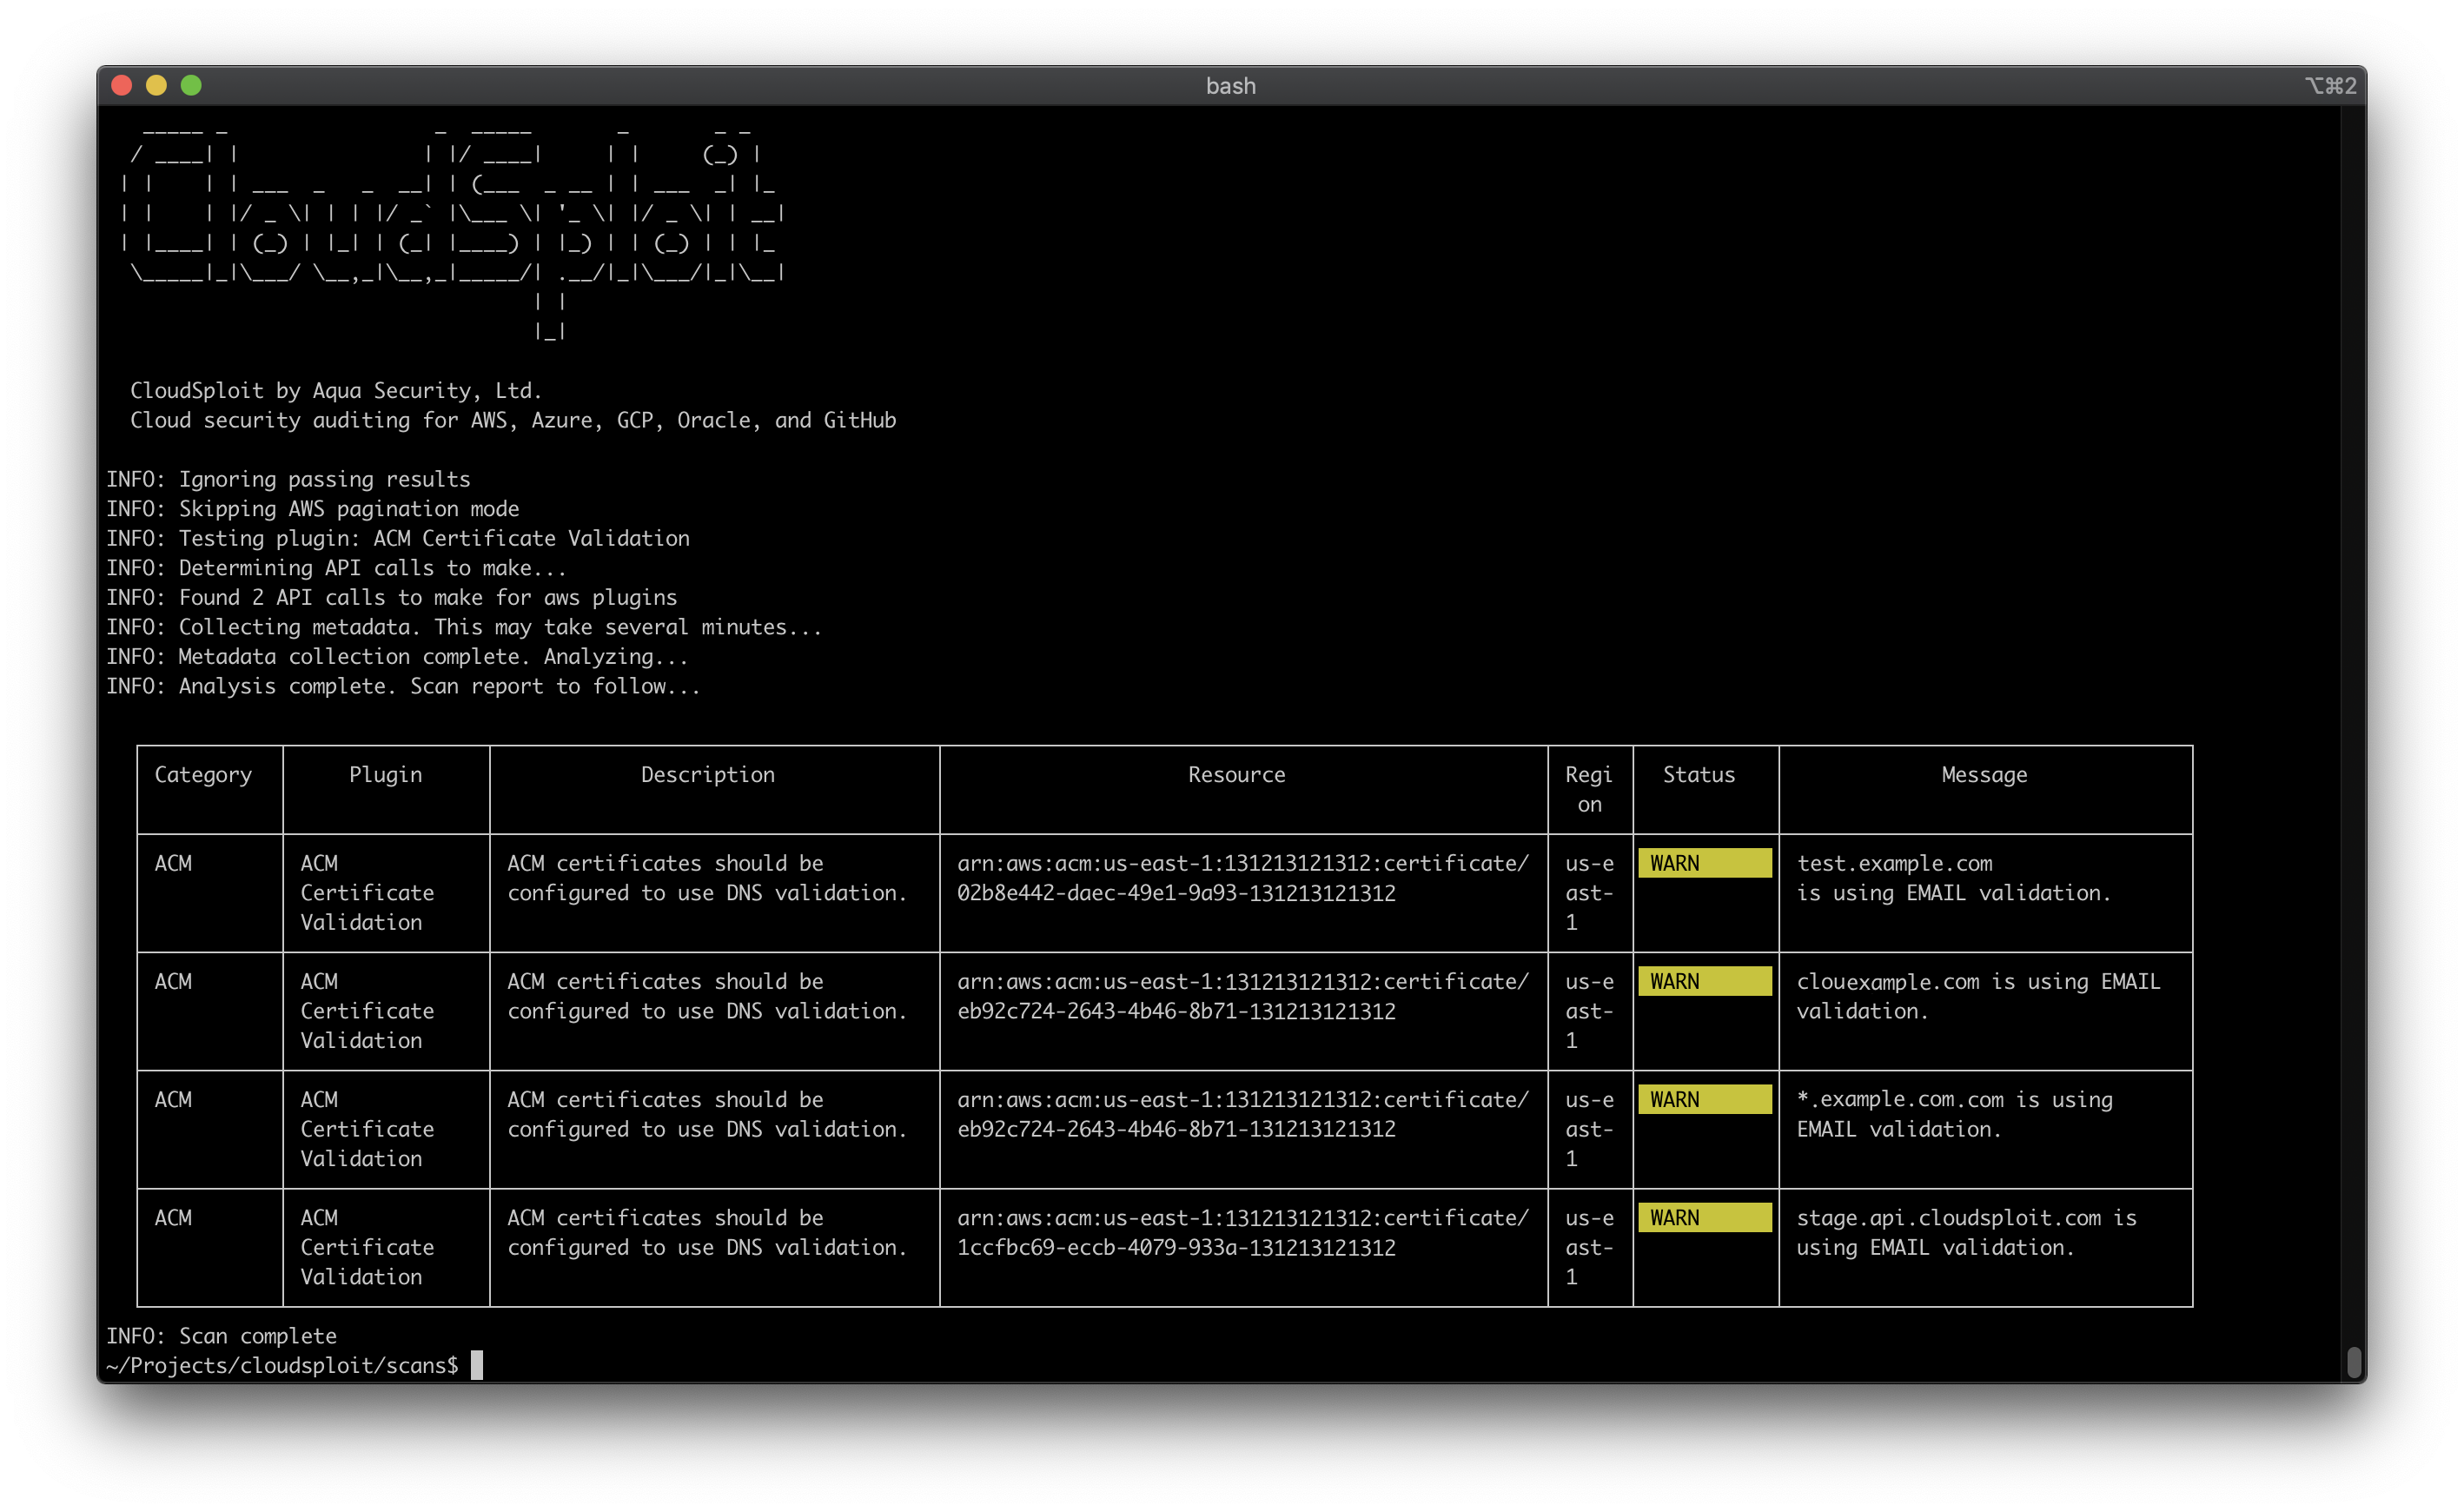 aquasecurity/cloudsploit
Scanner di sicurezza multi-cloud che controlla AWS, Azure, GCP e OCI per configurazioni errate, violazioni di conformità (HIPAA, PCI, CIS) e rischi…
 cyberdefenders/detectionlabelk
DetectionLabELK è un fork di DetectionLab che utilizza lo stack ELK al posto di Splunk.
 cyberark/kubiscan
Uno strumento per scansionare i cluster Kubernetes alla ricerca di permessi rischiosi
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…





