
 #1
Strumenti per la revisione delle configurazioni di sistemi e applicazioni per debolezze di sicurezza e conformità.
Raccomandato da Kitploit

 logangoins/cable
.NET toolkit di post-sfruttamento per la ricognizione e lo sfruttamento di Active Directory
 sec-consult/msiscan
Strumento di scansione per identificare problemi di escalation dei privilegi locali in installatori MSI vulnerabili

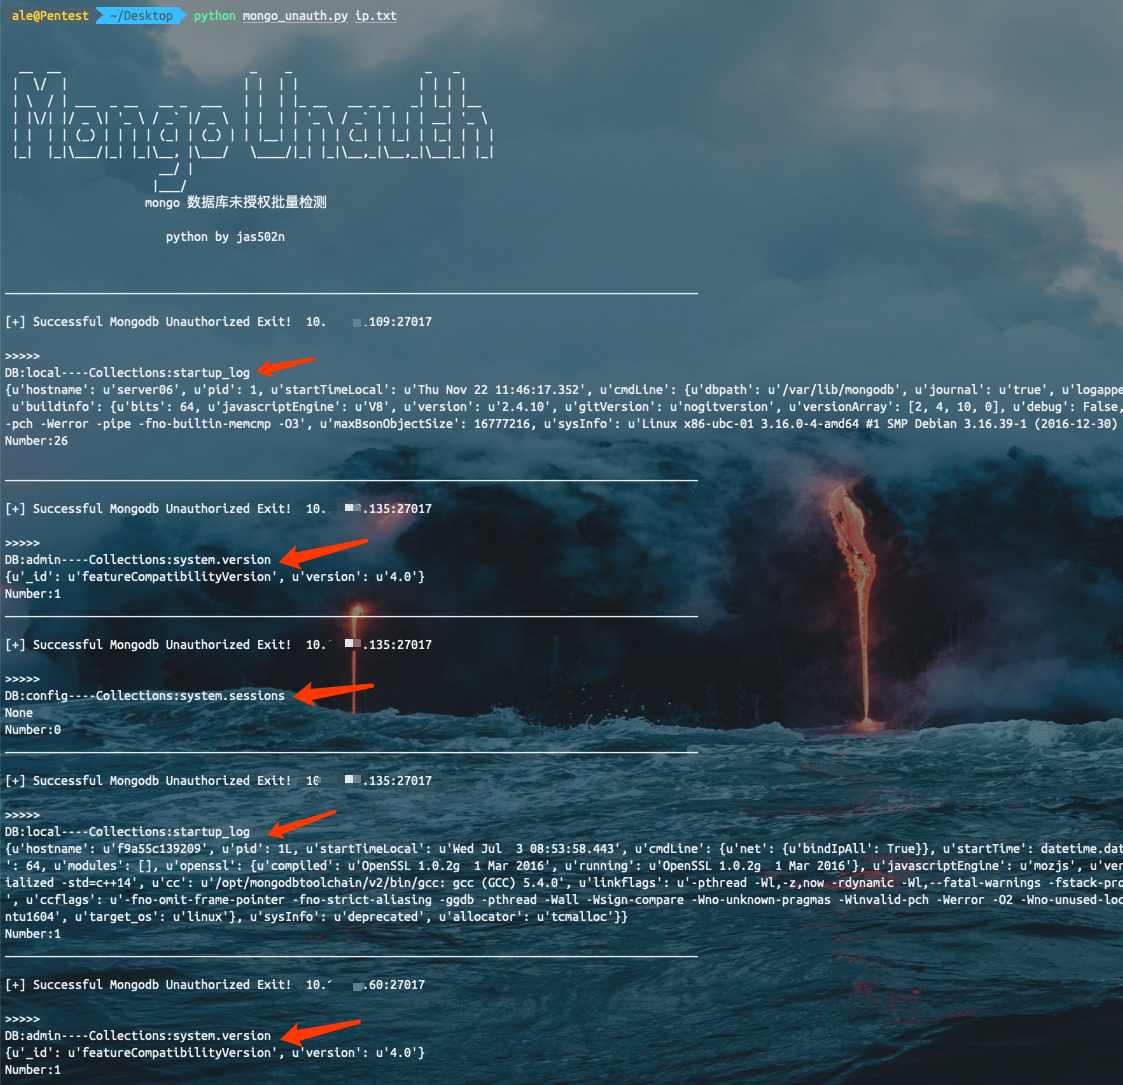 jas502n/unauthorized-tools
Script di rilevamento batch non autorizzato
 alt3kx/wafparan01d3
Valutazione rapida del WAF "paranoid" Doctor | Strumento WAFPARAN01D3
 nccgroup/cisco-snmp-enumeration
Enumerazione SNMP Cisco automatizzata, brute force, download della configurazione e cracking delle password
 nccgroup/conmachi
Strumento di audit di sicurezza Blackbox per container: enumera la configurazione di sicurezza dall'interno del container di destinazione
 nccgroup/raccoon
Auditor dell'accesso agli oggetti Salesforce
 nccgroup/s3_objects_check
Valutazione whitebox dei permessi effettivi degli oggetti S3, per identificare file accessibili pubblicamente.
 nccgroup/secretscrub
Elabora l'output SARIF proveniente da strumenti di analisi statica per rilevare e oscurare i segreti hard-coded nel codice sorgente, creando una…
 nccgroup/sfpoldevchk
Controllore delle deviazioni delle policy Salesforce
 nccgroup/vcg
VisualCodeGrepper - Strumento di scansione della sicurezza del codice.
 nccgroup/windowsdaclenumproject
Una raccolta di strumenti per enumerare e analizzare le DACL di Windows
 rxerium/internal-security-detect
La rilevazione dei controlli di sicurezza interni in un'azienda
 bishopfox/spoofcheckselftest
Applicazione web che consente di testare se il tuo dominio è vulnerabile allo spoofing delle e-mail.
 synacktiv/eipp
Elenchi di password vietate di Entra ID Password Protection
 cyberark/pwnkit-hunter
PwnKit-Hunter è qui per aiutarti a verificare se i tuoi sistemi sono vulnerabili a CVE-2021-4043, noto anche come PwnKit.
 jas502n/database-spring-enc
sprint encode (testo semplice) ottieni password codificata








