
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 imbas007/cve-2025-3248
Exploit basato su Python per CVE-2025-3248 che consente l'esecuzione di codice remoto su istanze Langflow vulnerabili. Supporta scansione singola URL…
 stuub/cve-2025-3969-exploit
CVE-2025-3969: Exploit PoC (OS CMD injection, Web Shell, Interactive Shell)
 szerszen199/ps-cve-2020-7352
Implementazione di CVE-2020-7352 in PowerShell
 torjan0/xwiki_solrsearch-rce-exploit
PoC di RCE non autenticata per XWiki SolrSearch (CVE-2025-24893). Esecuzione di comandi + reverse shell.
 lowkey0808/cve-2021-32849
Exploit Python per CVE-2021-32849, un'iniezione di comandi in Gerapy, che consente l'esecuzione remota di codice con reverse shell.
 itamar-yochpaz/cve-2026-2256-poc
Proof-of-concept che dimostra una vulnerabilità di command injection nello strumento MS-Agent Shell, consentendo l'esecuzione arbitraria di comandi e…
 lc-pro/cve-2025-55182-exp
Exploit basato su Python per CVE-2025-55182 (RCE in Next.js) con scansione di target singoli/batch, esecuzione di comandi, shell interattiva e 4…
 zamdevio/r2s
Strumento avanzato di test di sicurezza per la valutazione della vulnerabilità CVE-2025-55182 nelle applicazioni Next.js. Include shell interattiva,…
 terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Prova di concetto che dimostra le vulnerabilità di iniezione di comandi nel driver Perforce di Composer, con due vettori di attacco e test basati su…
 kairo-one/cve-2020-26217-xstream
CVE-2020-26217 XStream poc di deserializzazione
 naozibuhao/cve-2026-21962_java_gui_exploit_tool
Java GUI tool per lo sfruttamento di CVE-2026-21962, una RCE non autenticata nel Proxy Plug-In di Oracle WebLogic, che consente l'esecuzione di…
 estebanzarate/cve-2019-9194-elfinder-command-injection-poc
Vulnerabilità di iniezione di comandi in elFinder <= 2.1.47 tramite il componente PHP connector. Consente l'esecuzione remota di codice non…
 gill-singh-a/vsftp-2.3.4-remote-root-shell-exploit
Un semplice programma Python che ottiene una shell root remota sul dispositivo di destinazione sfruttando una vulnerabilità (CVE-2011-2523) presente…
 urjack2025/cve-2024-36401
Un Exploit Python per "GeoServer"
 anon-cyber-team/cve-2026-27966--rce-in-langflow
# Strumento exploit all-in-one per CVE-2026-27966, una RCE critica in Langflow Funzionalità: scansione di massa, rilevamento automatico, esecuzione…
 zorvithonleo/exploit-cve-2014-4210-
Exploit per CVE-2014-4210 che mira alla deserializzazione WebLogic, con funzionalità post-exploitation tra cui deployment di ransomware, integrazione…
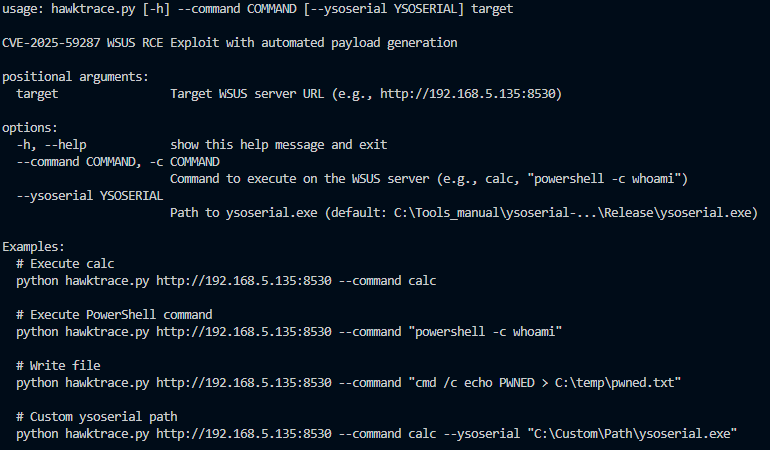 luemmelsec/cve-2025-59287---wsus-sccm-rce
Exploit per CVE-2025-59287 che abilita l'esecuzione remota di codice sui server WSUS/SCCM con integrazione del payload ysoserial per test di…
 chancej715/unrealircd-3.2.8.1-backdoor-command-execution
Exploit in Python per il backdoor di UnrealIRCd 3.2.8.1 (CVE-2010-2075) che consegna una reverse shell tramite listener Netcat.








