
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 roostercoopllc/flipper-mcp
Server MCP basato su AI per Flipper Zero. Controlla SubGHz, NFC, RFID, IR, BLE, GPIO e altro ancora via WiFi utilizzando Claude o qualsiasi client…
 oyesanyf/oshoosiclaw
Agente autonomo di sicurezza endpoint in Rust che combina driver Windows Ring-0 e blocco pre-esecuzione eBPF su Linux, rilevamento YARA, mappatura…
 iss4cf0ng/openshell
Server di gestione di reverse shell leggero basato su Go con interfaccia web GUI per sessioni di shell interattive, gestione delle sessioni e…
 st3rven/fronthunter
FrontHunter è uno strumento per testare grandi liste di domini al fine di identificare candidati per il domain fronting.
 r00k5a58/pyc2
Un semplice c2 scritto in python per dimostrare concetti di sicurezza
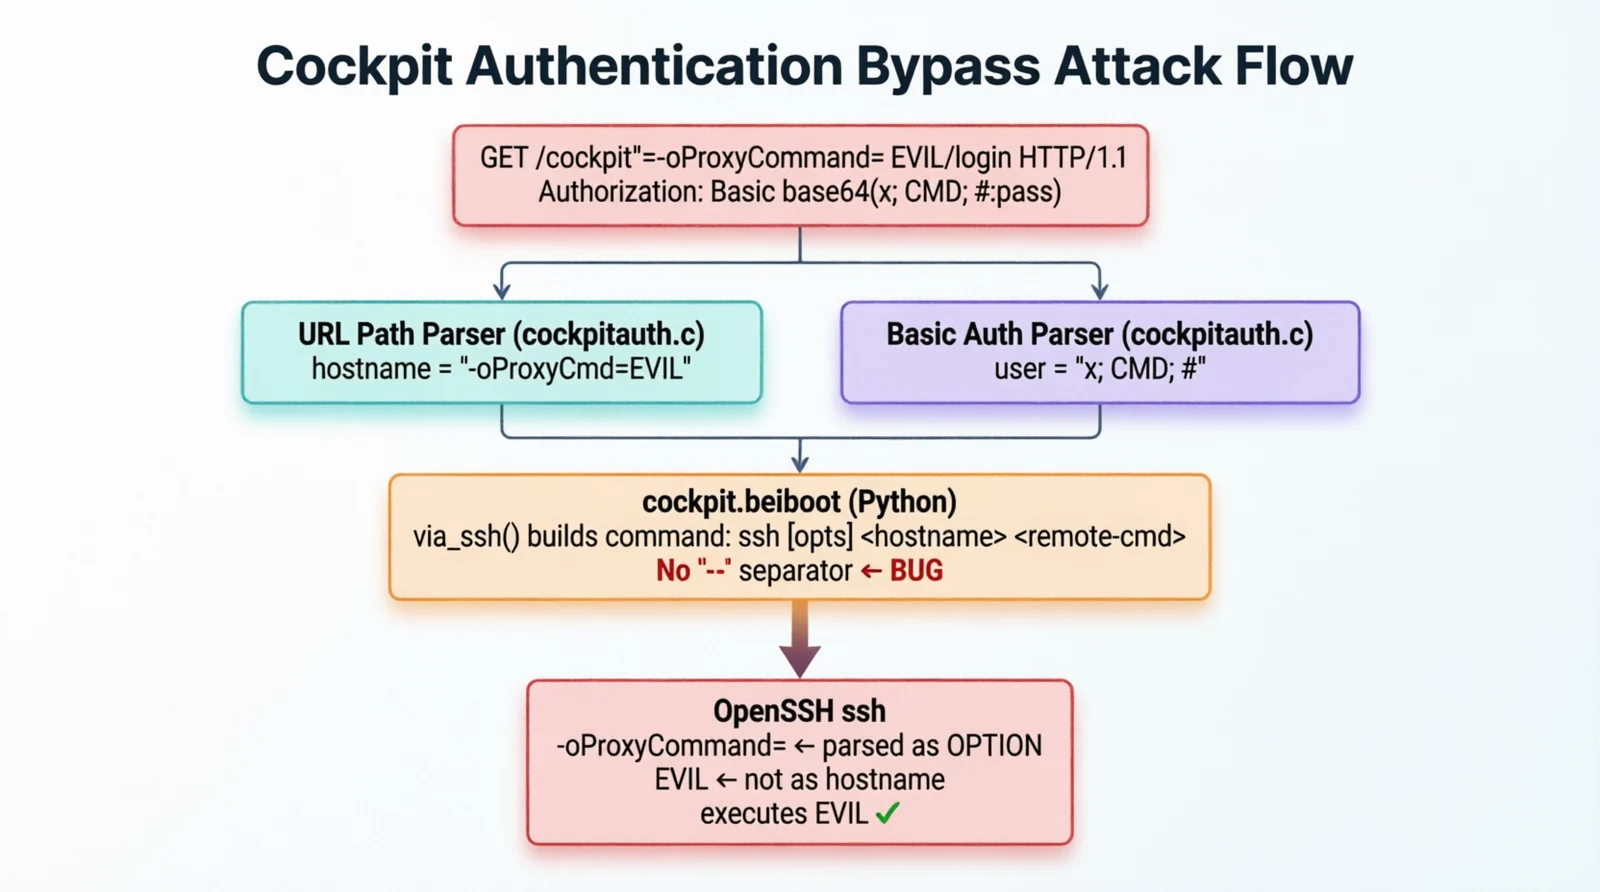 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Esecuzione di codice in remoto non autenticata tramite iniezione di argomenti da riga di comando SSH
 tas9er/cve-2021-22986
Codice di: Tas9er / F5 BIG-IP vulnerabilità di esecuzione remota di comandi
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Zyxel firewall vulnerabilità di iniezione di comandi remoti (CVE-2022-30525)
 padsalatushal/cve-2011-2523
Exploit in Python per vsftpd 2.3.4 - Esecuzione di comandi backdoor
 tc4dy/cve-2026-15409-15410-framework
Framework multi-exploit per SonicWall SMA1000 che concatena SSRF (CVE-2026-15409) a Erlang RCE e escalation di privilegi di root (CVE-2026-15410).…
 tc4dy/cve-2026-41940-poc-exploit
PoC exploit per CVE-2026-41940 che prende di mira il bypass di autenticazione di cPanel/WHM tramite CRLF injection. Supporta session hijacking, RCE,…
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
POC della vulnerabilità di esecuzione remota di codice (RCE) di Spring Cloud Gateway, basato sull'esecuzione di comandi, con l'aggiunta di…
 user696/mrrat
:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) è una vulnerabilità zero-day di Microsoft Office scoperta di recente. È una vulnerabilità ad alta gravità che gli hacker…
 horizon3ai/cve-2024-8190
Exploit proof-of-concept per CVE-2024-8190, una vulnerabilità di iniezione di comandi autenticata in Ivanti Cloud Service Appliance, che consente…
 leviticus-triage/chromsploit-framework
Framework di exploit avanzato basato sull'IA | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
 arlyone/apache-struts-0day-exploit
Vulnerabilità critica di esecuzione remota di codice (CVE-2018-11776) trovata in Apache Struts.








