
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE Rilevamento per Versione ed Exploit
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE, bypass del sandbox Lua di Redis ed esecuzione di comandi
 rvrsh3ll/azure-app-tools
Raccolta di strumenti da utilizzare con Azure Applications
 puzzlepeaches/log4jcenter
Sfruttamento di CVE-2021-44228 in vCenter per esecuzione remota di codice e altro ancora.
 ghostwolflab/apt-individual-combat-guide
Guida didattica e repository di codice per comprendere le tecniche di attacco APT, che copre ricognizione, sfruttamento di servizi e applicazioni…
 benzamir/mitm6-kerberos-cname-abuse
Abuso di CNAME in Kerberos PoC
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE
 carbonblack/active_c2_ioc_public
IoC C2 attivi
 rasta-mouse/spawnwith
Cobalt Strike BOF che genera un processo utilizzando il token di un altro utente e inietta lo shellcode di Beacon, consentendo post-sfruttamento e…
 plackyhacker/cmdlinespoofer
Come spoofare la riga di comando quando si genera un nuovo processo da C#.
 codextf2/customc2channeltemplate
modello per sviluppare canali C2 personalizzati per Cobalt Strike utilizzando hook IAT applicati da un caricatore riflessivo.
 ariary/volana
🌒 Offuscamento dei comandi shell per evitare i sistemi di rilevamento
 sh1n0g1/shinobot
RAT / Simulatore di botnet per pentest / didattica
 d4vinci/wormy
alcune funzioni python3 per aggiungere funzionalità di diffusione a qualsiasi backdoor python
 joelgmsec/kitsune
Framework C2 polimorfico con interfaccia grafica, riconnessione automatica, generazione di payload e strumenti di hacking integrati per operazioni di…
 ricardojoserf/covert-tube
Youtube come canale nascosto - Controlla sistemi da remoto ed esegui comandi caricando video su Youtube
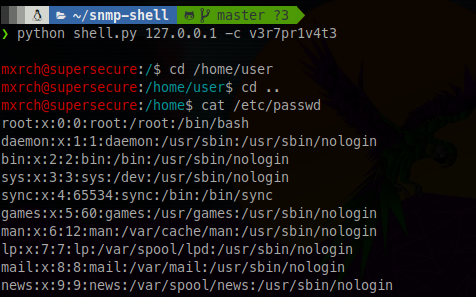 mxrch/snmp-shell
Simulazione di shell su Net-SNMP con funzionalità extend
 aether-0/cve-2024-12986
Scanner ed exploit per CVE-2024-12986, un'iniezione di comandi nei dispositivi gateway DrayTek. Include uno scanner Bash e una shell interattiva…








