Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ufonet — UFONet - Toolkit per Denial of Service | Kitploit

Strumenti/GitHubGitHub/epsylon/ufonet
Generazione di PayloadExploitEvasione IDS/IPSSfruttamento di Applicazioni WebSicurezza di ReteCrittografiaPenetration TestingCommand and ControlRed Teaming
GitHubepsylon/ufonet

ufonet

UFONet - Toolkit per Denial of Service
2.5k634811 mese faRevisionato da Kitploit
Vedi RepositorySito web
Condividi

UFONet


  • Sito web: https://ufonet.03c8.net

Descrizione:

UFONet - è un software libero, un toolkit P2P e crittografico -dirompente- che consente di eseguire attacchi DoS e DDoS; sul Layer 7 (APP/HTTP) attraverso lo sfruttamento di vettori Open Redirect su siti web di terze parti per agire come una botnet e sul Layer 3 (Rete) abusando del protocollo.

Funziona anche come una DarkNET crittografata per pubblicare e ricevere contenuti creando una rete client/server globale basata su un'architettura P2P direct-connect.

Vedi questi link per maggiori informazioni:

  • FAQ: https://ufonet.03c8.net/FAQ.html

  • CWE-601:Open Redirect: https://cwe.mitre.org/data/definitions/601.html
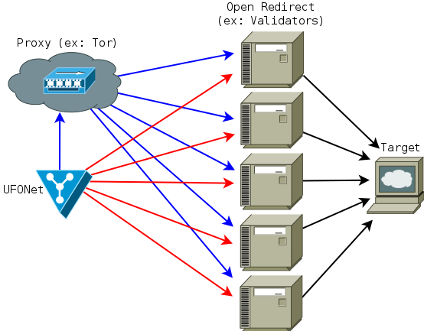
UFONet

  • LOIC: https://en.wikipedia.org/wiki/Low_Orbit_Ion_Cannon

  • LORIS: https://en.wikipedia.org/wiki/Slowloris_(software)

  • UFOSYN: https://en.wikipedia.org/wiki/SYN_flood

  • FRAGGLE: https://en.wikipedia.org/wiki/Fraggle_attack

  • UFORST: https://en.wikipedia.org/wiki/TCP_reset_attack

  • SPRAY: https://en.wikipedia.org/wiki/Denial-of-service_attack#Reflected_attack

  • SMURF: https://en.wikipedia.org/wiki/Smurf_attack

  • XMAS: https://en.wikipedia.org/wiki/Christmas_tree_packet

  • DROPER: https://en.wikipedia.org/wiki/IP_fragmentation_attack

  • SNIPER: https://en.wikipedia.org/wiki/Simple_Network_Management_Protocol

  • TACHYON: https://en.wikipedia.org/wiki/DNS_amplification_attack

  • PINGER: https://en.wikipedia.org/wiki/Ping_flood

  • MONLIST: https://en.wikipedia.org/wiki/NTP_server_misuse_and_abuse

  • UFOACK: https://en.wikipedia.org/wiki/Denial-of-service_attack

  • OVERLAP: https://en.wikipedia.org/wiki/IP_fragmentation_attack#Overlapping_fragment_attack

  • UFOUDP: https://en.wikipedia.org/wiki/UDP_flood_attack

  • NUKE: https://en.wikipedia.org/wiki/Sockstress

  • MEMCACHED: https://en.wikipedia.org/wiki/Memcached

  • CHARGEN: https://en.wikipedia.org/wiki/Character_Generator_Protocol

  • CLDAP: https://en.wikipedia.org/wiki/Lightweight_Directory_Access_Protocol

  • SSDP: https://en.wikipedia.org/wiki/Simple_Service_Discovery_Protocol

  • QOTD: https://en.wikipedia.org/wiki/QOTD

  • TFTP: https://en.wikipedia.org/wiki/Trivial_File_Transfer_Protocol

  • WSDISCO: https://en.wikipedia.org/wiki/WS-Discovery

  • COAP: https://en.wikipedia.org/wiki/Constrained_Application_Protocol

  • MSSQL: https://en.wikipedia.org/wiki/Microsoft_SQL_Server

  • ARMS: https://en.wikipedia.org/wiki/Apple_Remote_Desktop

  • PLEX: https://en.wikipedia.org/wiki/Plex_(software)

  • NETBIOS: https://en.wikipedia.org/wiki/NetBIOS

  • RIPV1: https://en.wikipedia.org/wiki/Routing_Information_Protocol

  • MIDDLEBOX: https://en.wikipedia.org/wiki/Network_middlebox

  • RAPIDRESET: https://en.wikipedia.org/wiki/HTTP/2

  • SLOWREAD: https://en.wikipedia.org/wiki/Slowloris_(software)

  • GOLDENEYE: https://en.wikipedia.org/wiki/Denial-of-service_attack#Application-layer_attacks

  • FINFLOOD: https://en.wikipedia.org/wiki/Transmission_Control_Protocol#Connection_termination

Installazione:

UFONet è eseguibile su molte piattaforme:

Puoi provare a ottenere automaticamente tutte le librerie richieste usando (come root):

   python3 setup.py

Per l'installazione manuale, esegui:

   sudo apt-get install -y --no-install-recommends libpython3.12-dev python3-pycurl python3-geoip python3-whois python3-requests libgeoip1 libgeoip-dev
   python3 -m pip install --upgrade pip --no-warn-script-location --root-user-action=ignore --break-system-packages
   python3 -m pip install pycurl --upgrade --root-user-action=ignore --break-system-packages
   python3 -m pip install pygeoip requests urllib3 whois scapy pycryptodomex duckduckgo-search dnspython certifi --ignore-installed --root-user-action=ignore --break-system-packages

Se una libreria manca in fase di esecuzione, UFONet 2.0 proverà a installarla automaticamente usando pip.

Per eseguire la suite di test in qualsiasi momento:

   python3 ufonet --test-ufonet

Licenza:

UFONet è rilasciato sotto licenza GPLv3. Puoi trovare il testo completo della licenza nel file LICENSE.

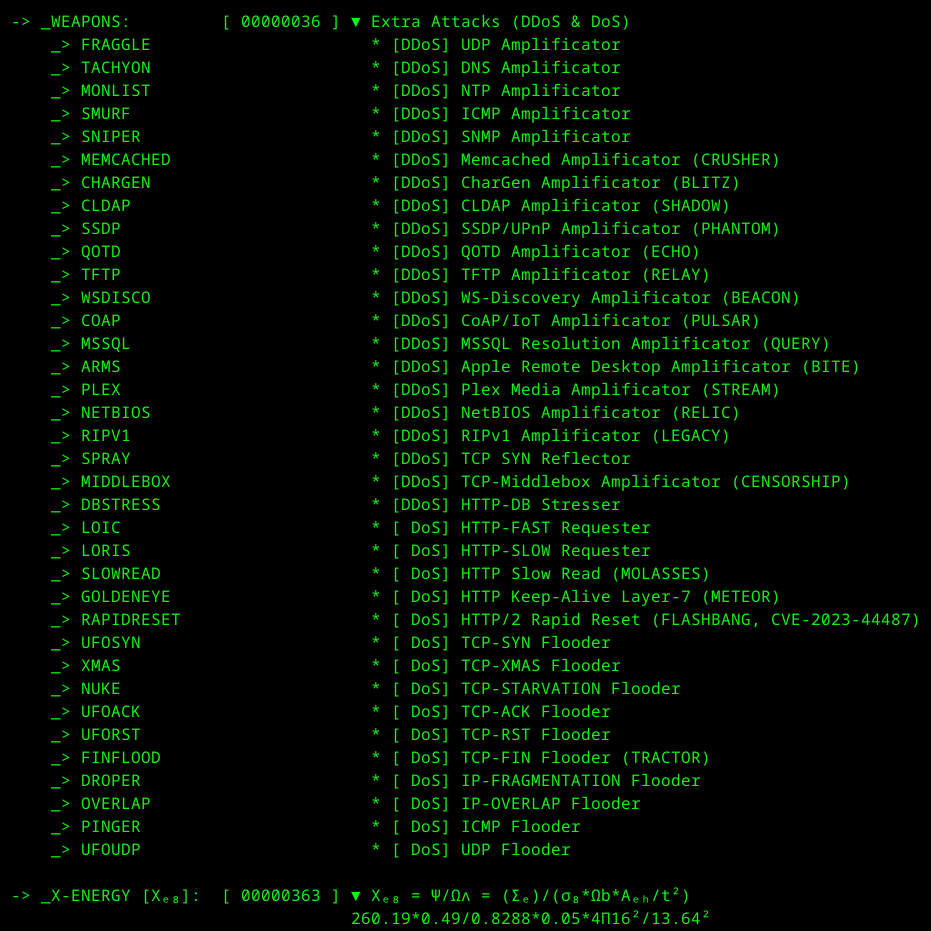
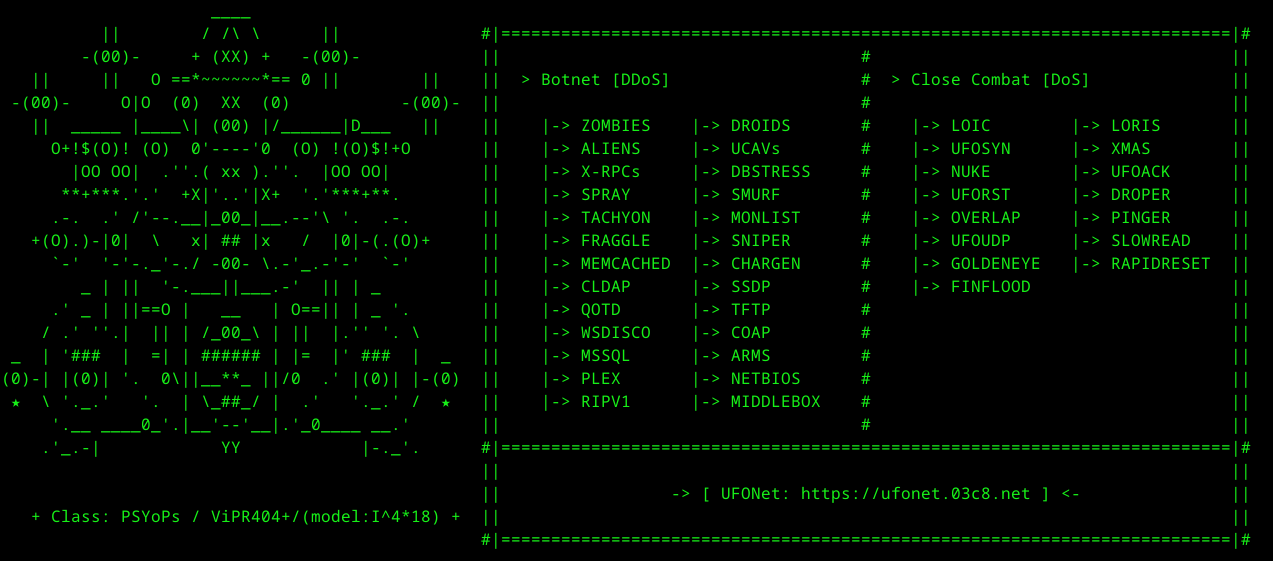
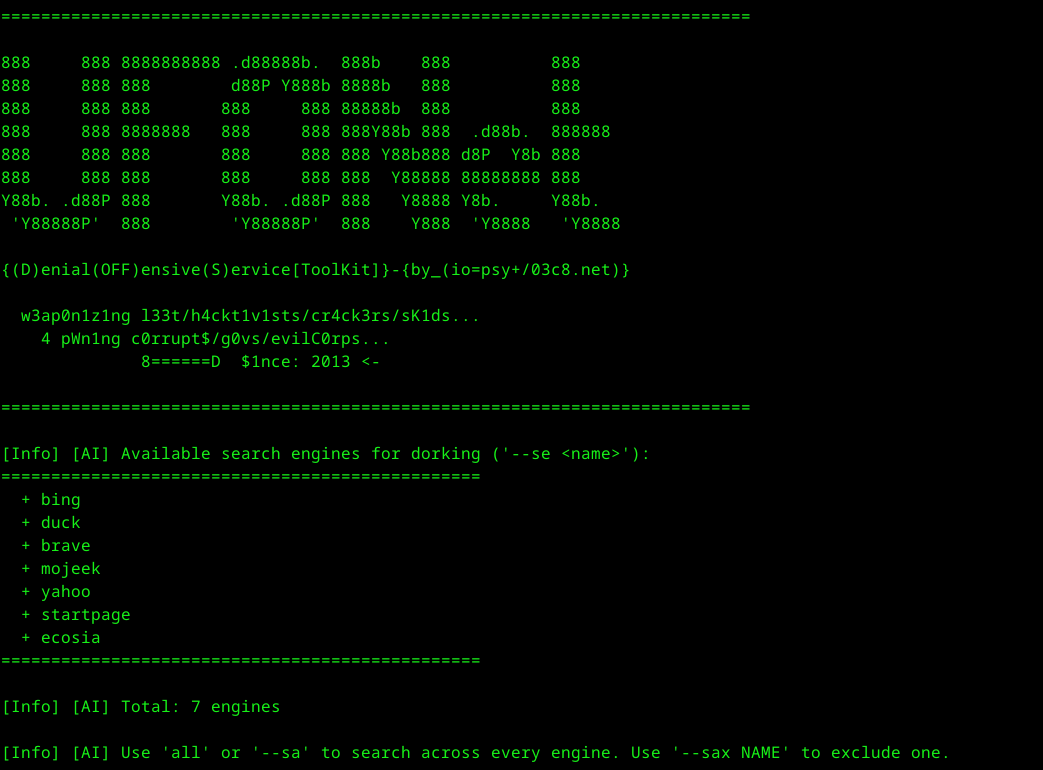
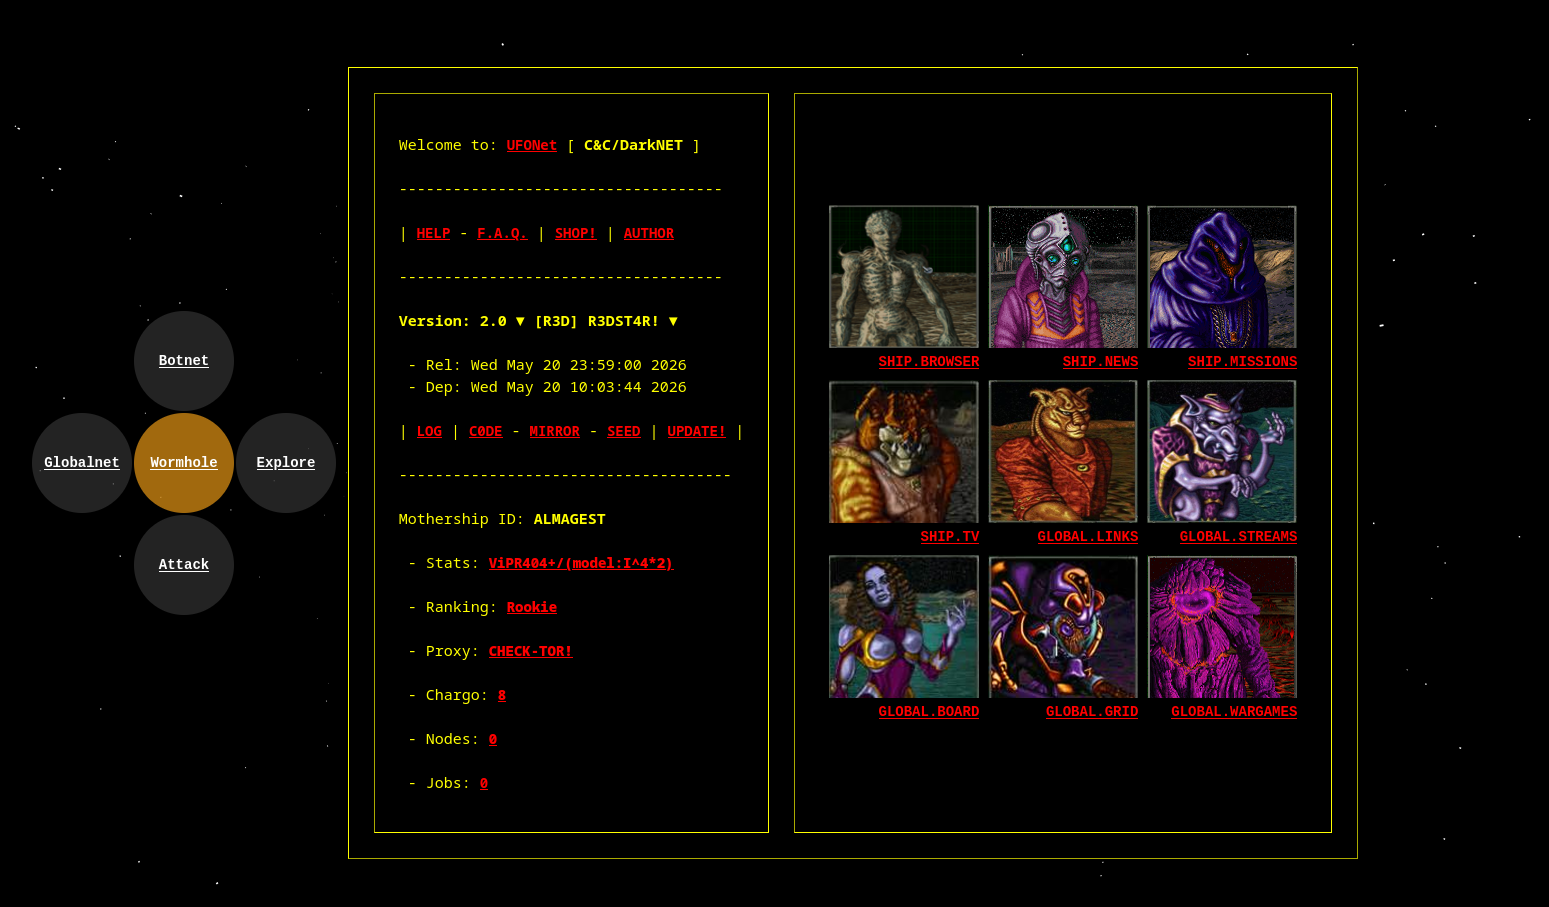
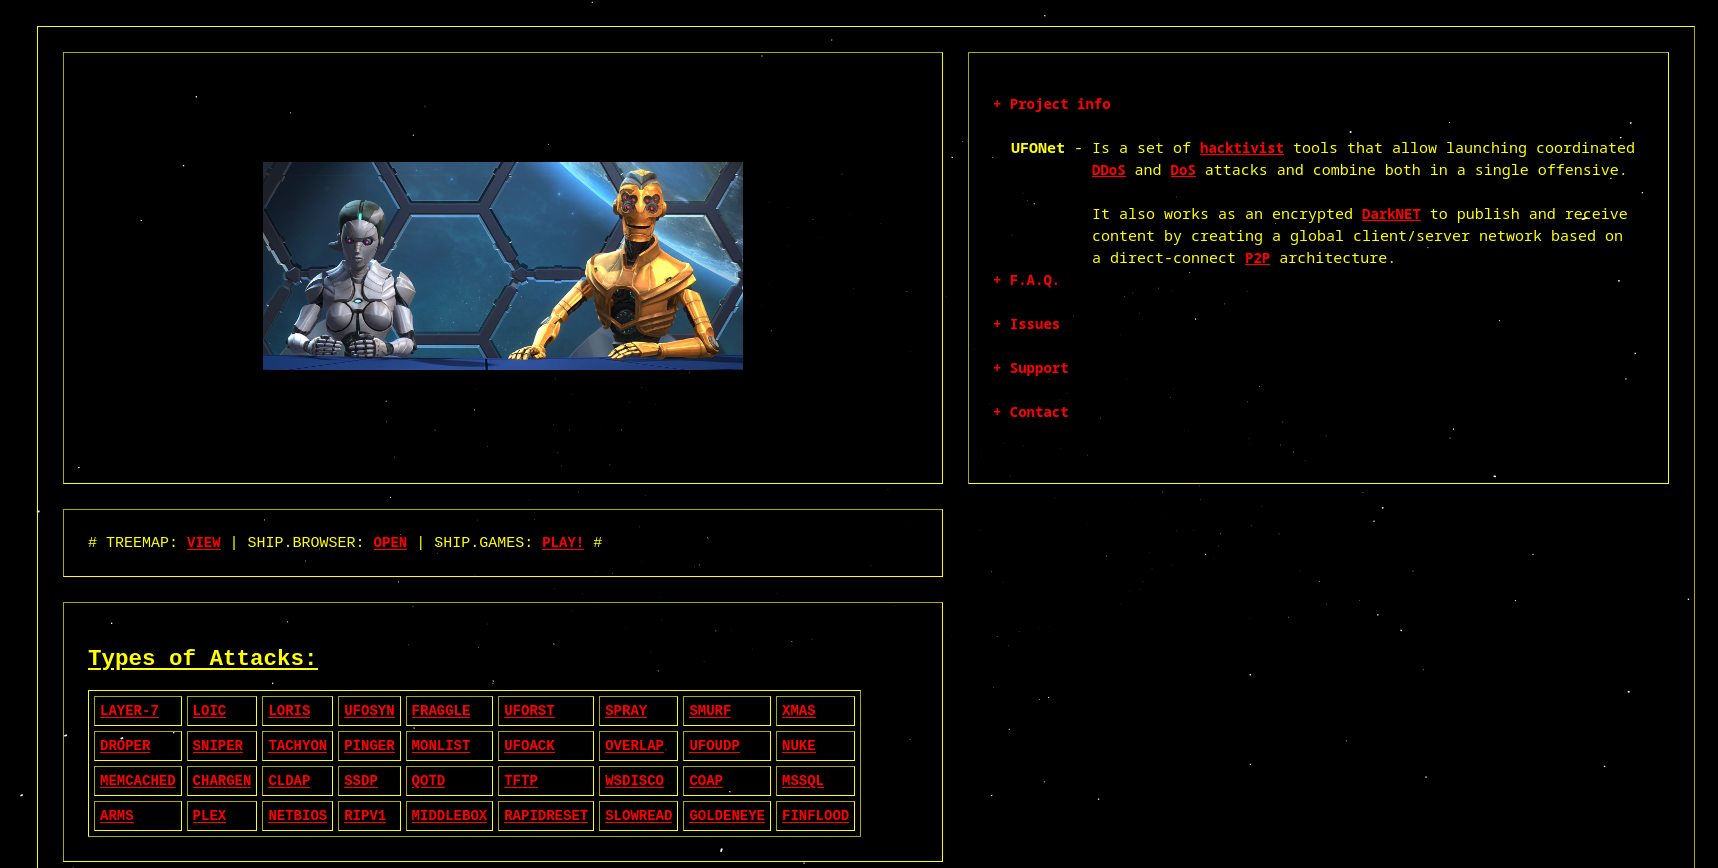
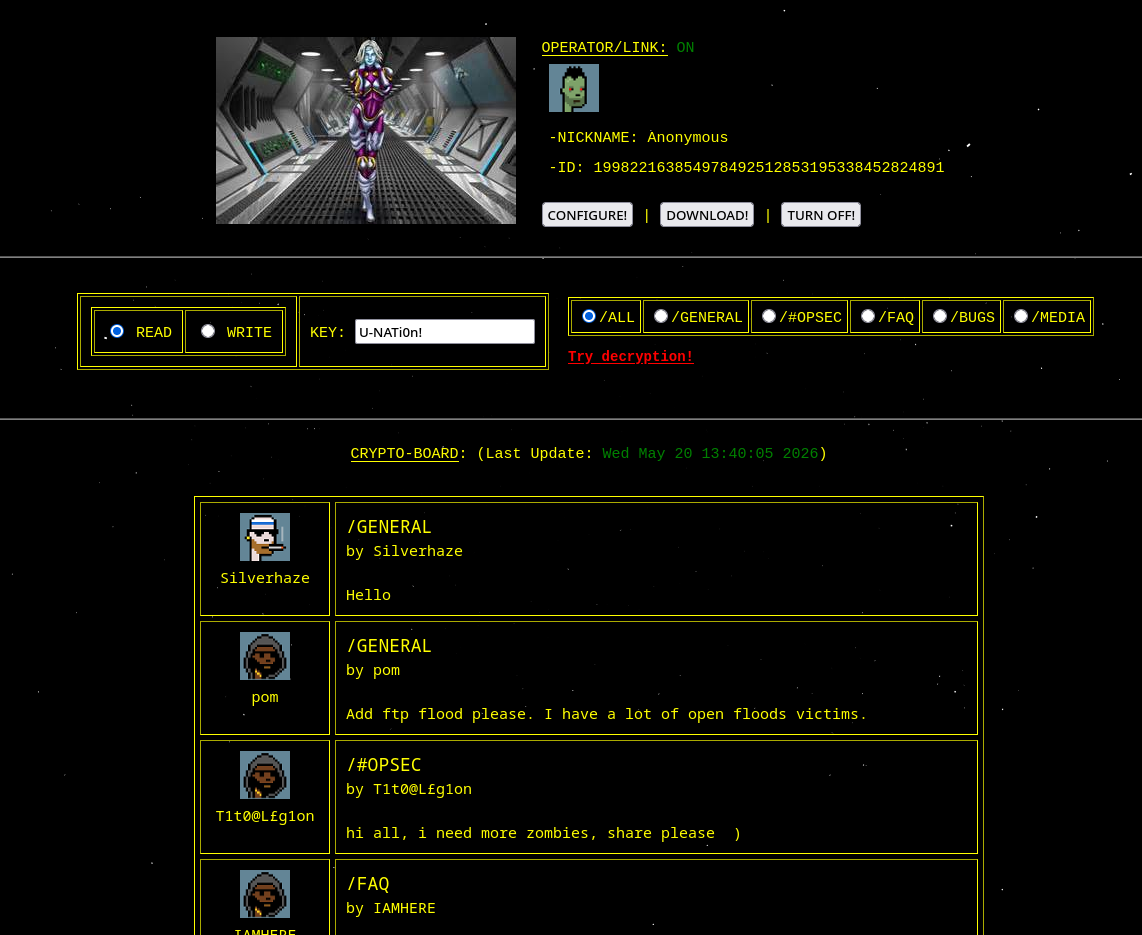
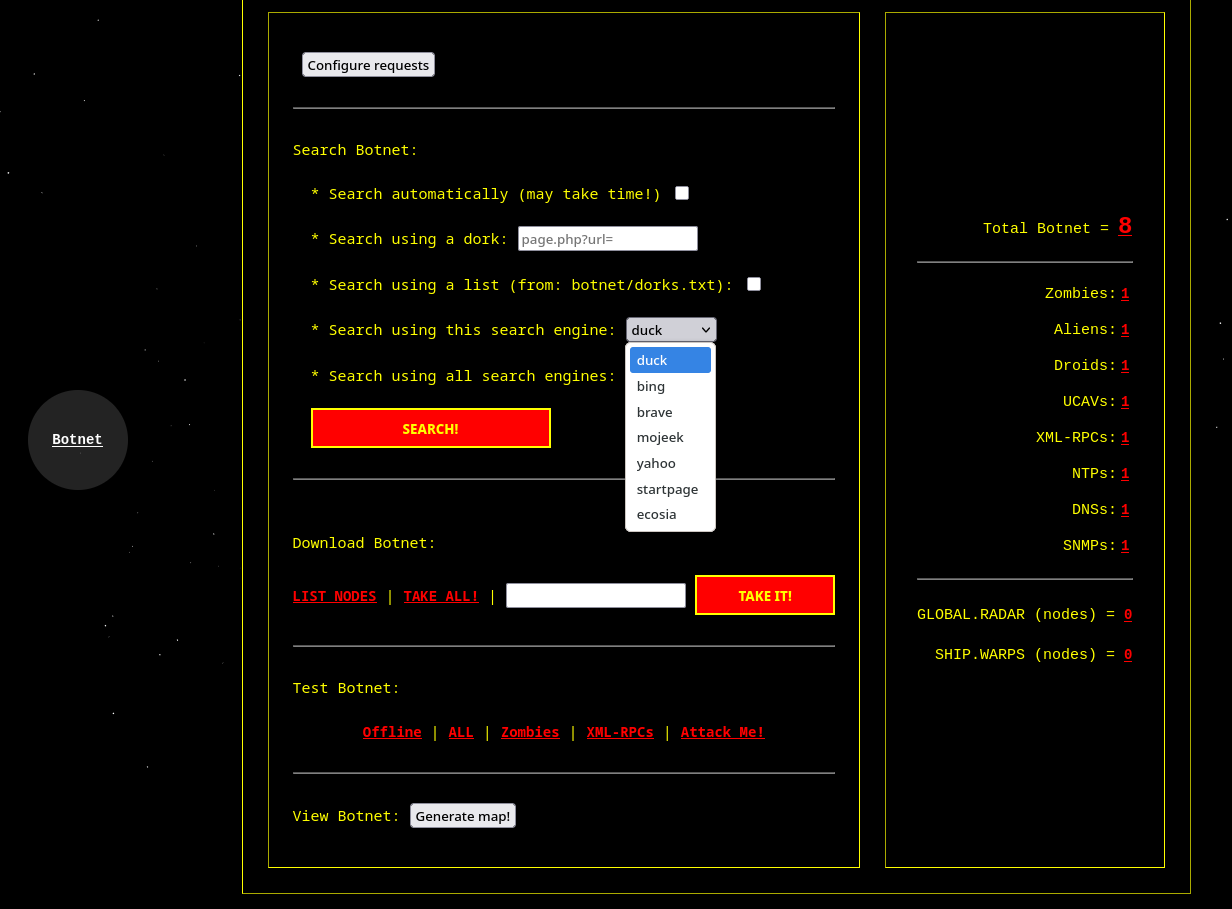
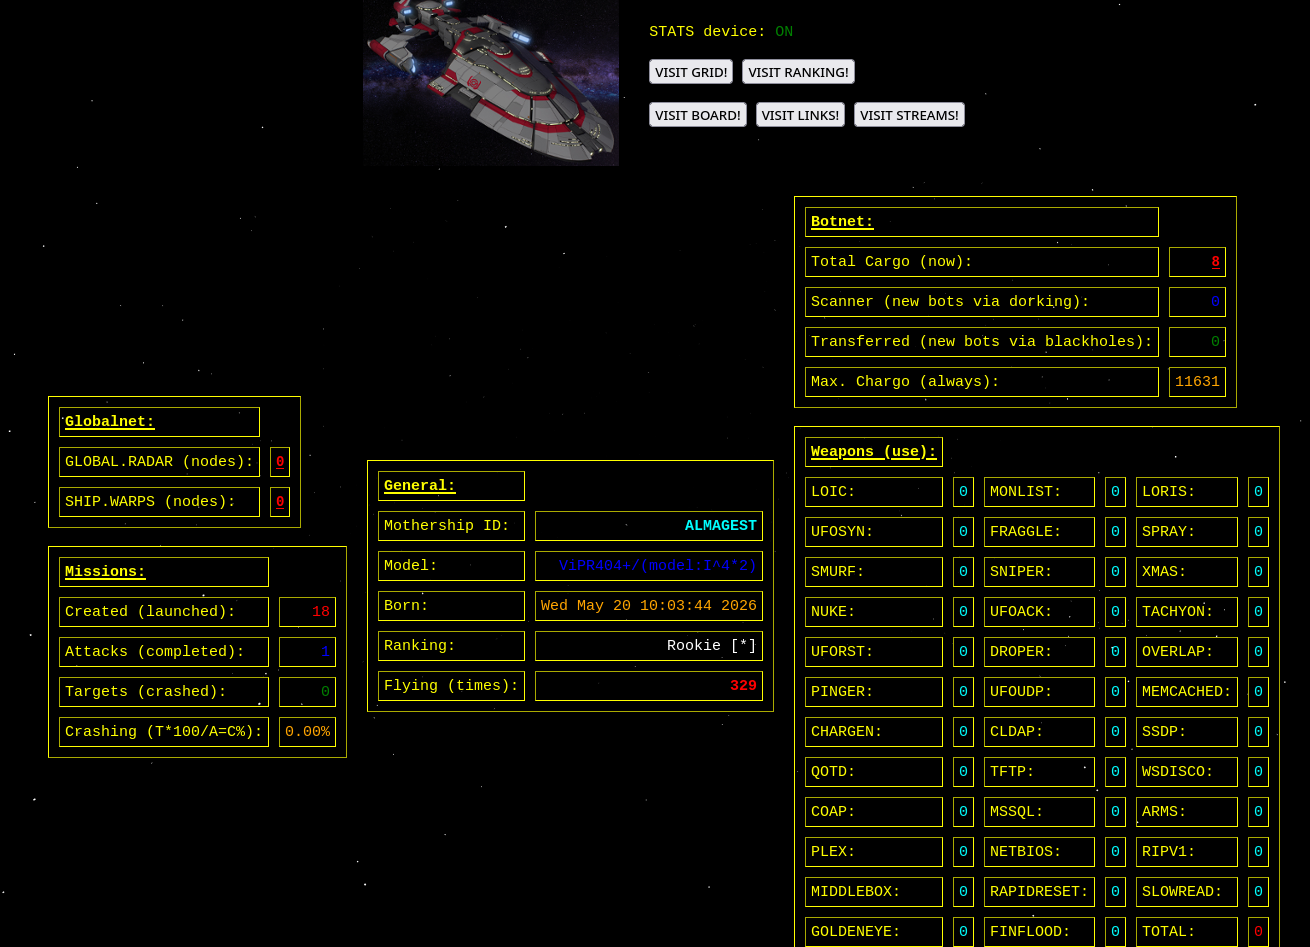
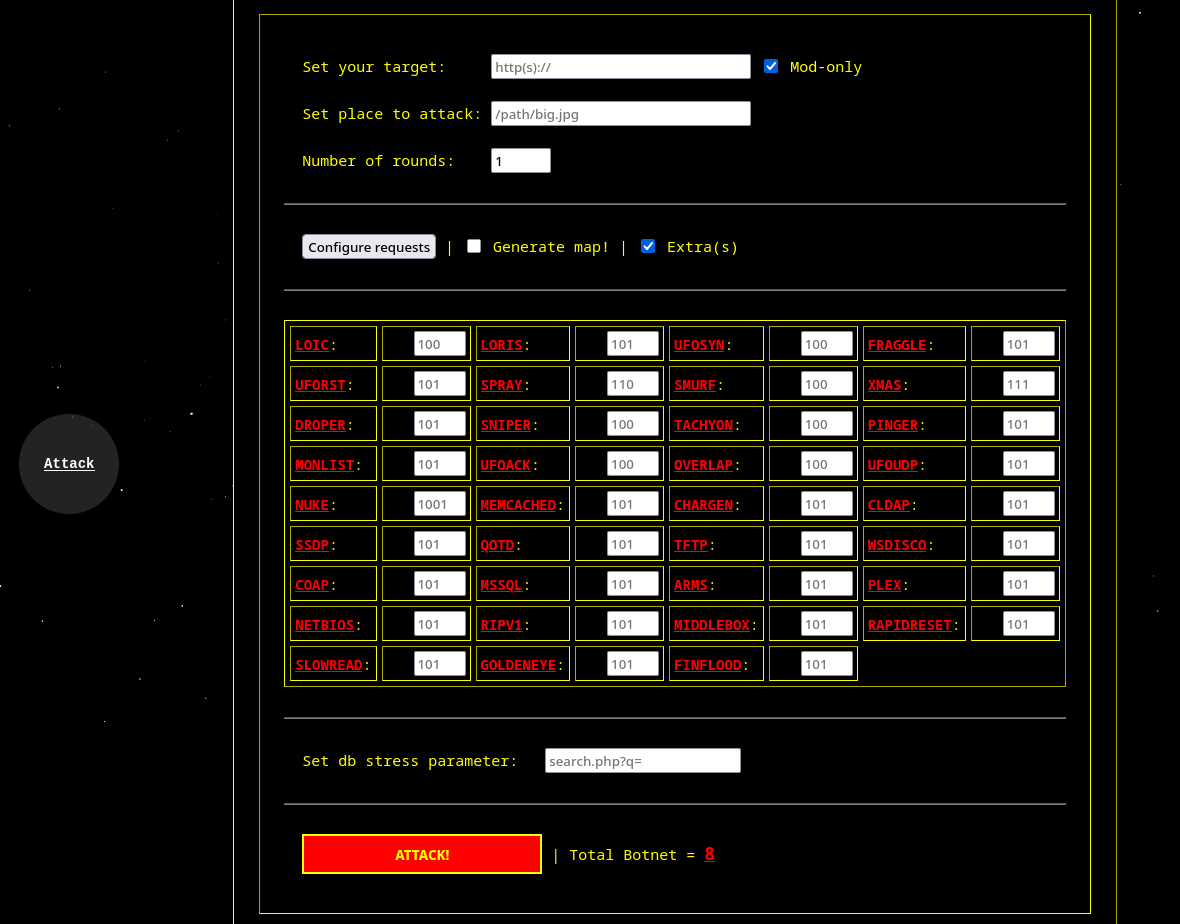
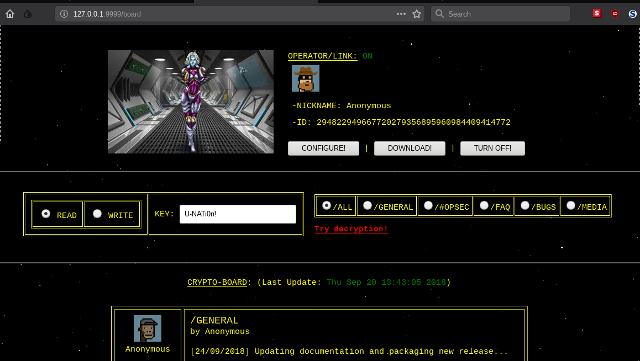
Screenshot (versione corrente!):

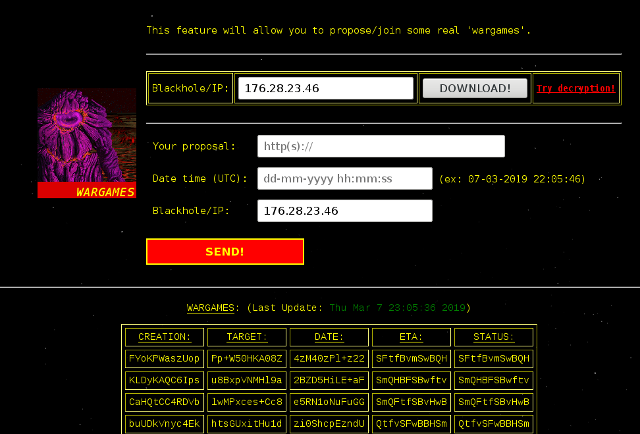
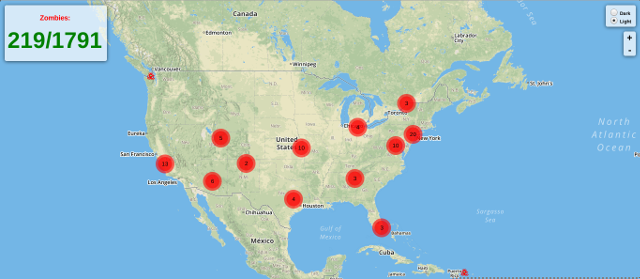
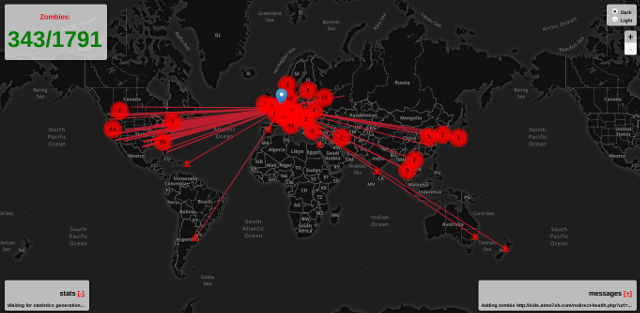
UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →