
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 kleiton0x00/xsscope
XSScope è uno dei framework GUI più potenti e avanzati per l'exploit dei browser moderni tramite XSS.
 thatstraw/pwnlnx
Shell inversa Python multi-thread con generazione di payload, gestione delle sessioni, keylogging, condivisione dello schermo e persistenza per test…
 sliverarmory/sliver-gui
GUI Electron multipiattaforma per il framework C2 Sliver, che fornisce dashboard per sessioni e beacon, generazione di payload, listener, loot e…
 flangvik/cobaltbus
Integrazione C2 esterna di Cobalt Strike con Azure Servicebus, traffico C2 tramite Azure Servicebus
 crossc2/crossc2kit
CrossC2, sviluppato basandosi sul framework Cobalt Strike, può essere utilizzato per il controllo di altri sistemi multipiattaforma. CrossC2Kit…
 flangvik/azurec2relay
Funzione di Azure che convalida e inoltra il traffico dei beacon di Cobalt Strike utilizzando profili C2 malleabili, reindirizzando le richieste non…
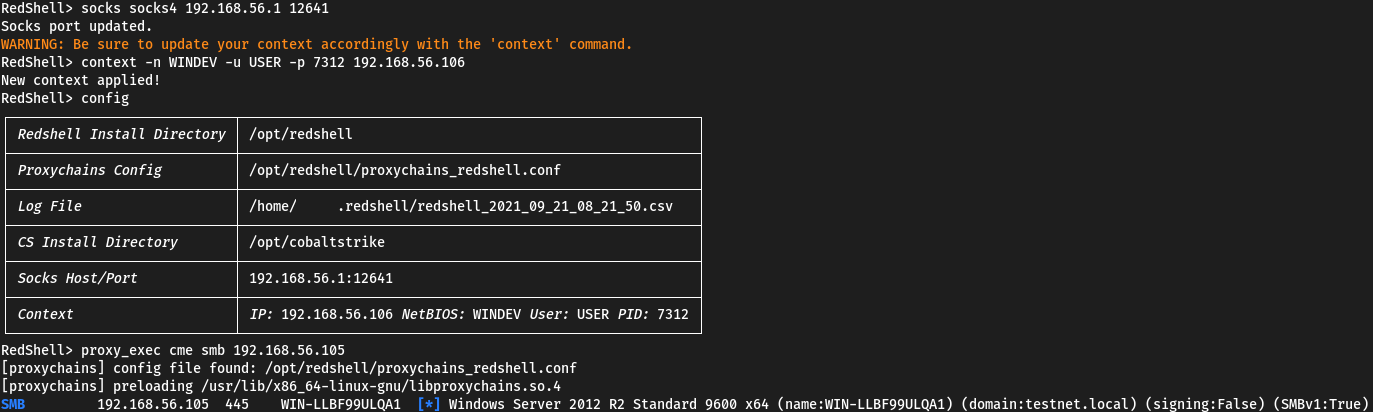 verizon/redshell
Un prompt dei comandi interattivo per red teaming e penetration testing. Invia automaticamente i comandi attraverso proxy SOCKS4/5 tramite…
 fox-it/dissect.cobaltstrike
Libreria Python per l'analisi e il parsing di dati relativi a Cobalt Strike, come i payload Beacon e i profili Malleable C2.
 ariary/fileless-xec
Dropper stealth che esegue binari remoti senza salvarli su disco (supporto HTTP3, supporto ICMP, tracce invisibili, multipiattaforma,...)
 kudaes/lolbits
** SOSPESO ** Framework C2 che utilizza Background Intelligent Transfer Service (BITS) come protocollo di comunicazione e Direct Syscalls + Dinvoke…
 igh0st/gh0st3.6_src
Codice sorgente di un Remote Access Trojan (RAT) per apprendere la comunicazione C2, la consegna del payload e le tecniche di post-exploitation in…
 petitoto/chromium-exploit-dev
Toolkit per armare le vulnerabilità di Chromium in exploit affidabili, multipiattaforma e a catena completa.
 codesiddhant/jasmin-ransomware
Jasmin Ransomware è uno strumento avanzato di red team (clone di WannaCry) utilizzato per simulare attacchi ransomware reali. Jasmin aiuta i…
 dagowda/notrdp
Plugin Havoc C2 che crea un desktop Windows nascosto, lo trasmette in streaming a un visualizzatore nel browser e inietta input di mouse/tastiera per…
 nodauf/girsh
Genera automaticamente una reverse shell completamente interattiva per una vittima Linux o Windows
 frenchcisco/ratel
RAT-el è uno strumento open source per penetration test che consente di prendere il controllo di una macchina Windows. Funziona secondo il modello…
 enelg52/kittystager
KittyStager è un semplice C2 di stage 0. È composto da un server web per ospitare lo shellcode e un impianto, chiamato kitten. Lo scopo di questo…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.








