
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 fishyyh/cve-2025-48384-poc
Exploit proof-of-concept per CVE-2025-48384, che dimostra l'esecuzione di codice remoto tramite un'operazione git clone appositamente creata su…
 pazhanivelmani/webp_android10_r33_cve-2023-1999
Exploit proof-of-concept per CVE-2023-1999 che colpisce la libreria del codec WebP su Android 10 (r33). Dimostra una vulnerabilità di heap buffer…
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - Esiste una vulnerabilità di Cross Site Scripting (XSS) memorizzato in Vehicle Service Management System 1.0 tramite la sezione…
 ztgrace/cve-2019-5418-rails3
Rails 3 PoC di CVE-2019-5418
 30579096/confluence-cve-2021-26084
Iniezione OGNL in Confluence server versione < 7.12.5
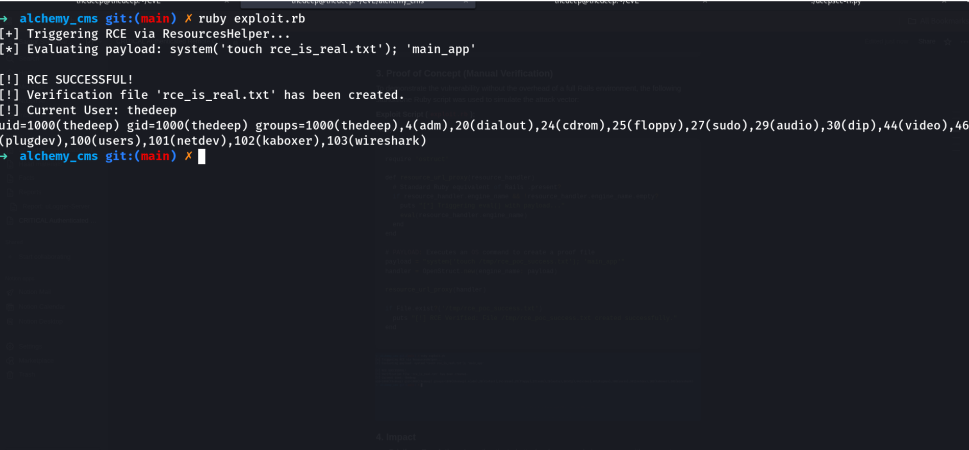 thedeepopc/cve-2026-23885
Proof-of-concept exploit per CVE-2026-23885, una RCE autenticata in AlchemyCMS tramite iniezione eval(), con analisi tecnica e indicazioni di…
 rooootdev/cve-2019-5784-poc
una prova di concetto per CVE-2019-5784
 shan0ar/cve-2025-32756
Exploit proof-of-concept per CVE-2025-32756, che dimostra la vulnerabilità e fornisce una base per test di sicurezza e validazione della correzione.
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
Libreria Java che fornisce servizi di escaping e filtraggio XSS (XSSAPI, XSSFilter) per sanificare i contenuti inviati dagli utenti e prevenire…
 r2c-cse/multer-sca-rule-test_cve-2025-7338
Test per validare CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
Patch di sicurezza per il software di repository DSpace che affronta CVE-2022-31194, una vulnerabilità nella piattaforma di gestione delle risorse…
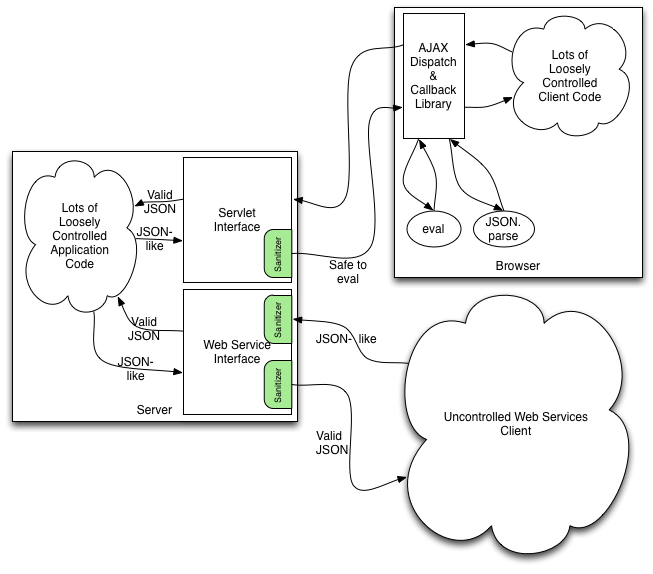 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Libreria Java che converte contenuti JSON malformati in JSON sicuro e conforme agli standard, prevenendo l'iniezione di codice e garantendo…
 r3dkn33-zz/cve-2013-0156
Deserializzazione arbitraria che può essere utilizzata per attivare injection SQL e persino esecuzione di codice
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
Codice sorgente di Android Settings per AOSP 10 r33, relativo alla patch della vulnerabilità CVE-2021-0506.
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
Versione corretta del repository DSpace che affronta la CVE-2022-31195, fornendo una piattaforma sicura per la gestione di risorse digitali con una…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 per l'analisi Coverity








