
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
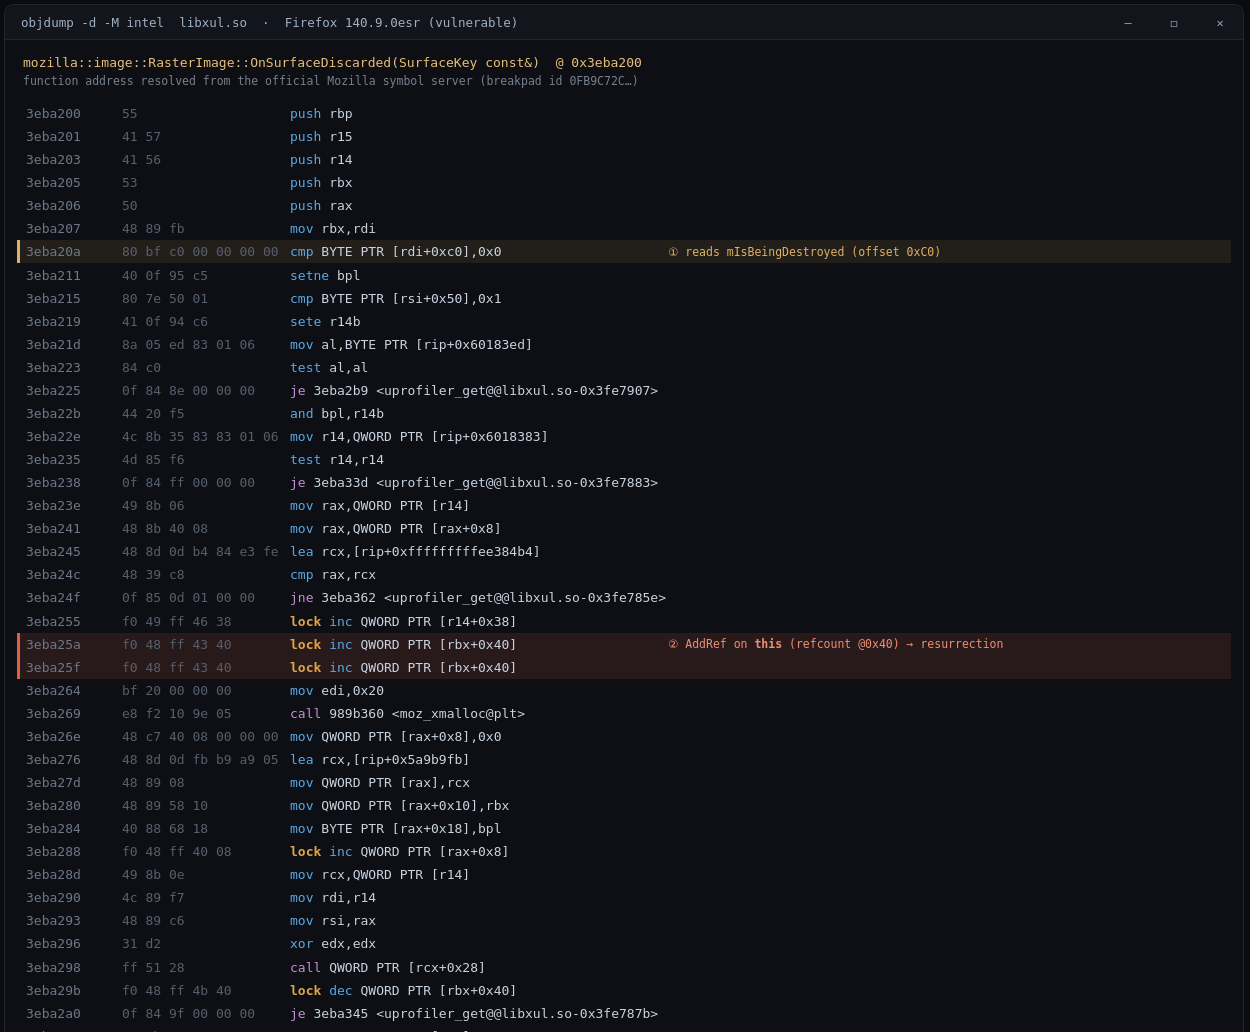
 defineid/revenant
CVE-2026-74943, uso dopo la liberazione in Firefox RasterImage (sec-high)
 oscerd/cve-2026-49098
Reproducer PoC per CVE-2026-49098 (Apache Camel camel-kafka): l'header kafka.OVERRIDE_TOPIC senza prefisso Camel aggira il filtro degli header HTTP a…
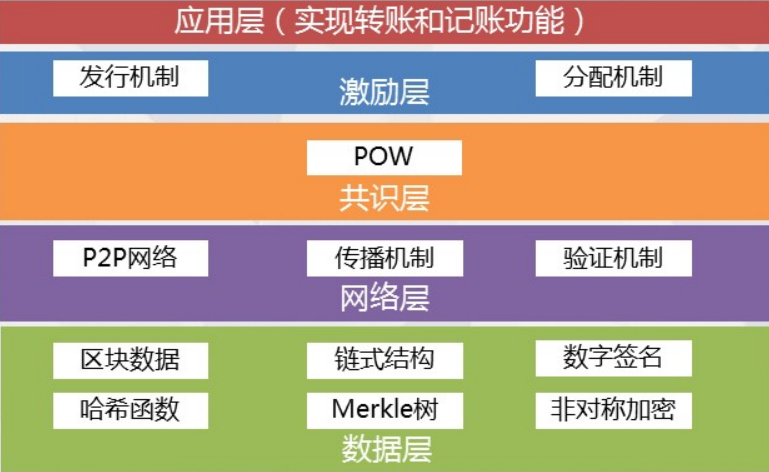 al1ex/blockchainconstruction
BlockChain Security Construction
 trachinus/cve-2026-4813
Proof-of-concept exploit per l'esecuzione remota di codice autenticata tramite iniezione XSLT in Lutece Core, che dimostra l'esecuzione di comandi…
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
Riproduzione CVE: cve-2026-63030_60137-wordpress_rce_reproduction
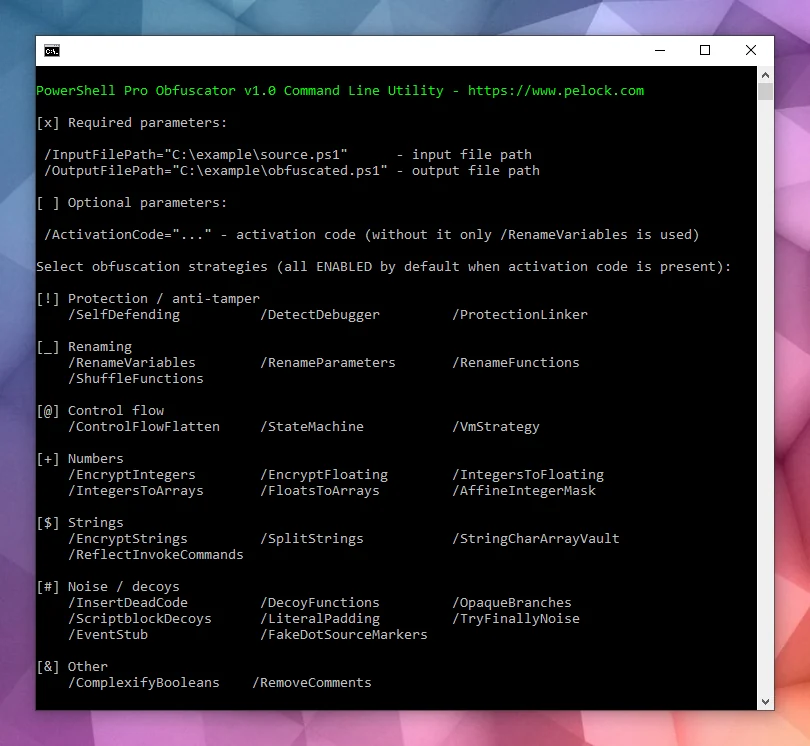 pelock/powershell-pro-obfuscator-python
Automatizza l'offuscamento e la virtualizzazione del codice sorgente degli script PowerShell con una flessibile Web API per Python (pacchetto pip).
 romain-deperne/cve-2026-77262
Proof-of-concept exploit per la lettura arbitraria di file in mcp-atlassian tramite path traversal in confluence_upload_attachment, con analisi e…
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro: convalida del certificato TLS disabilitata nell'assistente AI (MITM → furto di chiavi API). CWE-295, CVSS 9.1. Segnalato…
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
Avviso di sicurezza: DoS a ciclo infinito nel parser MIME di facil.io (confine parziale)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — Iniezione SQL in NocoBase -> RCE come superutente PostgreSQL (filtro myInAppChannels:list, CVSS 10.0). PoC dell'autore + analisi del…
 oscerd/cve-2026-46455
Reproducer per CVE-2026-46455 — Apache Camel camel-keycloak: manca il controllo TokenVerifier.IS_ACTIVE (i token di accesso scaduti vengono accettati)
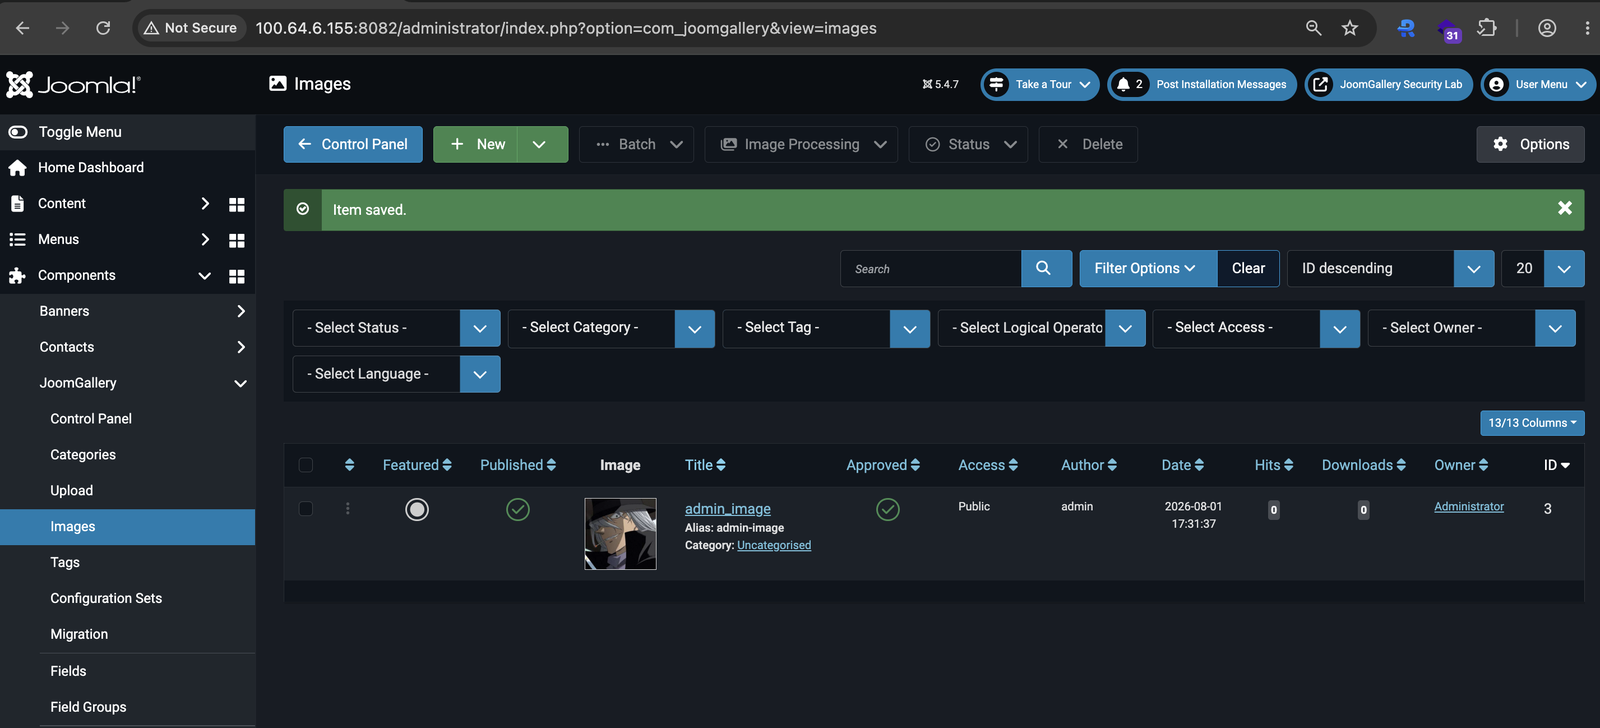 toanln-cov/cve-2026-66917
IDOR + Stored XSS tramite autorizzazione a livello di oggetto non corretta in JoomGallery
 romain-deperne/cve-2026-48017
Esecuzione di codice in remoto in DbGate tramite injection di functionName nell'endpoint loadReader — CVSS 8.8
 20000419/cve-2026-39113
Advisory e reproducer AddressSanitizer per un heap-buffer-overflow in SQLite SQLAR innescato da un valore SZ appositamente predisposto che causa…
 kx00007/cve-2026-39902
Proof-of-concept exploit per l'iniezione di comandi OS autenticata (CWE-78) in Cacti ≤1.2.30, che consente l'esecuzione remota di codice con CVSS 7.2.
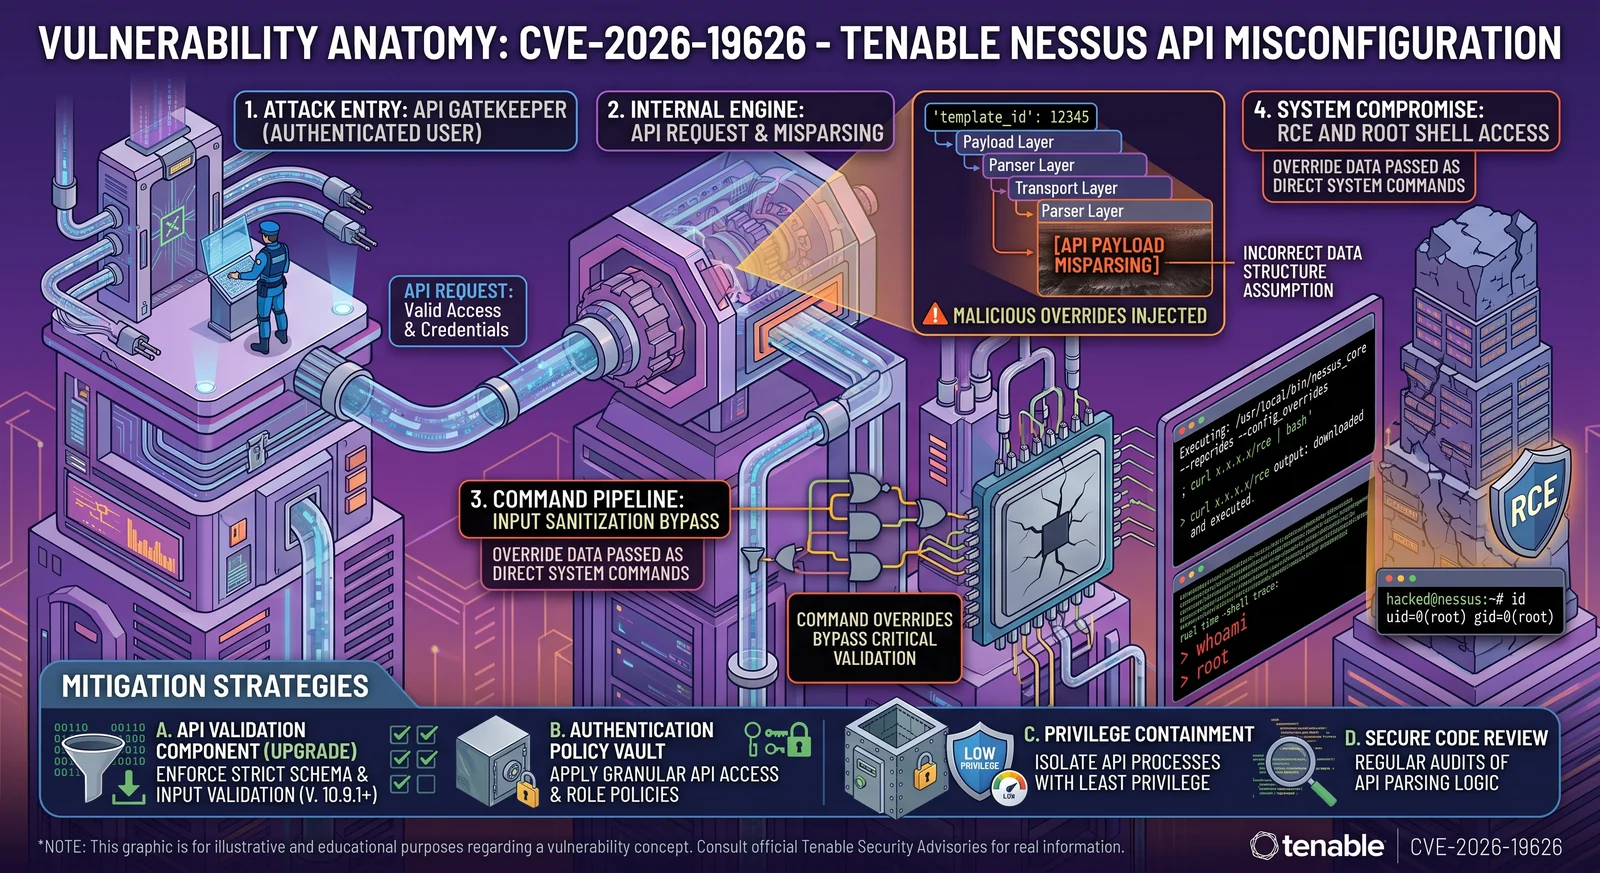 h00die/poc-cve-2026-19626
Exploit proof-of-concept per CVE-2026-19626, un'esecuzione remota di codice autenticata nella generazione dei report di SecurityCenter, che dimostra…
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
Un'iniezione di prompt in un bot di revisione del codice che esegue correzioni generate dall'IA in una sandbox. La sandbox utilizza una blacklist per…
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
Avviso di sicurezza per CVE-2026-66731 con analisi della causa principale, exploit PoC e suggerimenti di correzione per il bug del parser di codifica…








