
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 bi-zone/cve-2024-7965
Questo repository contiene il PoC per CVE-2024-7965. Questa è la vulnerabilità in V8 che si verifica solo su ARM64.
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
L'Antivirus per gli Artefatti AI e Firewall RAG. Uno strumento di analisi statica che scansiona Modelli e Notebook per RCE, Dataset e documenti RAG…
 binsec/xyntia
Xyntia, il deoffuscatore black-box
 nccgroup/cq
Scanner di sicurezza del codice veloce, progettato per la revisione manuale della sicurezza del codice da parte di esperti. Genera risultati con…
 llvmparty/striga
Lifter sperimentale x86-64 verso LLVM IR in Python che traduce il codice macchina in IR analizzabile per reverse engineering, ottimizzazione e…
 owasp/agent-security-regression-harness
Test di regressione della sicurezza eseguibili per applicazioni agentiche e sistemi integrati con MCP.
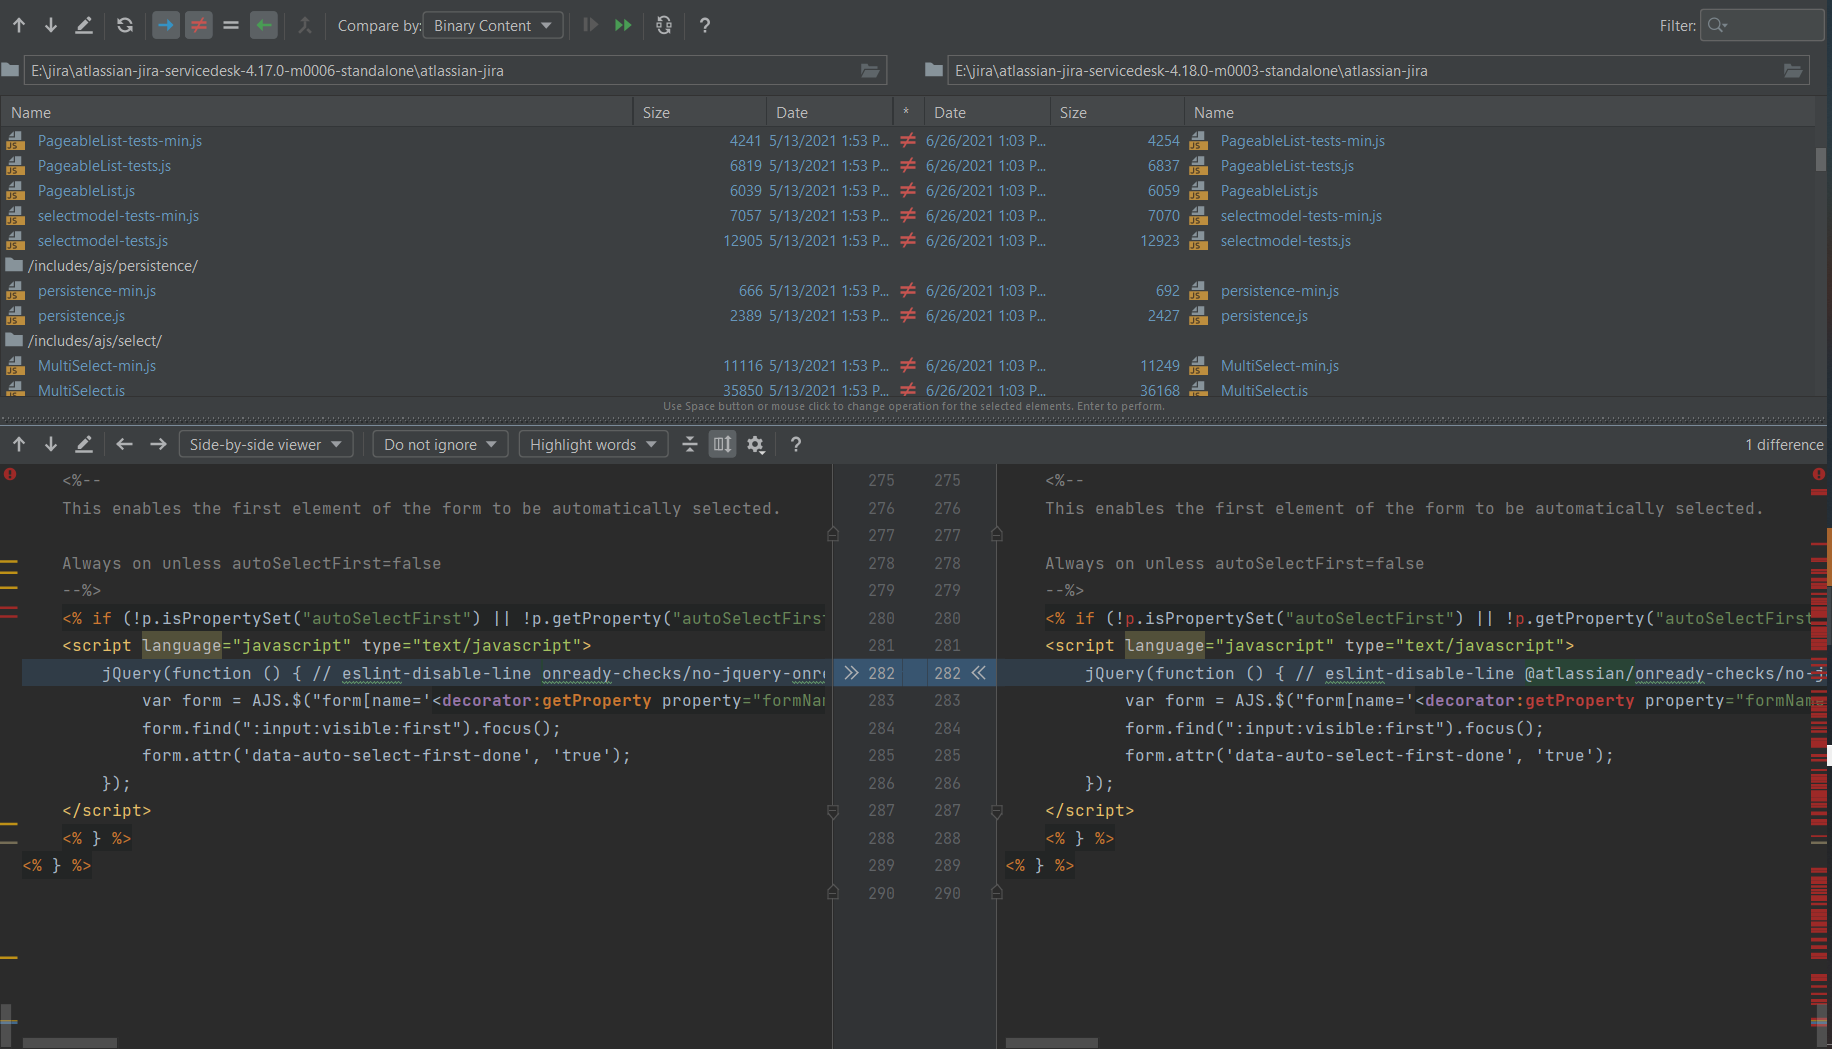 petrusviet/cve-2021-39115
L'iniezione di template nei template email porta all'esecuzione di codice su Jira Service Management Server
 momenbasel/vulnhawk
Scanner SAST basato su AI che trova bypass di autenticazione, IDOR e bug logici che Semgrep e CodeQL non trovano. GitHub Action gratuito. Supporta…
 jas502n/jackson-cve-2020-8840
Vulnerabilità di esecuzione remota di codice in FasterXML/jackson-databind
 brianwrf/wordpress_4.9.8_rce_poc
Un semplice PoC per l'RCE di WordPress (privilegio autore), fare riferimento a CVE-2019-8942 e CVE-2019-8943.
 owasp/cwe-tool
Uno strumento da riga di comando per la scoperta di CWE basato sul database OWASP / CAPSEC di Common Weakness Enumeration.
 owasp/tcasvs
OWASP Standard di verifica della sicurezza delle applicazioni Thick Client
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: bypass della sandbox di js2py, elusione della restrizione pyimport.
 pelock/jobfuscator
Offusca il codice sorgente Java per proteggerlo da reverse engineering, decompilazione e furto di proprietà intellettuale. Rinomina variabili/metodi,…
 nightwatchcybersecurity/gitbleed_tools
Script di shell per clonare e fare mirror di repository Git, calcolare i delta ed eseguire gitleaks per rilevare segreti nascosti in commit eliminati…
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
 sqlsure/sqlsure
Ispettore semantico per SQL — rileva conteggi doppi di fan-out, violazioni di additività, chiavi di join errate e violazioni delle politiche prima…








