
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit

 apogiatzis/docker-cve-2021-3156
Un ambiente docker per studiare CVE-2021-3156
 morpheuslord/cloudg
Mappa, rappresenta graficamente e verifica AWS, Azure e GCP da un'unica CLI. Costruisce un grafo di topologia, esegue Prowler/Checkov/Trivy, associa…
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond è un'utility che sfrutta Nuclei per eseguire scansioni su scala internet al costo di una tazza di caffè.
 zwxxb/cve-2025-1974
Poc per Ingress RCE
 akhld/spark-exploit
Esecuzione di codice arbitrario in un cluster Apache Spark non protetto
 piratesshield/arise-xti
Pipeline di gestione della superficie di attacco esterna guidato dall'IA: 28 moduli per ricognizione, enumerazione di sottodomini/DNS, scansione…
 killswitch-gui/flask_heroku_redirector
flask heroku template di redirector C2
 d3vzer0/cnc-relay
Progetti Docker per mantenere gli IP sorgente dei beacon tramite infrastruttura di relay C2
 mandiant/vcsa-hardening-tool
Hardening automatizzato Zero Trust e audit forense per VMware vCenter Server Appliance (VCSA)
 joseluispino/hardstop
Implementazione di riferimento per "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Epistemic Andon Cord fuori…
 dinosn/pack2theroot-lab
# Lab Docker in stile CTF per CVE-2026-41651 (Pack2TheRoot): escalatione dei privilegi locale di PackageKit permissive-polkit
 aquasecurity/scan-cve-2018-8115
Strumento CLI che verifica le immagini Docker per CVE-2018-8115 controllando i layer per file dannosi, aiutando a garantire pull sicuri da Docker Hub.
 owasp/trisuella-aidlca-framework
Framework LLMSecOps governato da policy che fornisce SAST basato su AST, scansione dei secret, controlli supply-chain e CSPM multi-cloud, generazione…
 elonma-china/lab-cve-2
10 lab di pentest Docker per CVE (5 ExploitDB / 3 PoC pubbliche / 2 zero-day)
 ossie-git/log4shell_sentinel
Uno Scanner intelligente per Log4Shell/Log4j/CVE-2021-44228
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
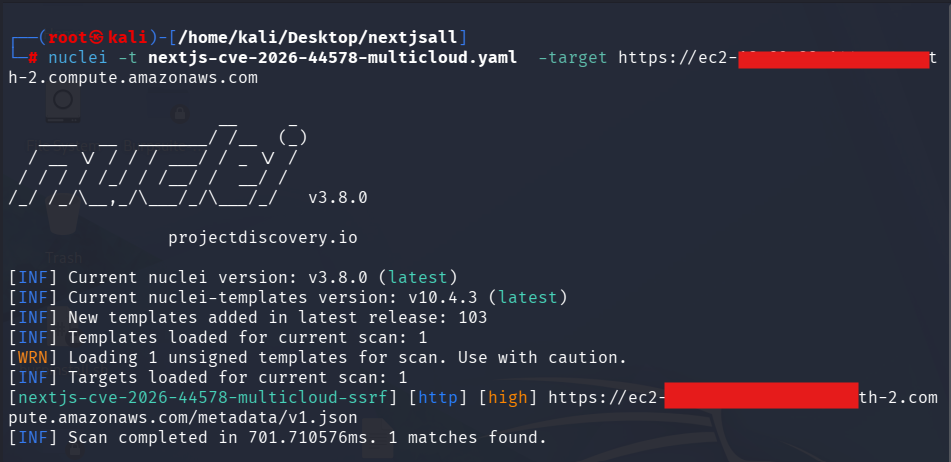 love07oj/nextjs-cve-2026-44578
Template Nuclei per il rilevamento di CVE-2026-44578 (Next.js WebSocket Upgrade SSRF) con validazione dei metadati multi-cloud, fingerprinting di…
 shaoshi17/cve-2025-9074-docker-exploit
Un potente strumento di exploit per l'API remota di Docker, utilizzato per la ricerca e il test di sicurezza della vulnerabilità CVE-2025-9074.








