
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit
 harsh-bothra/learn365
Questo repository riguarda la raccolta di 365 giorni di Learning Tweets e Mindmaps di @harshbothra_.
 infisical/agent-vault
Un proxy di credenziali HTTP e vault per agenti AI come Claude Code, OpenClaw, Hermes, agenti personalizzati + harness, e altro.
 bishopfox/cloudfox
Automazione della consapevolezza situazionale per test di penetrazione cloud.
 ustayready/fireprox
Strumento di gestione di AWS API Gateway per creare proxy HTTP pass-through al volo per la rotazione di IP univoci
 alexei-led/pumba
Strumento di test del caos, emulazione di rete e stress test per container
 iknowjason/awesome-cloudsec-labs
Fantastici laboratori di apprendimento gratuiti sulla sicurezza cloud native. Include CTF, workshop self-hosted, laboratori guidati sulle…
 0xsteph/pentest-ai-agents
Trasforma Claude Code nel tuo assistente di ricerca per la sicurezza offensiva. Subagent AI specializzati per pianificare engagement di test di…
 stackrox/stackrox
La piattaforma di sicurezza Kubernetes di StackRox esegue un'analisi dei rischi dell'ambiente container, fornisce visibilità e avvisi in tempo reale…
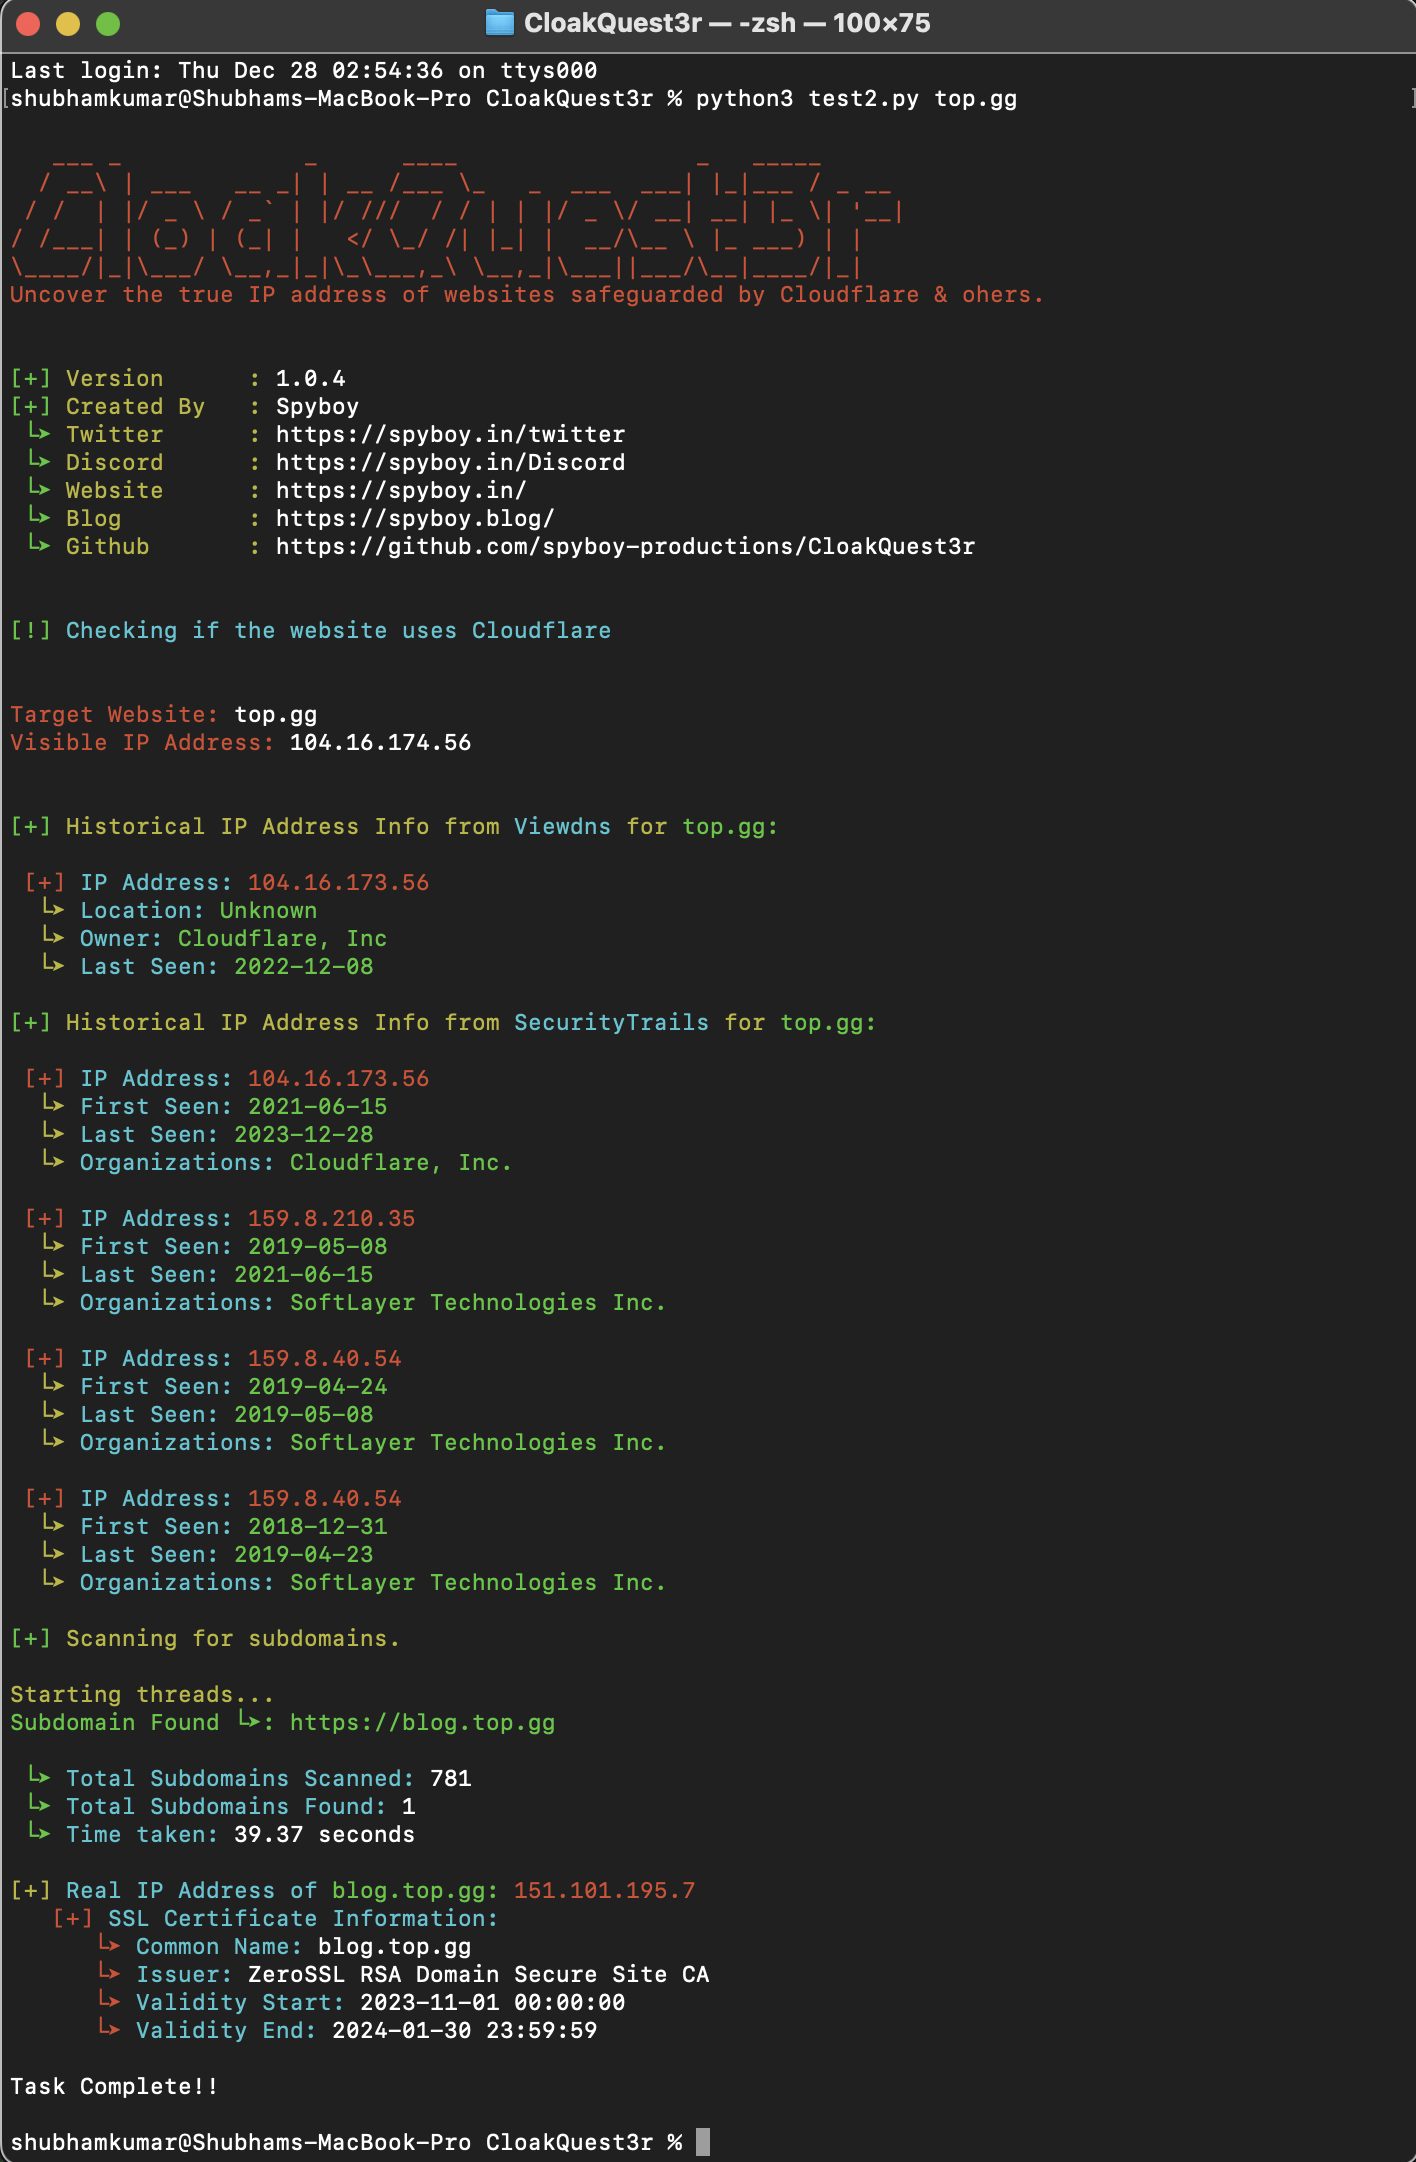 spyboy-productions/cloakquest3r
Strumento di ricerca sulla sicurezza open source per identificare l'esposizione dell'IP di origine di siti web protetti da Cloudflare e servizi proxy…
 getprobo/probo
Soluzioni open source per SOC2, GDPR e ISO27001
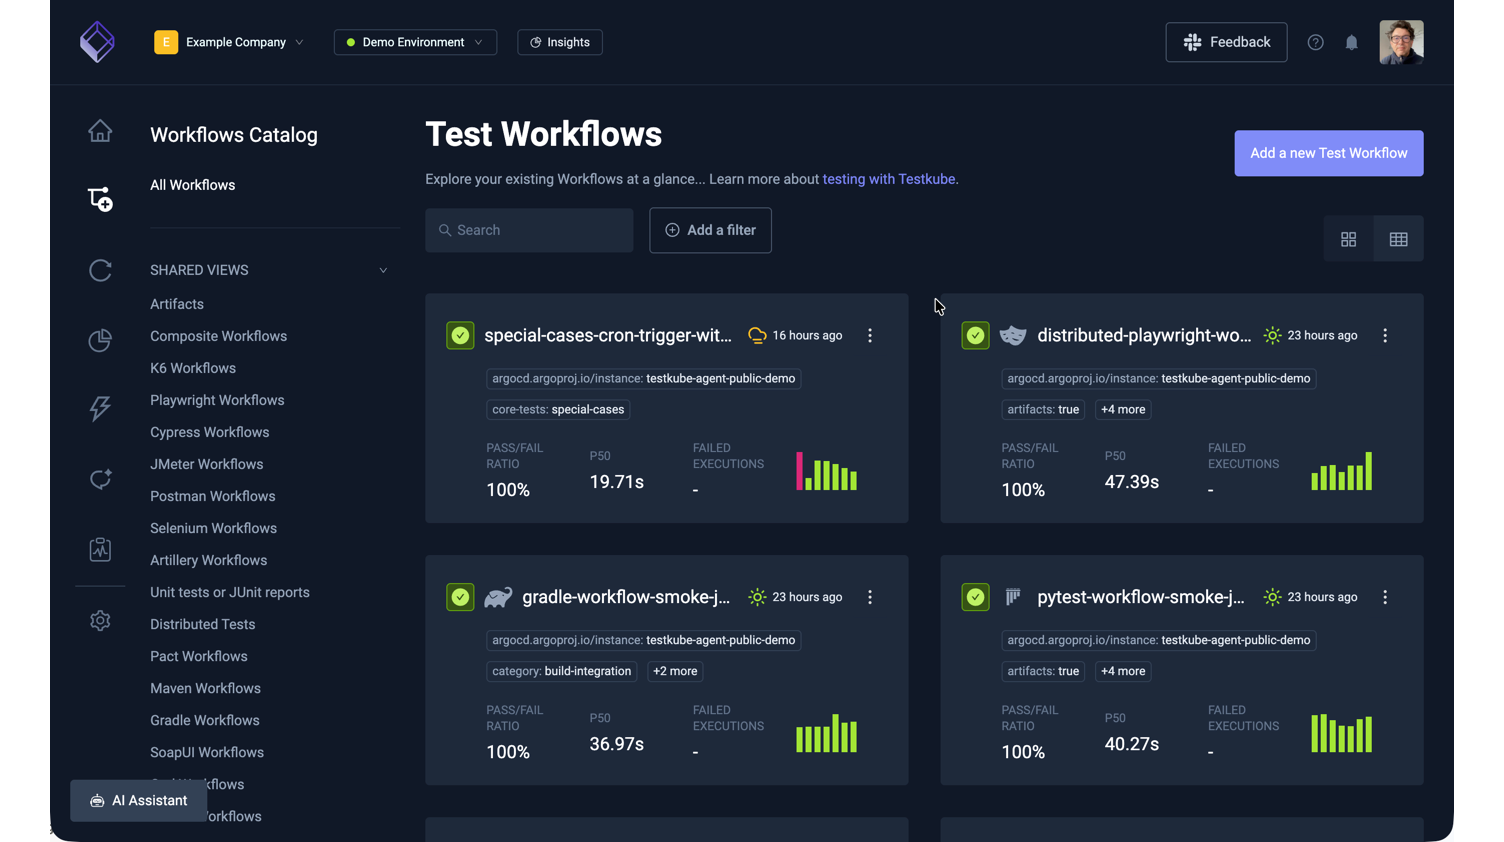 kubeshop/testkube
☸️ La piattaforma di testing aperta per team di ingegneria guidati dall'IA
 deepfence/secretscanner
:unlock: :unlock: Trova segreti e password in immagini dei container e file system :unlock: :unlock:
 microsoft/restler-fuzzer
RESTler è il primo strumento di fuzzing stateful per API REST per testare automaticamente i servizi cloud attraverso le loro API REST e trovare bug…
 inguardians/peirates
Peirates - Strumento di test di penetrazione per Kubernetes
 zegl/kube-score
Analisi degli oggetti Kubernetes con raccomandazioni per migliorare affidabilità e sicurezza. kube-score previene attivamente tempi di inattività e…
 goodwithtech/dockle
Linter per immagini container per la sicurezza, aiuta a costruire l'immagine Docker secondo le migliori pratiche, facile da iniziare.
 bridgecrewio/terragoat
Infrastruttura Terraform intenzionalmente vulnerabile per imparare il rilevamento di configurazioni errate nel cloud e le pratiche DevSecOps su AWS,…
 uphiago/recon-skills
Pacchetto di competenze di sicurezza offensiva convalidato sul campo con 169 tecniche per ricognizione e test di penetrazione. Copre CORS, SSRF,…







