#1
Strumenti per l'auditing di configurazioni, permessi e servizi nelle piattaforme cloud (IaaS, PaaS).
Raccomandato da Kitploit
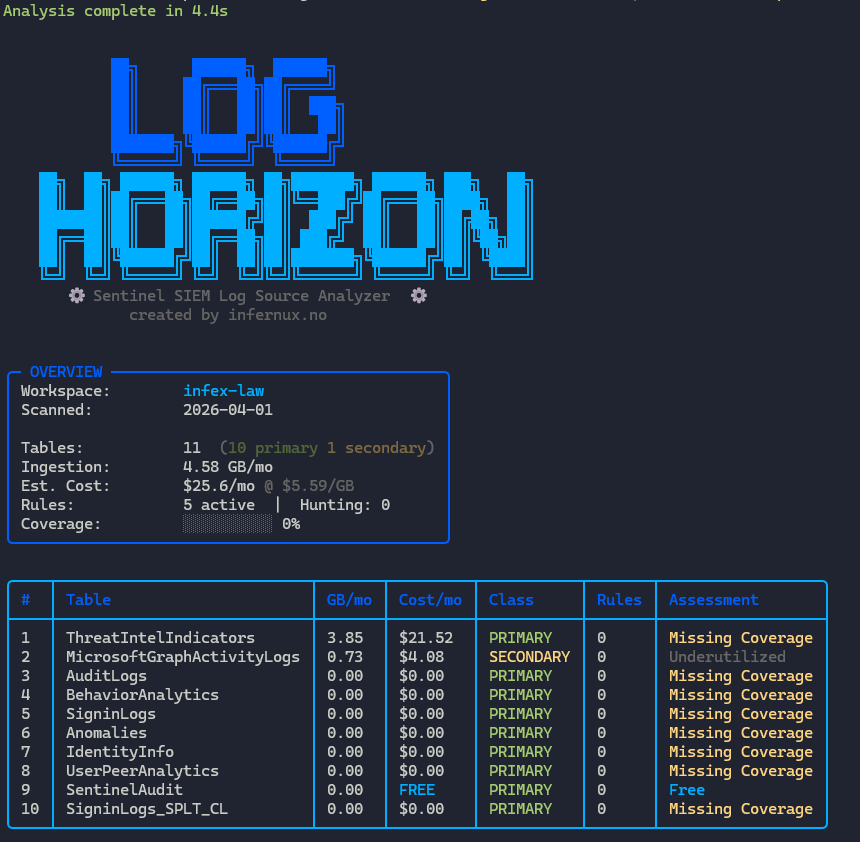
 lnfernux/log-horizon
Analizzatore di sorgenti di log per Microsoft Sentinel SIEM
 elastic/agent-skills
Competenze Elastic Ufficiali
 xiaoqimikko/tomcat85-check
CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。
 ejfkdev/oss
CLI per object storage S3-compatibile cross-cloud per elencare, esportare e scaricare bucket su AWS, Aliyun, Tencent, Huawei e altri, con navigazione…
 disqualifier/psa-2026-00043-recovery
Note di ripristino per l'advisory Proxmox ID: PSA-2026-00043-1 (CVE-2023-54391)
 nserser/lr-webpki
Implementazione di riferimento dell'autenticazione post-quantistica LR+ nel contesto WebPKI CA, con pipeline di corpus, ricostruzione, valutazione e…
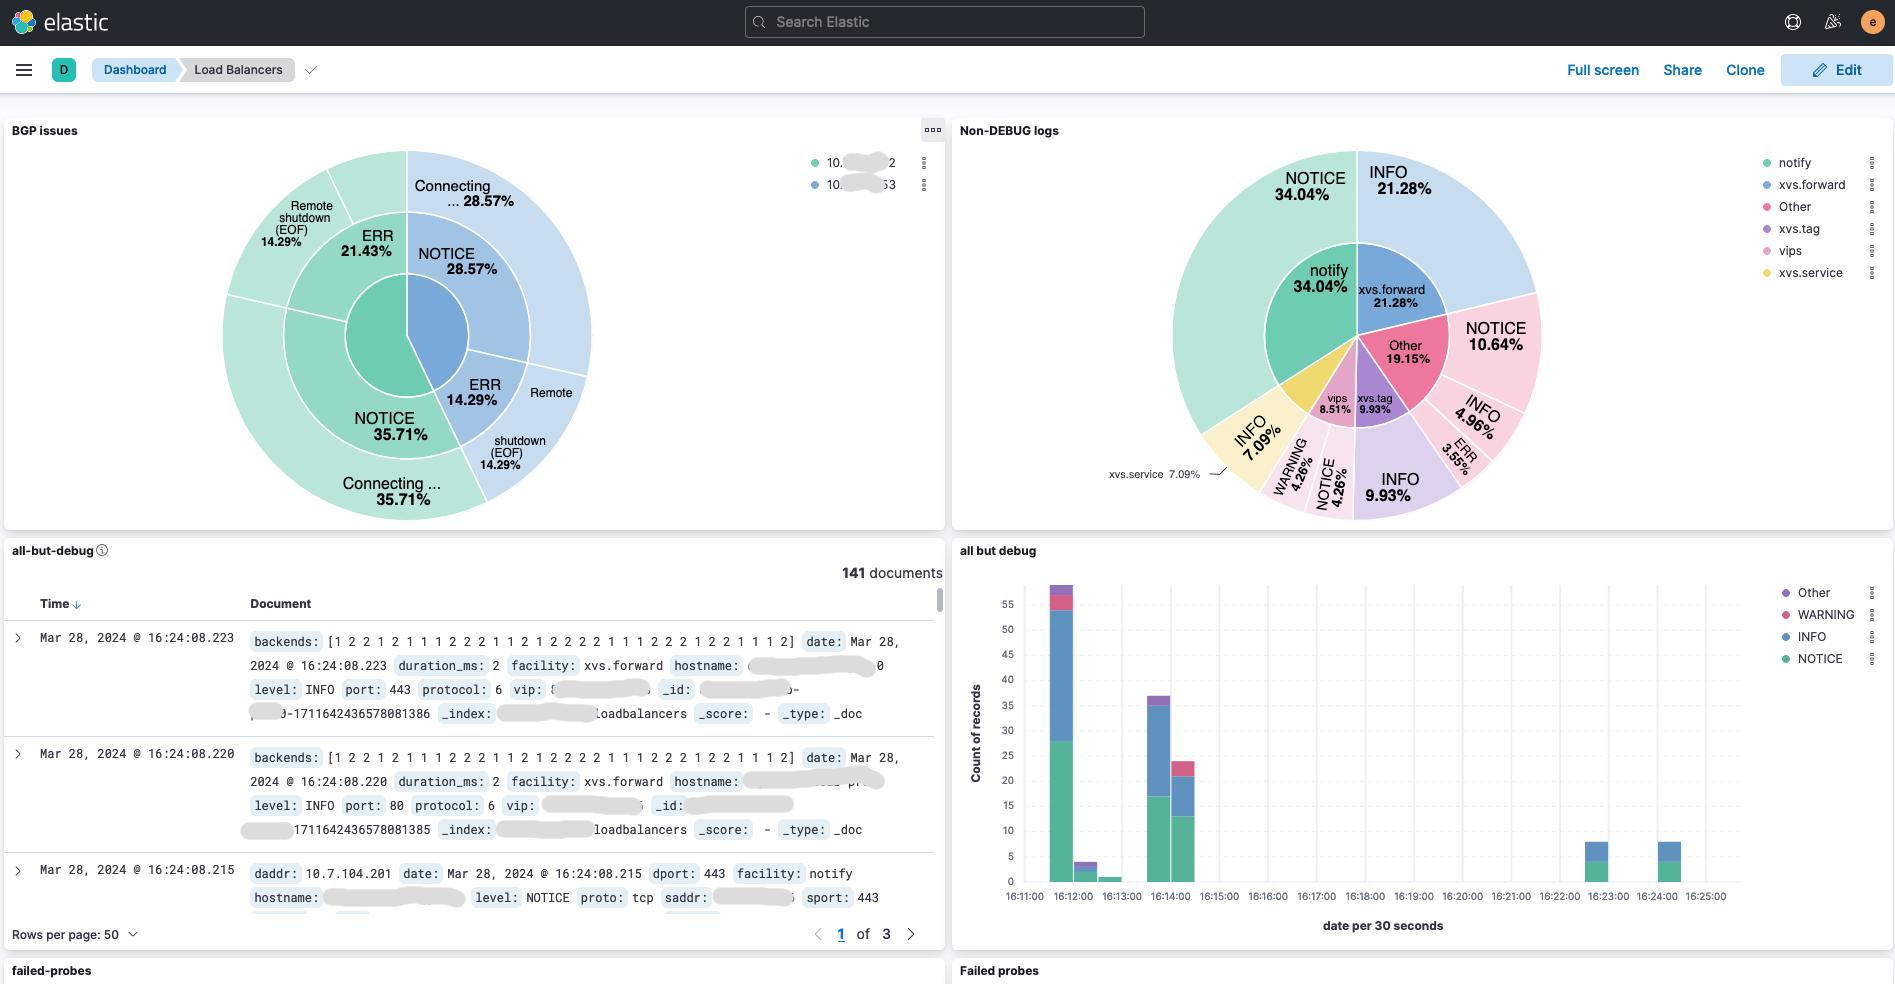 davidcoles/vc5
Un bilanciatore di carico di livello 4 orizzontalmente scalabile con Direct Server Return per Linux che utilizza XDP/eBPF
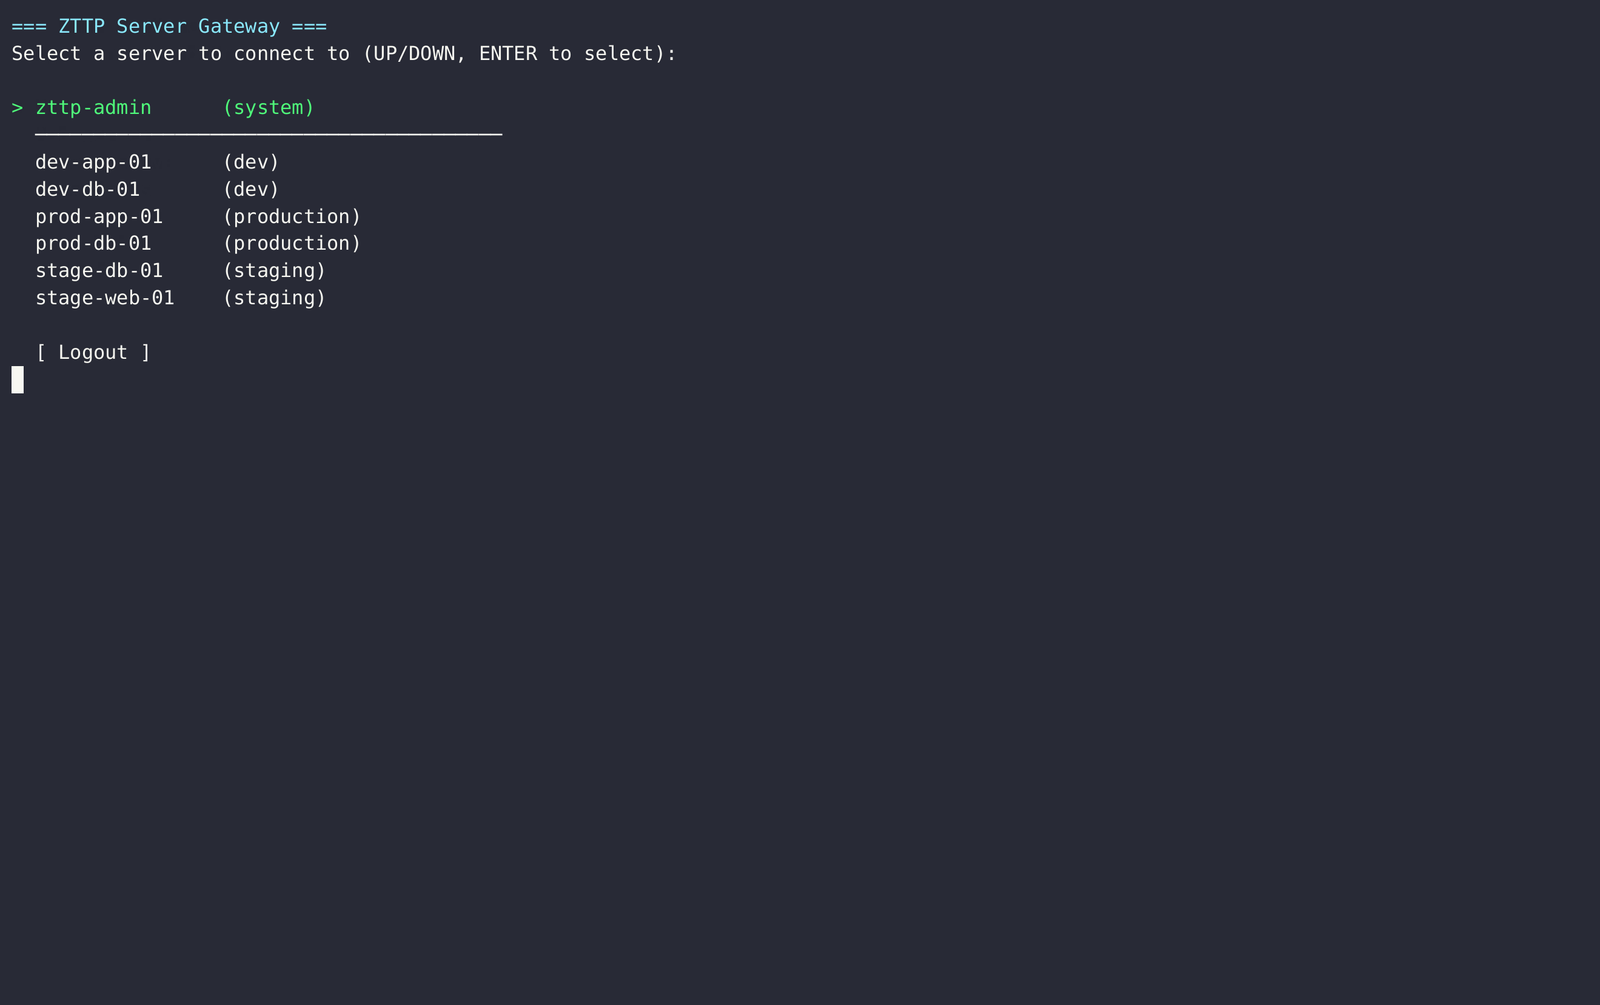
 nihal799/zttp
Zero-trust SSH bastion proxy with Vault-backed key management, RBAC policy enforcement, full session recording, and admin TUI for auditable access to…
 synacktiv/shh
Systemd Hardening Helper - Mirror di https://github.com/desbma/shh
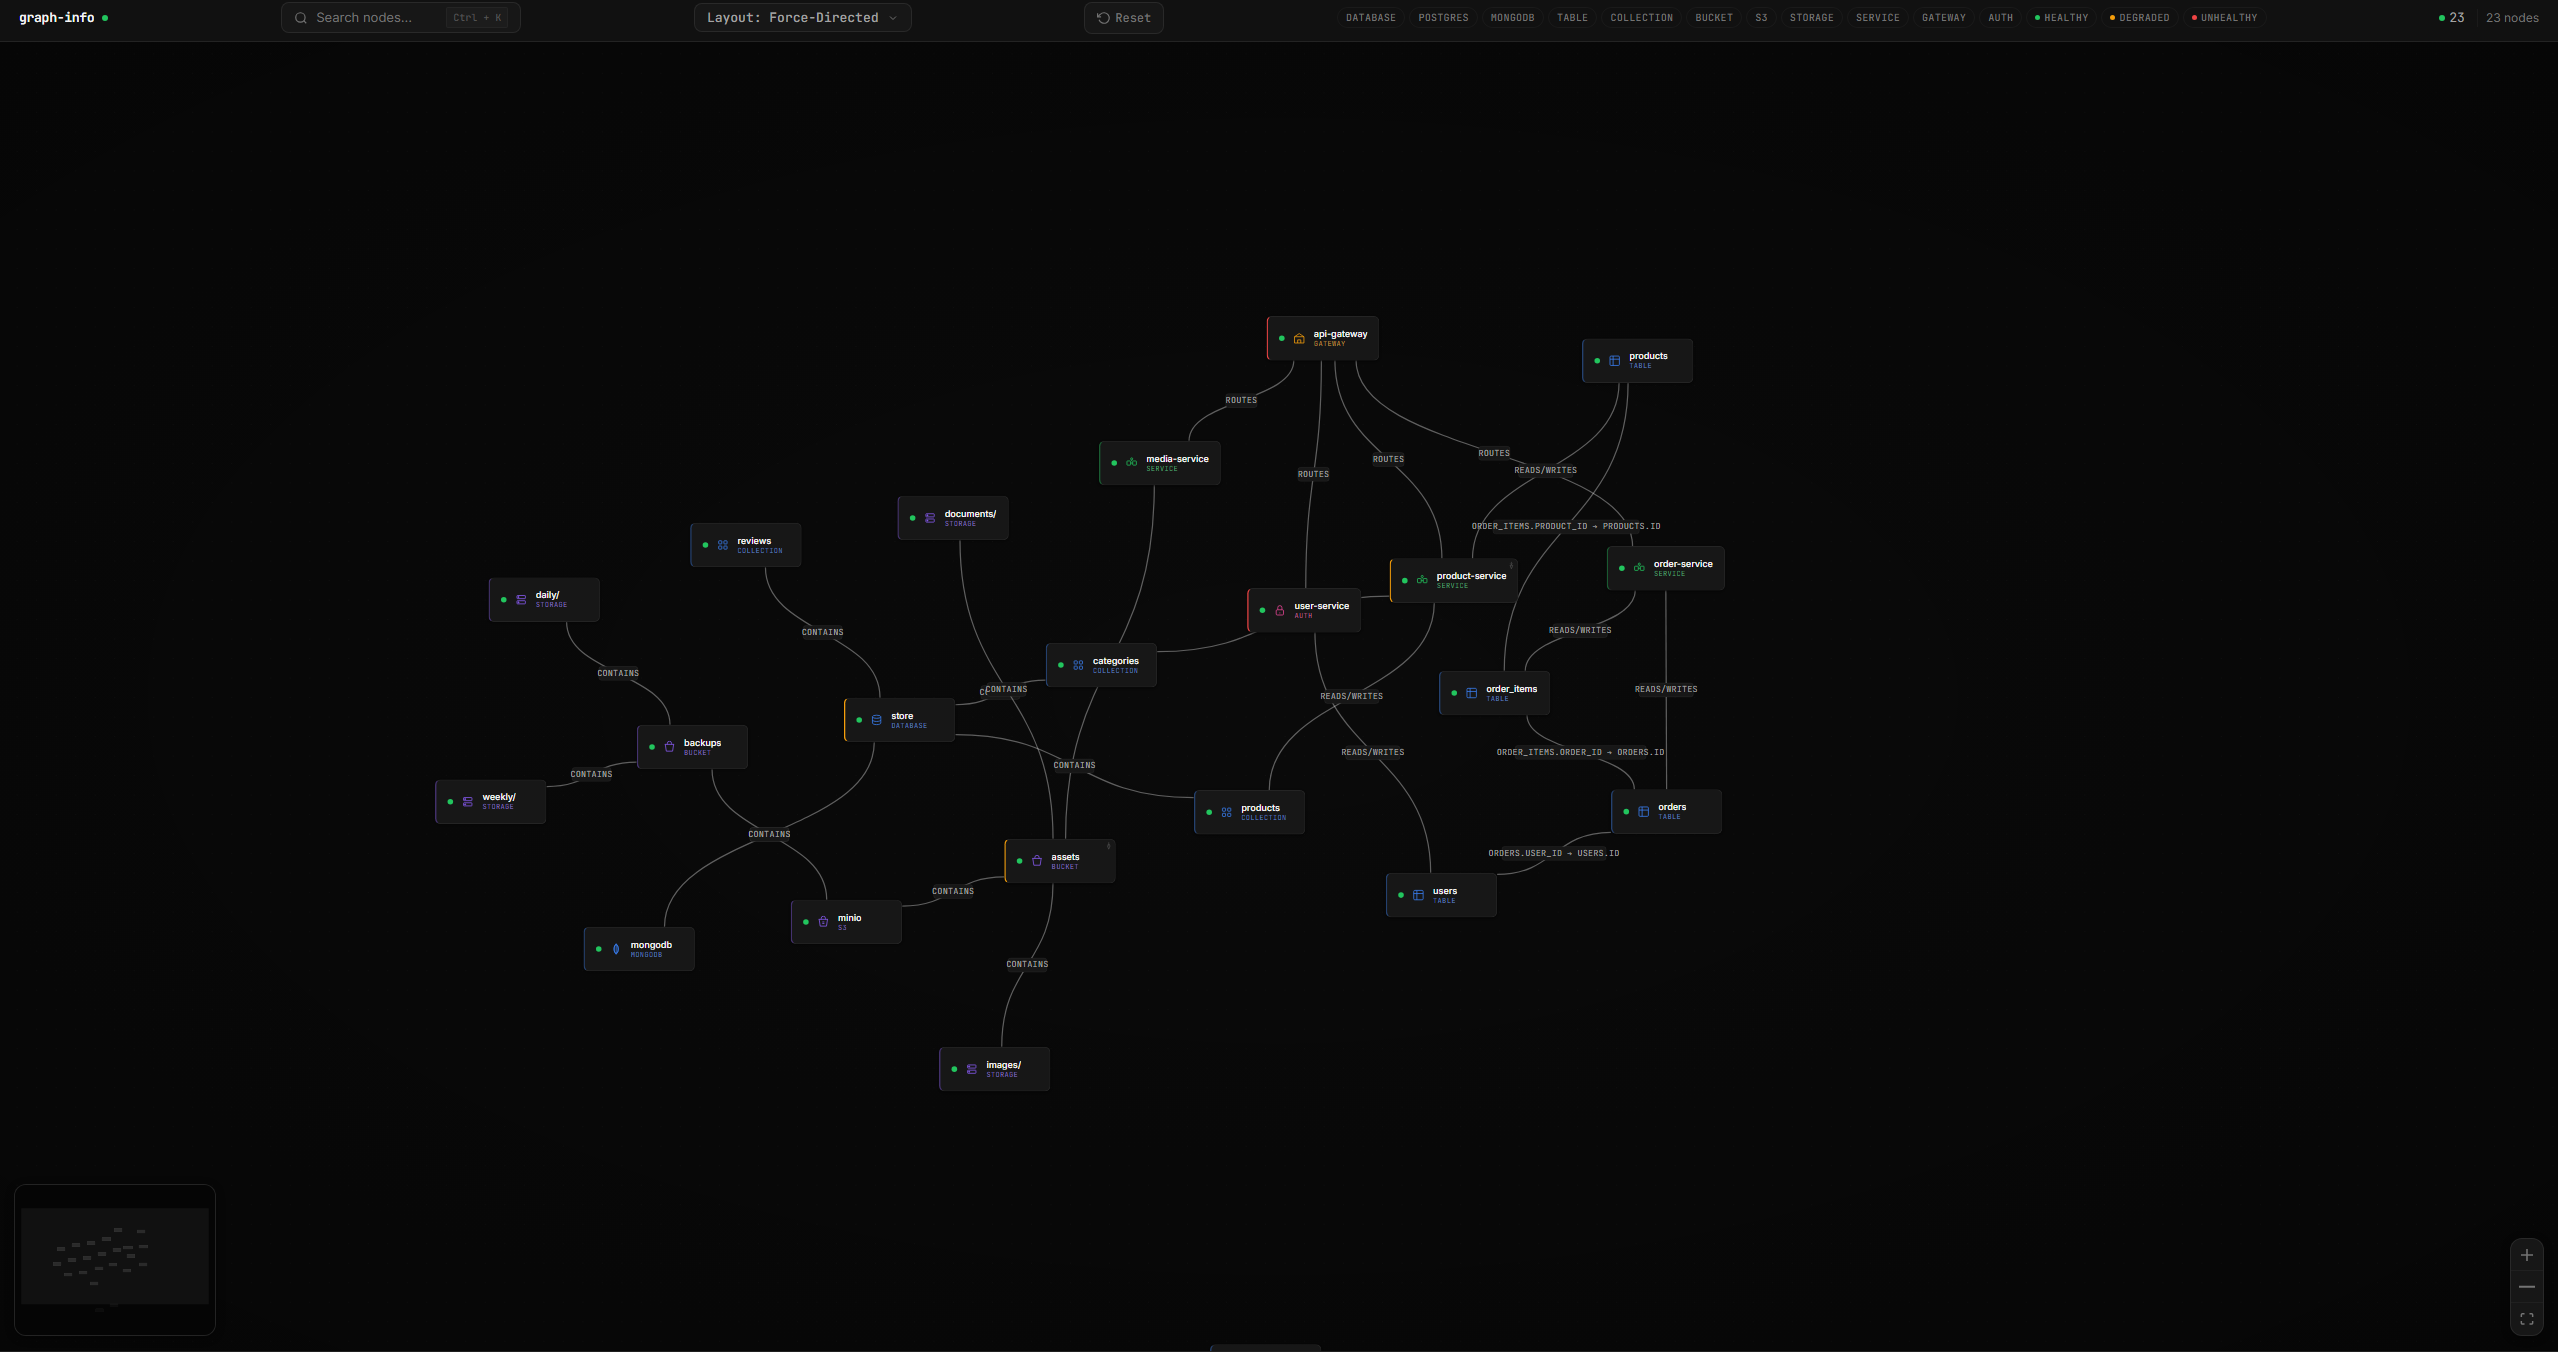 guilherme-grimm/graph-go
Semplicemente nodi e grafi
 roxanne_ardary/aurea
Aurea è una piattaforma open-source basata sull'IA che protegge l'infrastruttura come codice (IaC) su Terraform, Kubernetes, Docker e Ansible. Si…
 owasp/owasp-top-10-ai-infrastructure-security-risks
Un framework pratico per identificare e dare priorità ai principali rischi di sicurezza nell'infrastruttura dei datacenter AI, che copre hardware,…
 bishopfox/cve-2026-58073-check
Safely rileva il bypass dell'autenticazione di Veeam Service Provider Console CVE-2026-58073
 gduma-phdata/patch-cve-2026-15502
Patch: SSRF che porta a RCE (Microsoft Exchange Server)
 barun121/cve-2024-9264-in-grafana-11.x
Sfruttamento delle vulnerabilità utilizzando strumenti Penetration Testing, Grafana, Docker, Kali Linux.
 nagwww/s3-leaks
Sequenza temporale curata di errori di configurazione dei bucket AWS S3, dati esposti e credenziali IAM divulgate, con link agli incidenti per…
 bishopfox/cloudfox
Automazione della consapevolezza situazionale per test di penetrazione cloud.
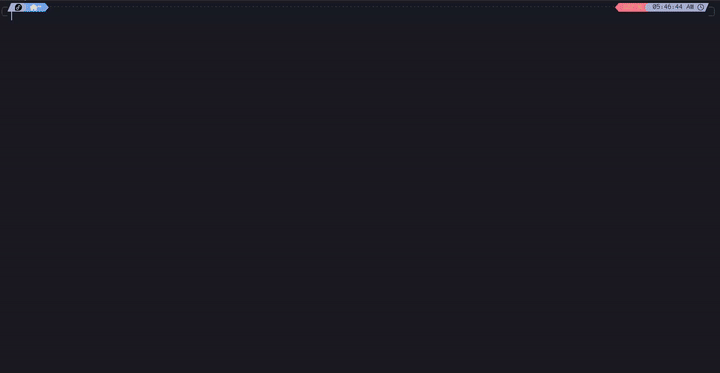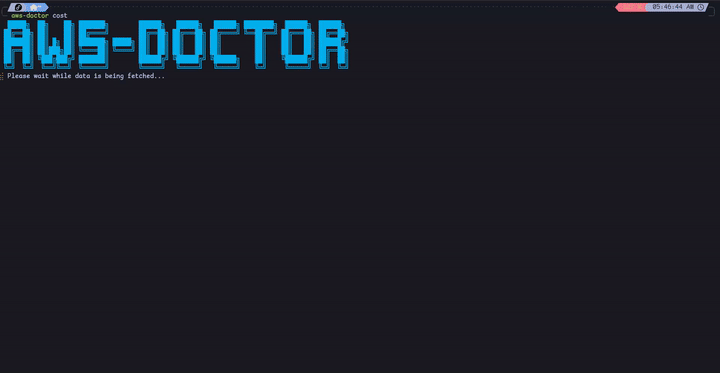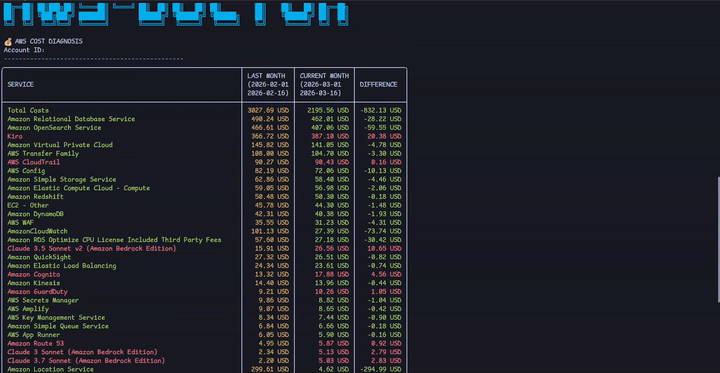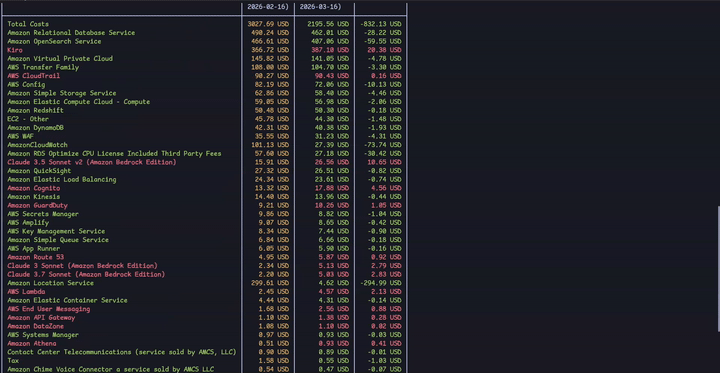 elc0mpa/aws-doctor
Potente CLI open-source per auditare sicurezza, costi e best practice in AWS. 🩺 ☁️