#1
Strumenti per l'auditing di configurazioni, permessi e servizi nelle piattaforme cloud (IaaS, PaaS).
Raccomandato da Kitploit

 datadog/stratus-red-team
:cloud: :zap: Emulazione granulare e azionabile degli avversari per il cloud
 kata-containers/kata-containers
Kata Containers è un progetto e una community open source che lavorano per costruire un'implementazione standard di Macchine Virtuali (VM) leggere…
 aquasecurity/trivy
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro
 thingsboard/thingsboard
Piattaforma IoT tutto-in-uno - Gestione dei dispositivi, raccolta, elaborazione e visualizzazione dei dati.
 juanfont/headscale
Un'implementazione open source e self-hosted del server di controllo di Tailscale.
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
 dexidp/dex
Provider di identità OpenID Connect (OIDC) e OAuth 2.0 con connettori pluggabili
 chaosblade-io/chaosblade
Un toolkit di chaos engineering facile da usare e potente. (Uno strumento open source di Alibaba per l'iniezione di esperimenti di chaos, semplice e…
 xddxdd/nixos-config
Configurazione NixOS di Lan Tian
 dev-sec/ansible-collection-hardening
Questa Ansible collection fornisce un hardening testato in battaglia per Linux, SSH, nginx, MySQL.
 chaos-mesh/chaos-mesh
Una piattaforma di Chaos Engineering per Kubernetes.
 microsoft/mxc
Policy-driven, layered isolation and containment
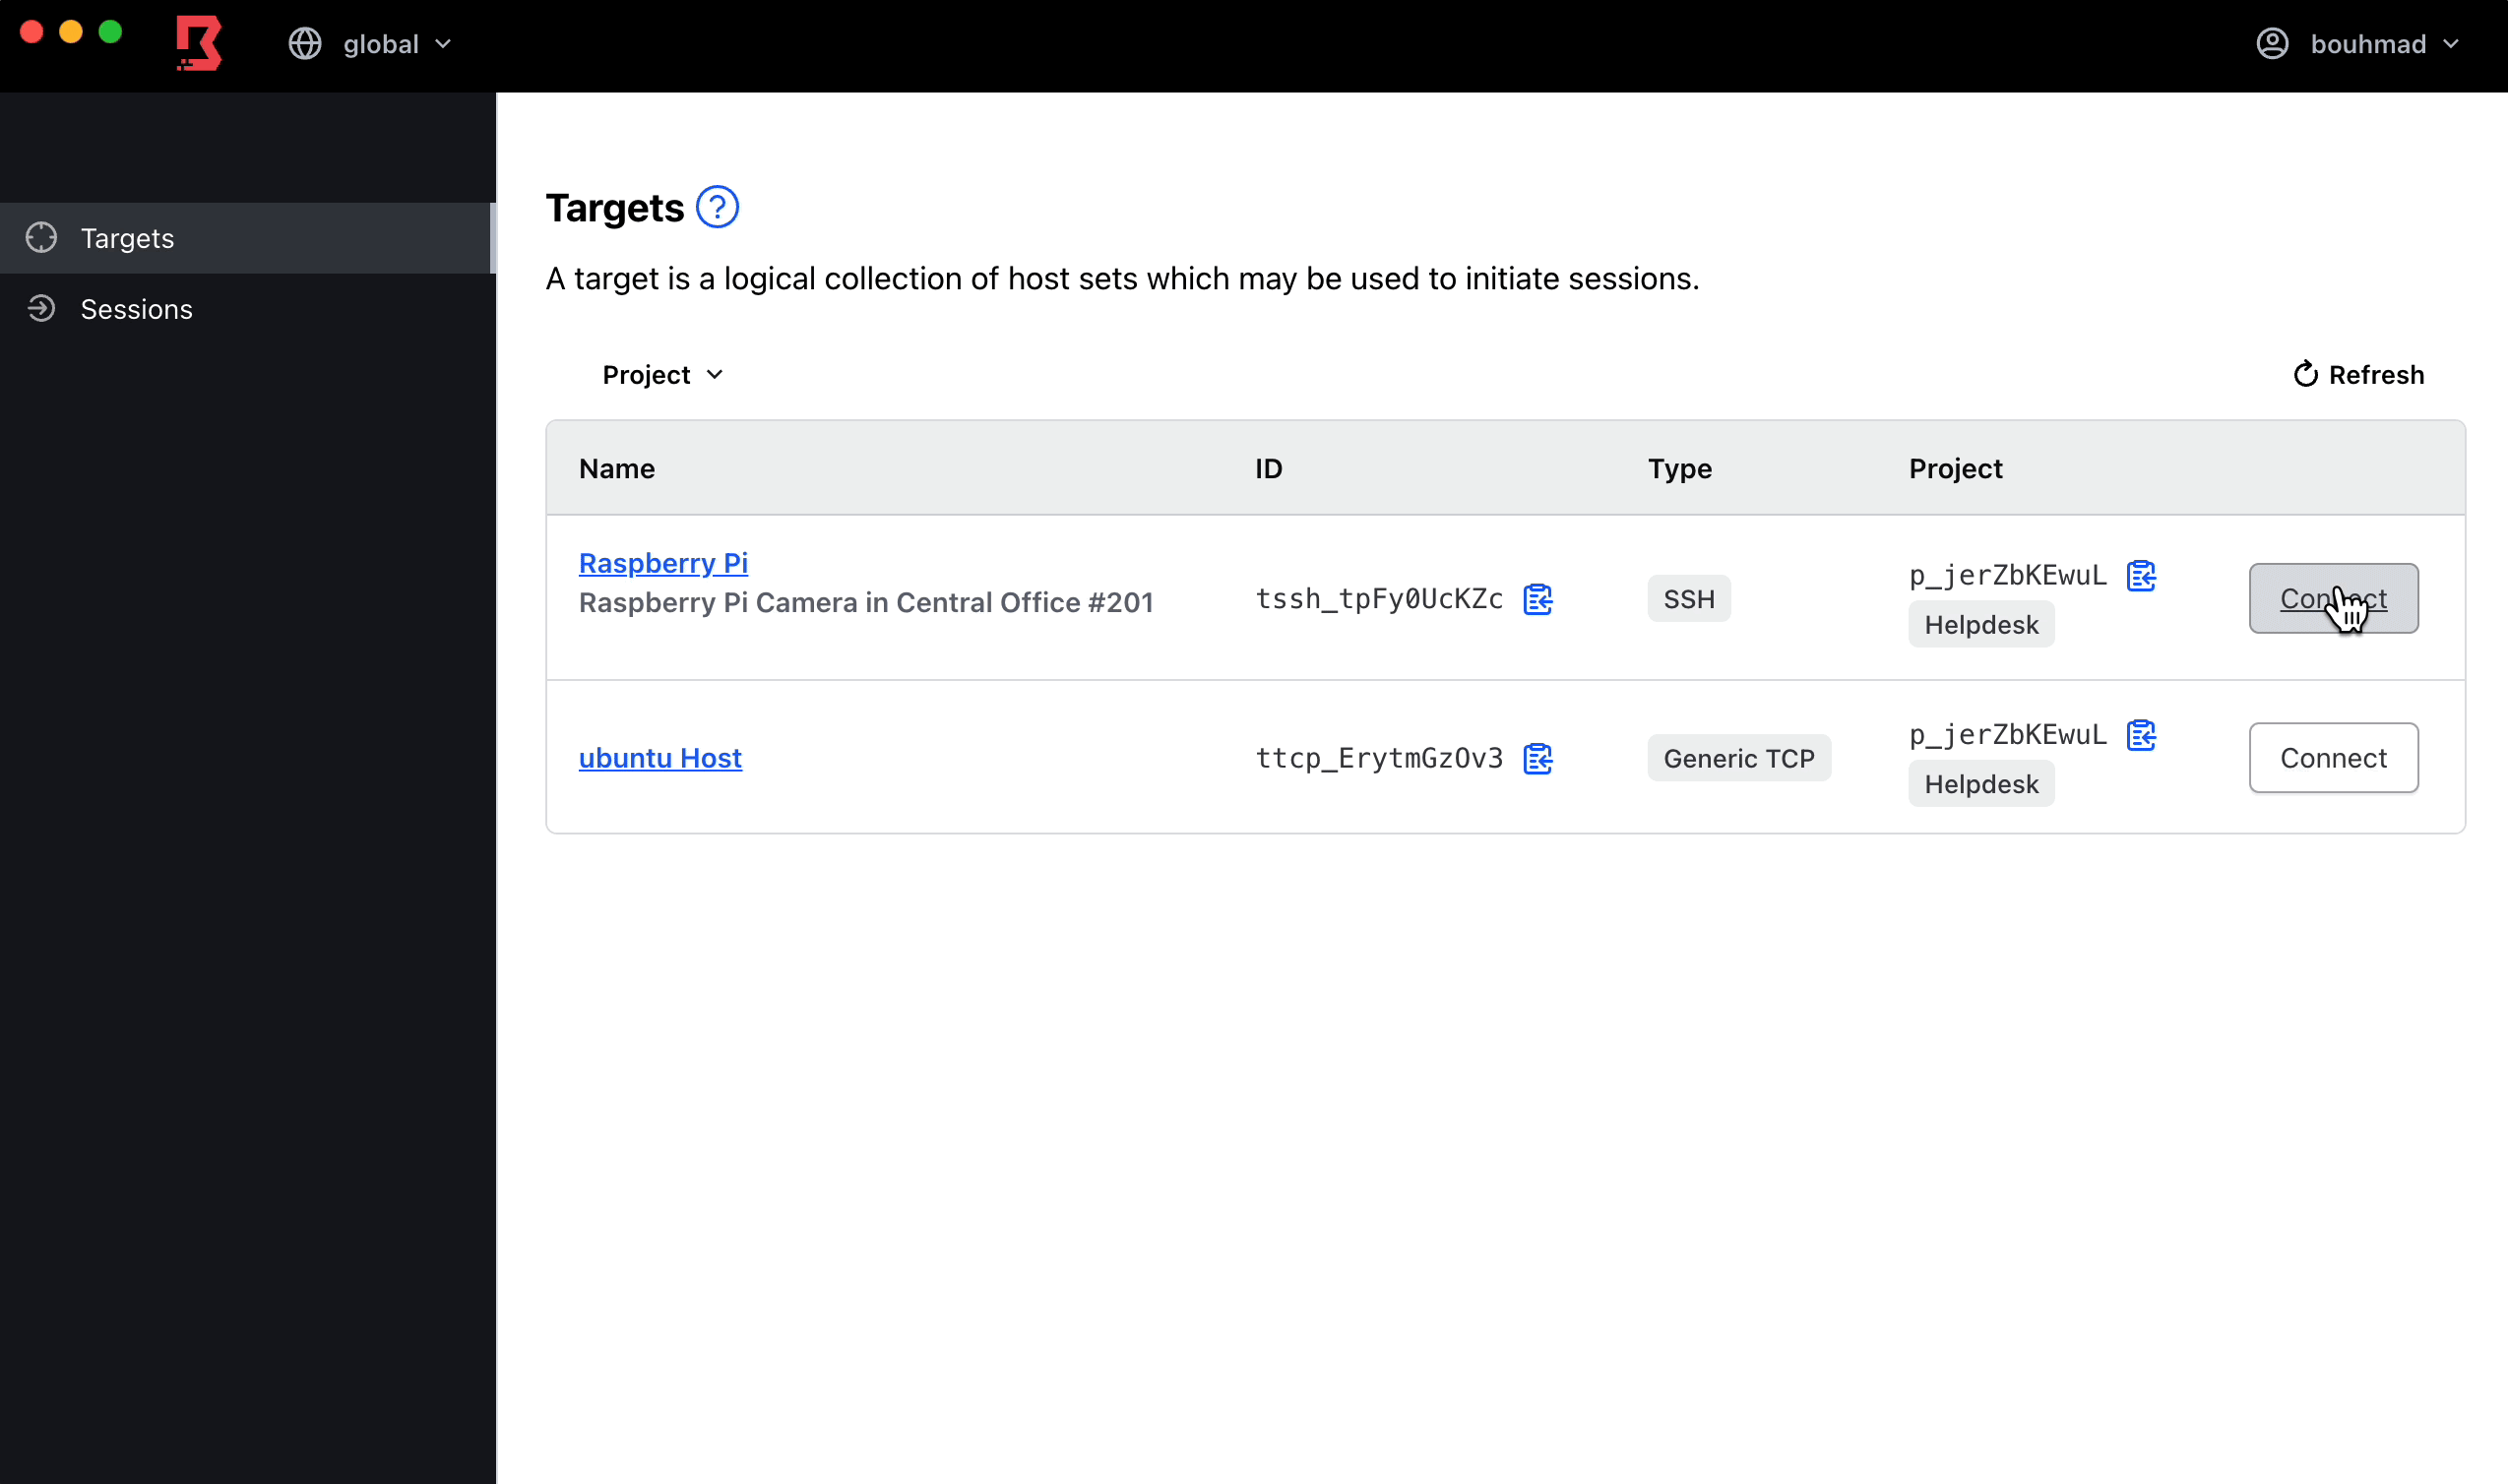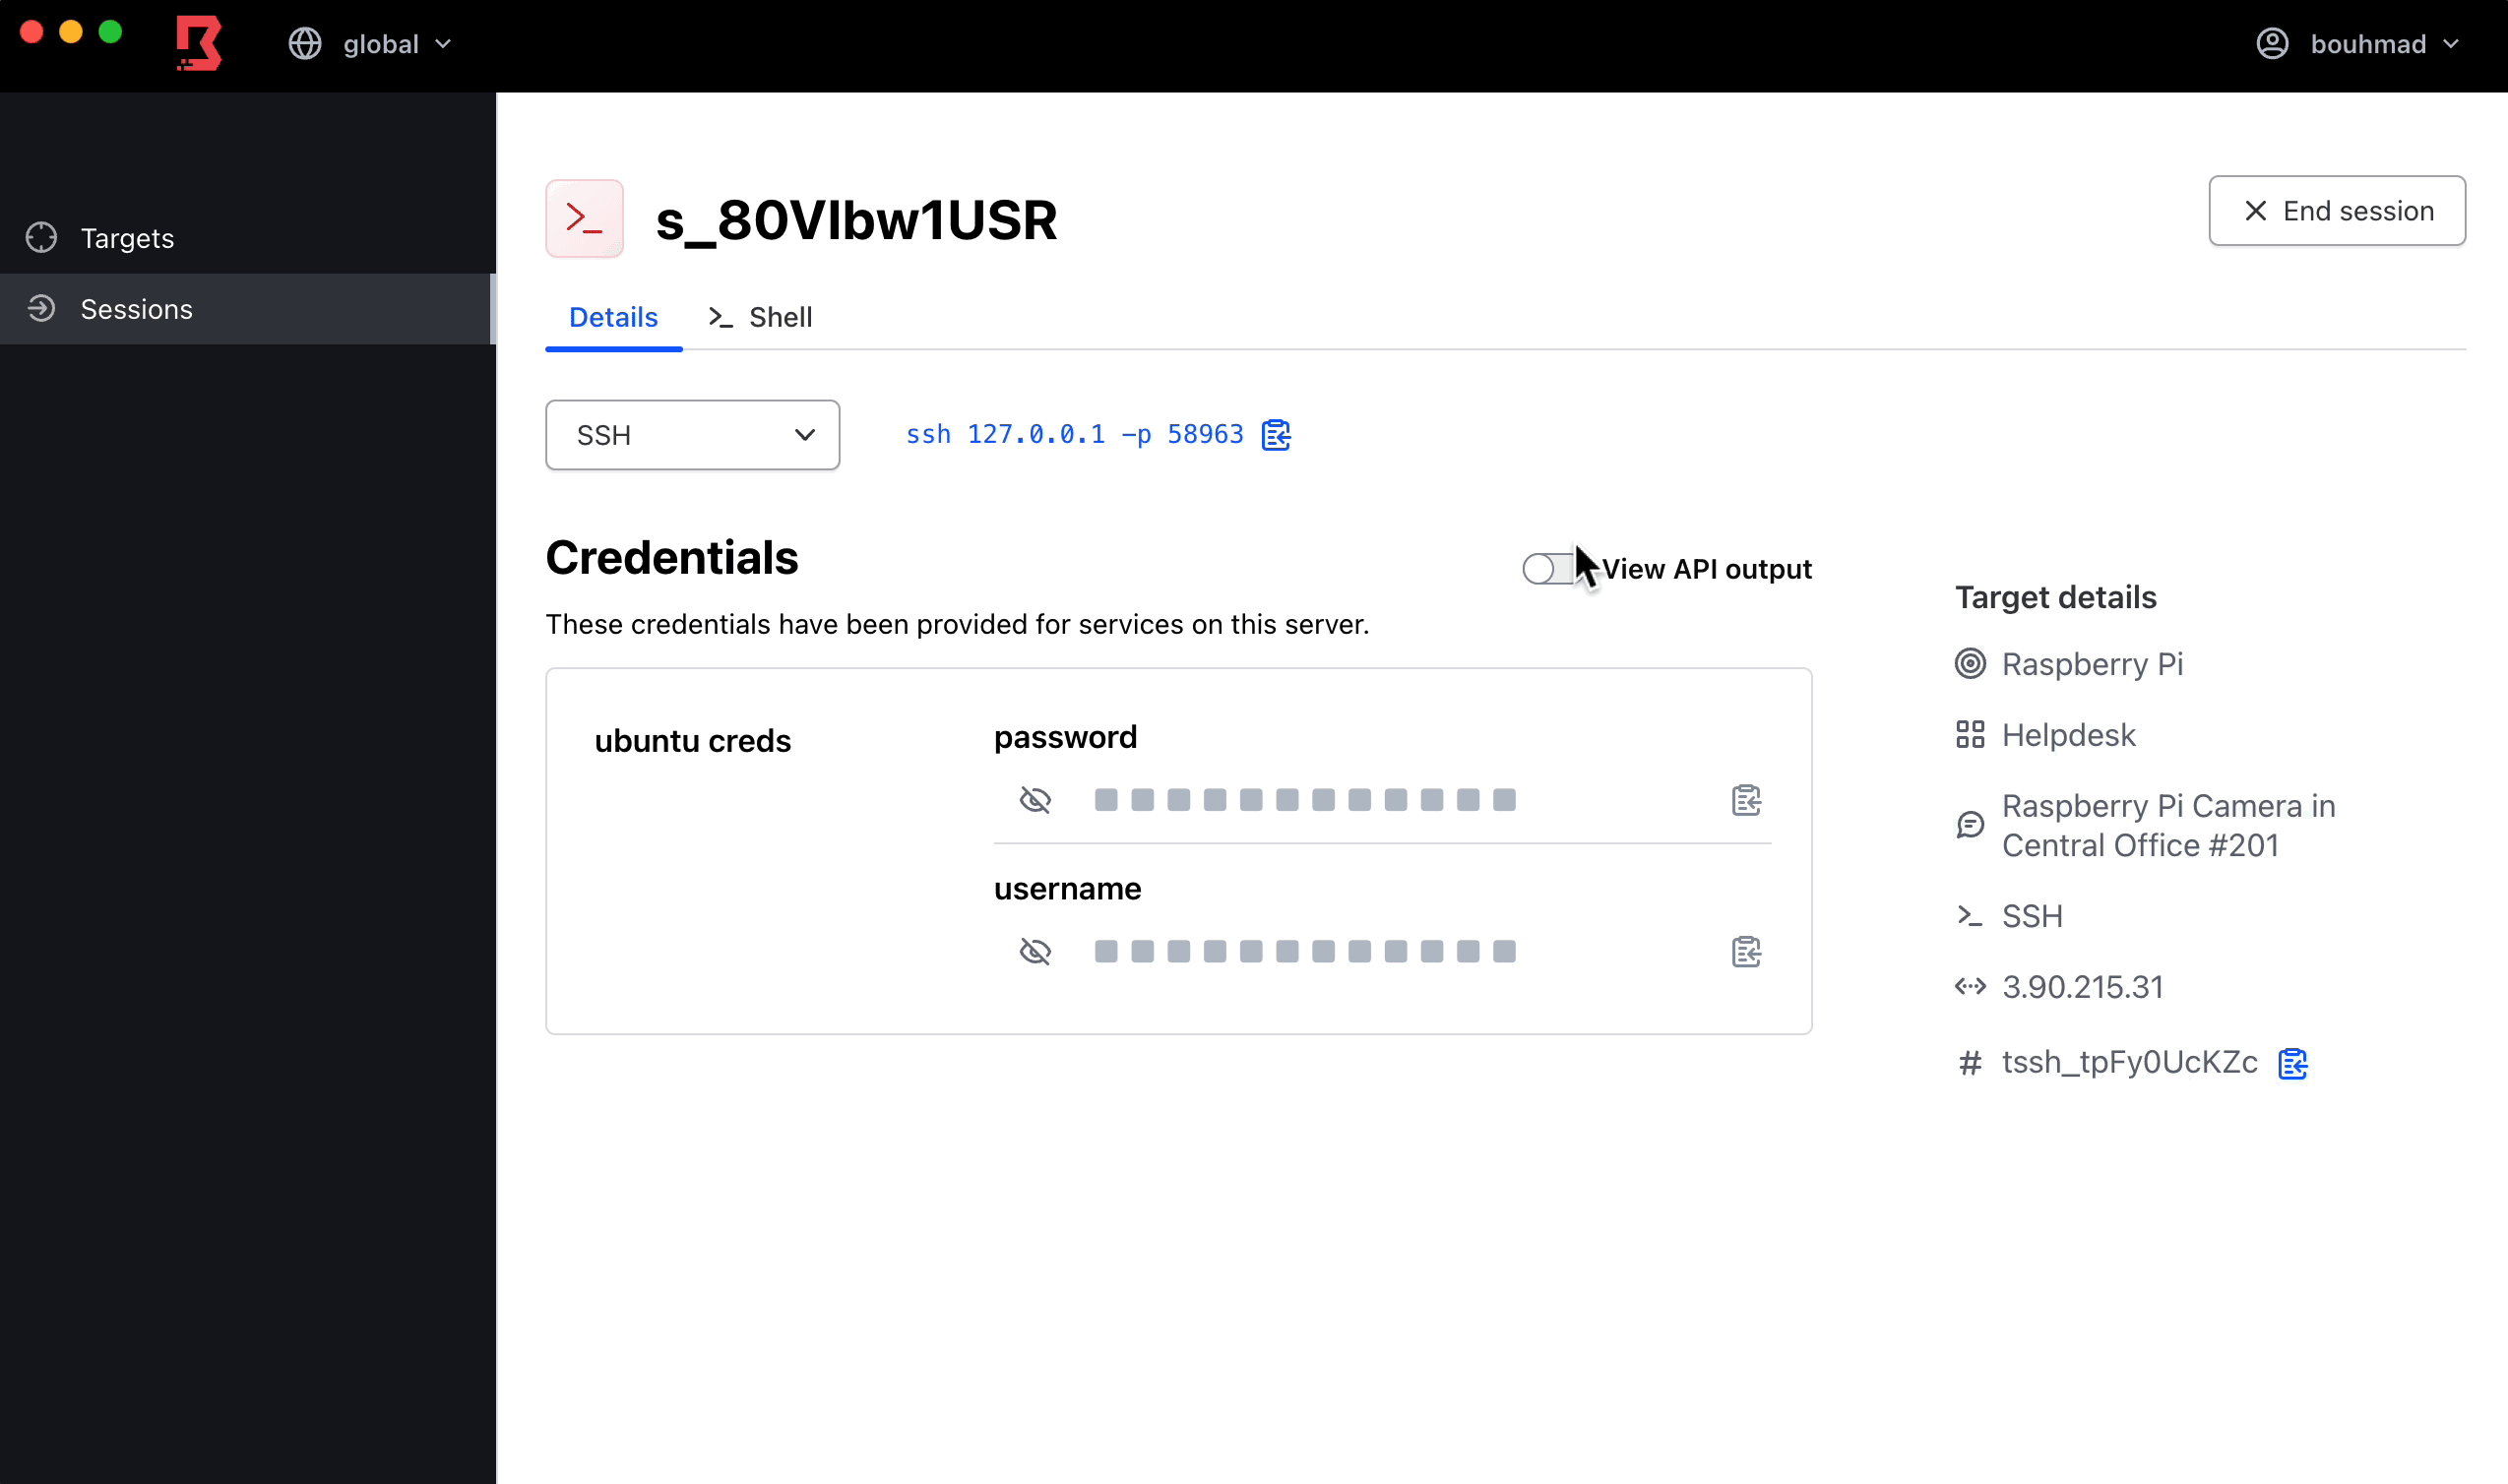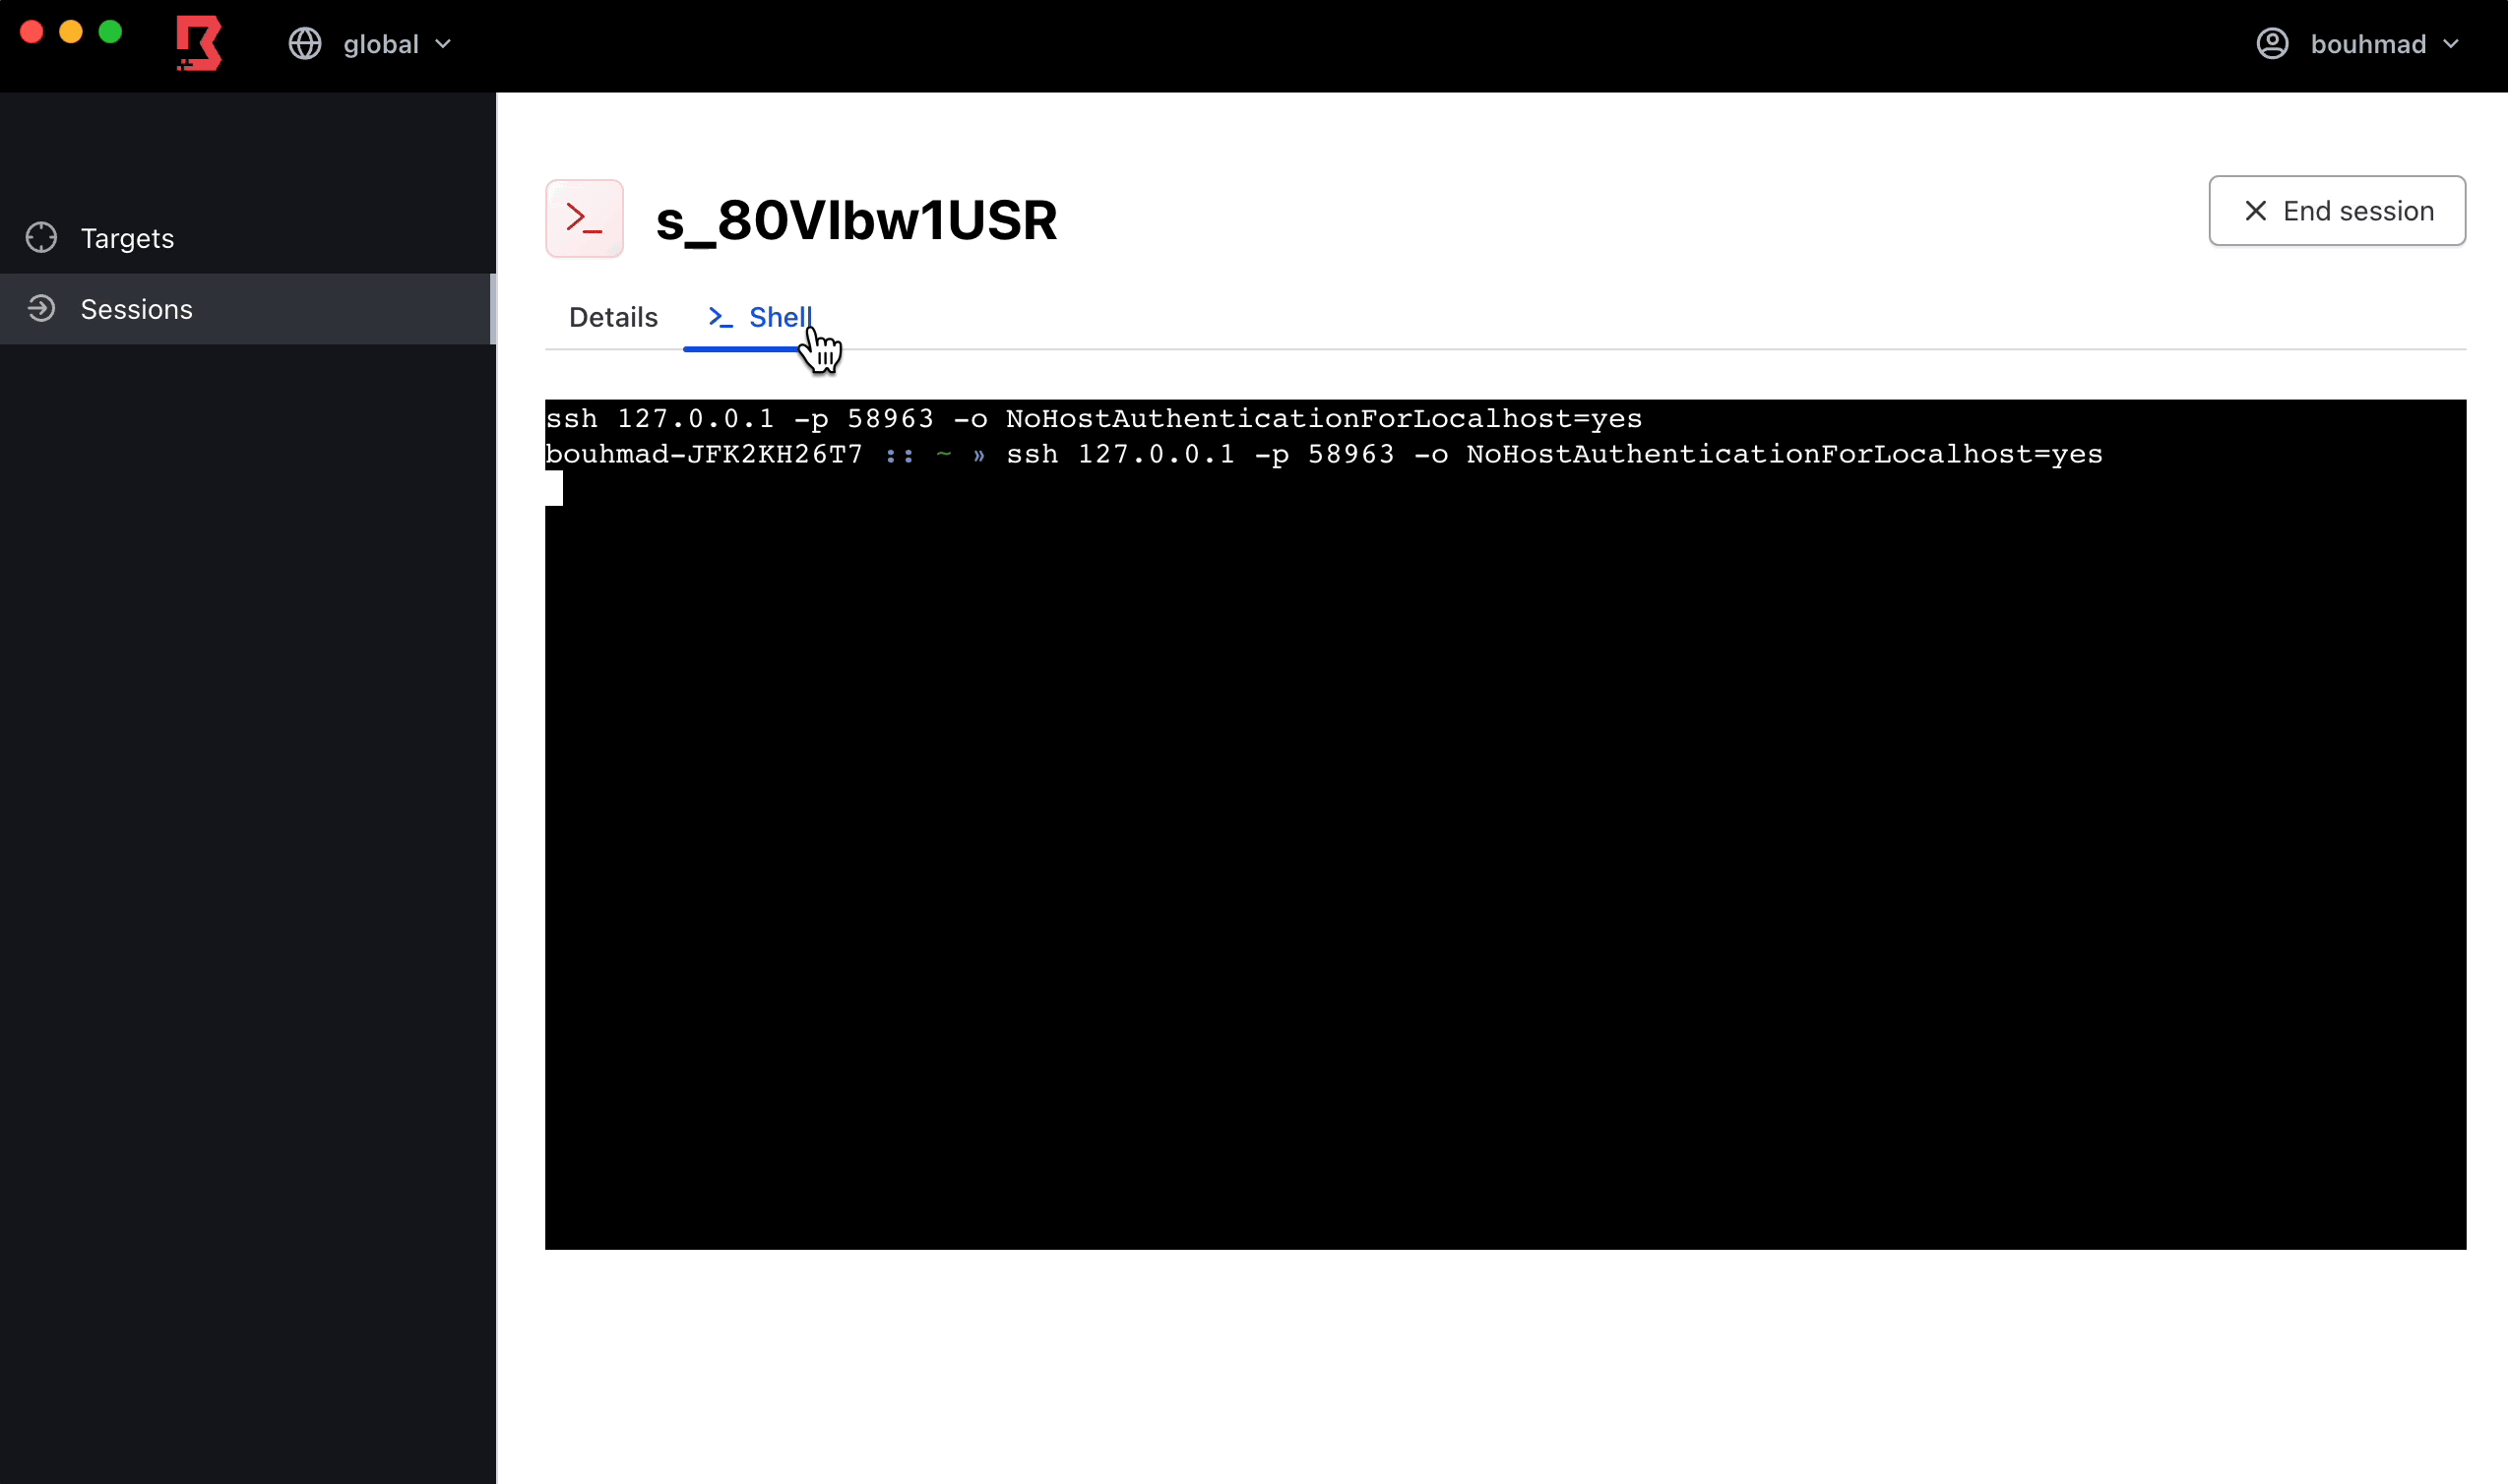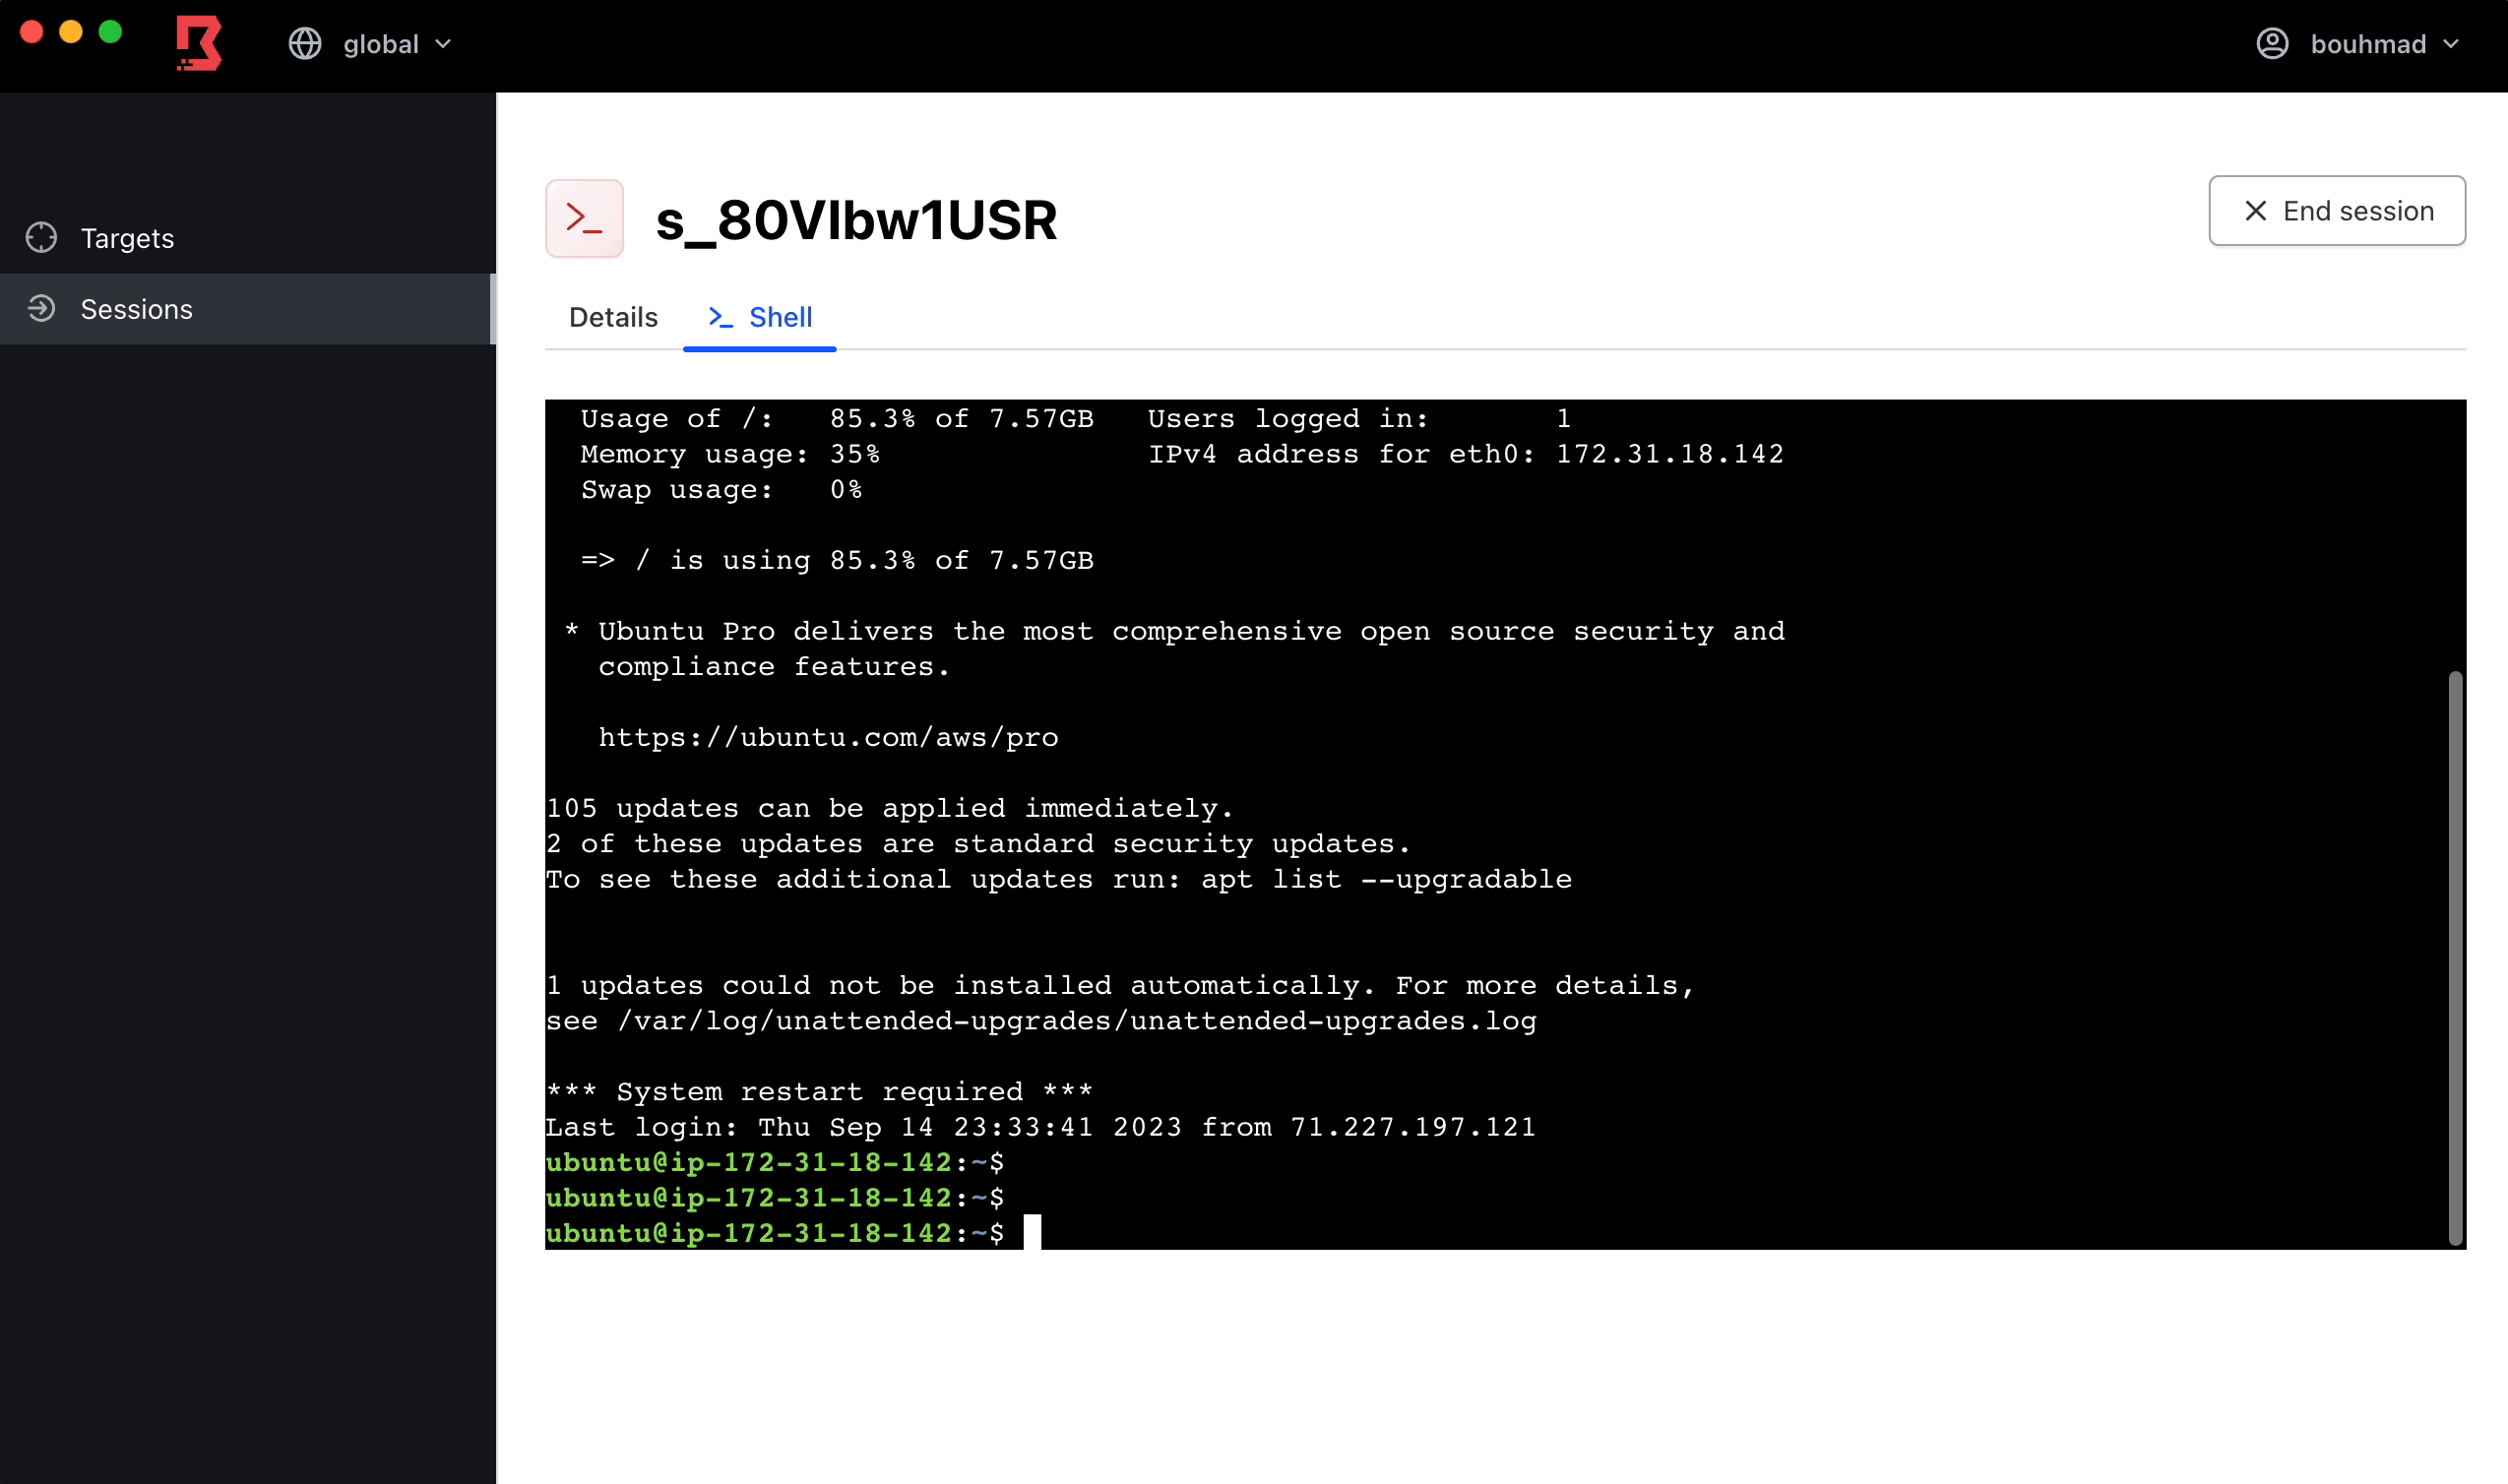 hashicorp/boundary
Boundary consente la gestione degli accessi basata sull'identità per infrastrutture dinamiche.
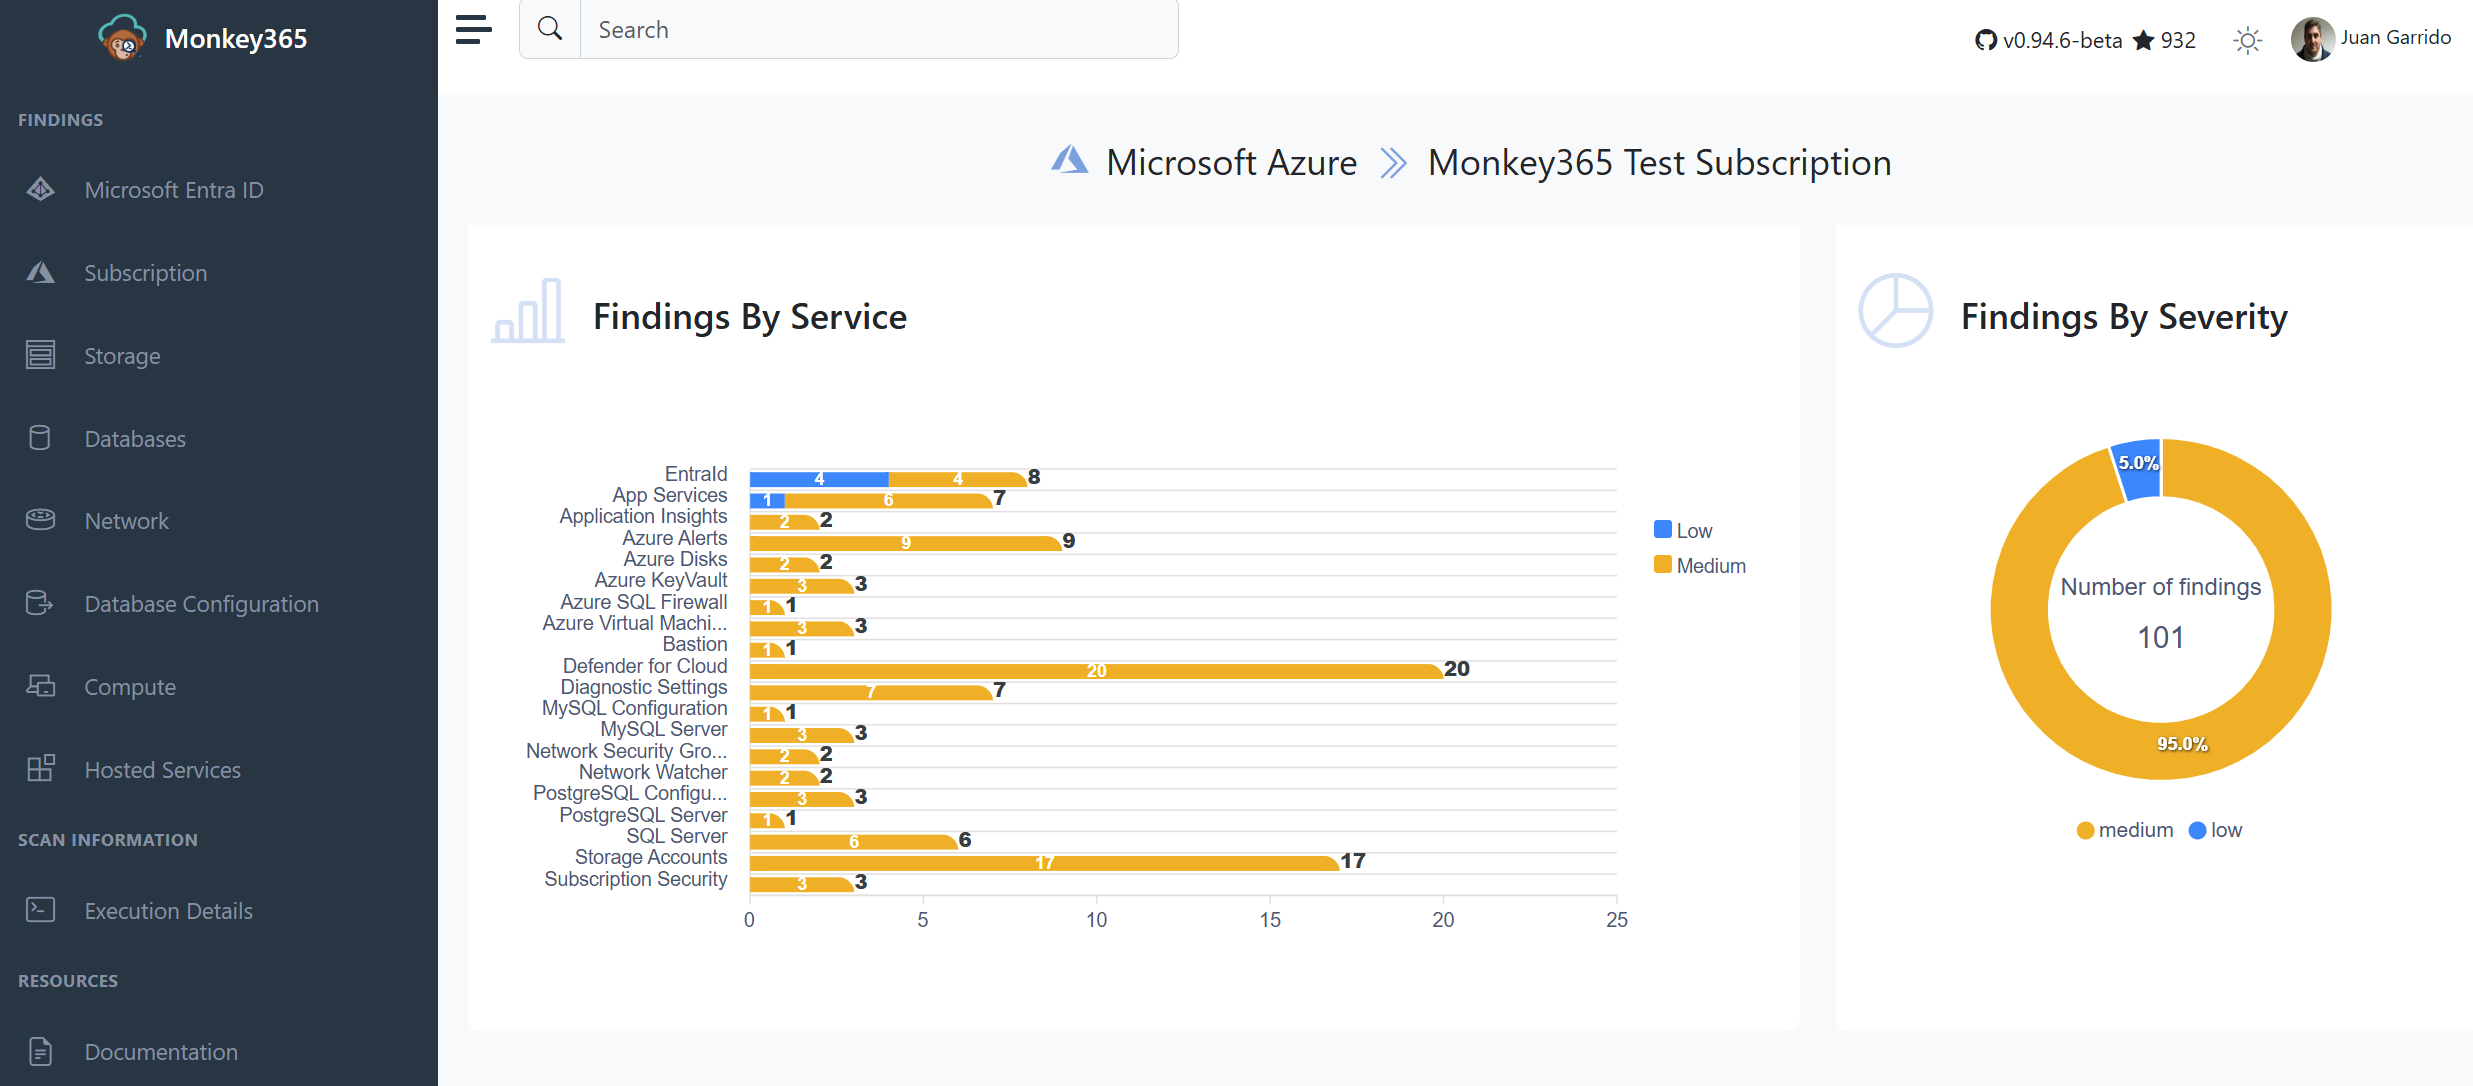 silverhack/monkey365
Framework di valutazione della sicurezza basato su PowerShell per Microsoft 365, Azure ed Entra ID. Esegue scansioni per individuare configurazioni…
 serverless/serverless
Framework CLI per distribuire e gestire applicazioni serverless su AWS Lambda con infrastruttura YAML, sviluppo locale e supporto runtime…
 firecracker-microvm/firecracker
MicroVM sicure e veloci per il computing serverless.
 aquasecurity/kube-bench
Verifica se Kubernetes è distribuito secondo le migliori pratiche di sicurezza definite nel CIS Kubernetes Benchmark.
 cachethq/cachet
🚦 Cachet, the open source, self-hosted status page system.