
 #1
Strumenti per l'auditing di configurazioni, permessi e servizi nelle piattaforme cloud (IaaS, PaaS).
Raccomandato da Kitploit

 netflix/security_monkey
Security Monkey monitora AWS, GCP, OpenStack e le organizzazioni GitHub per rilevare le risorse e le loro modifiche nel tempo.
 hashicorp/boundary
Boundary consente la gestione degli accessi basata sull'identità per infrastrutture dinamiche.
 warhorse/warhorse
Automazione dell'infrastruttura
 anssi-fr/dfir4vsphere
Modulo Powershell per l'analisi forense di VMWare vSphere
 netwrix/pingcastlecloud
Programma di audit per AzureAD
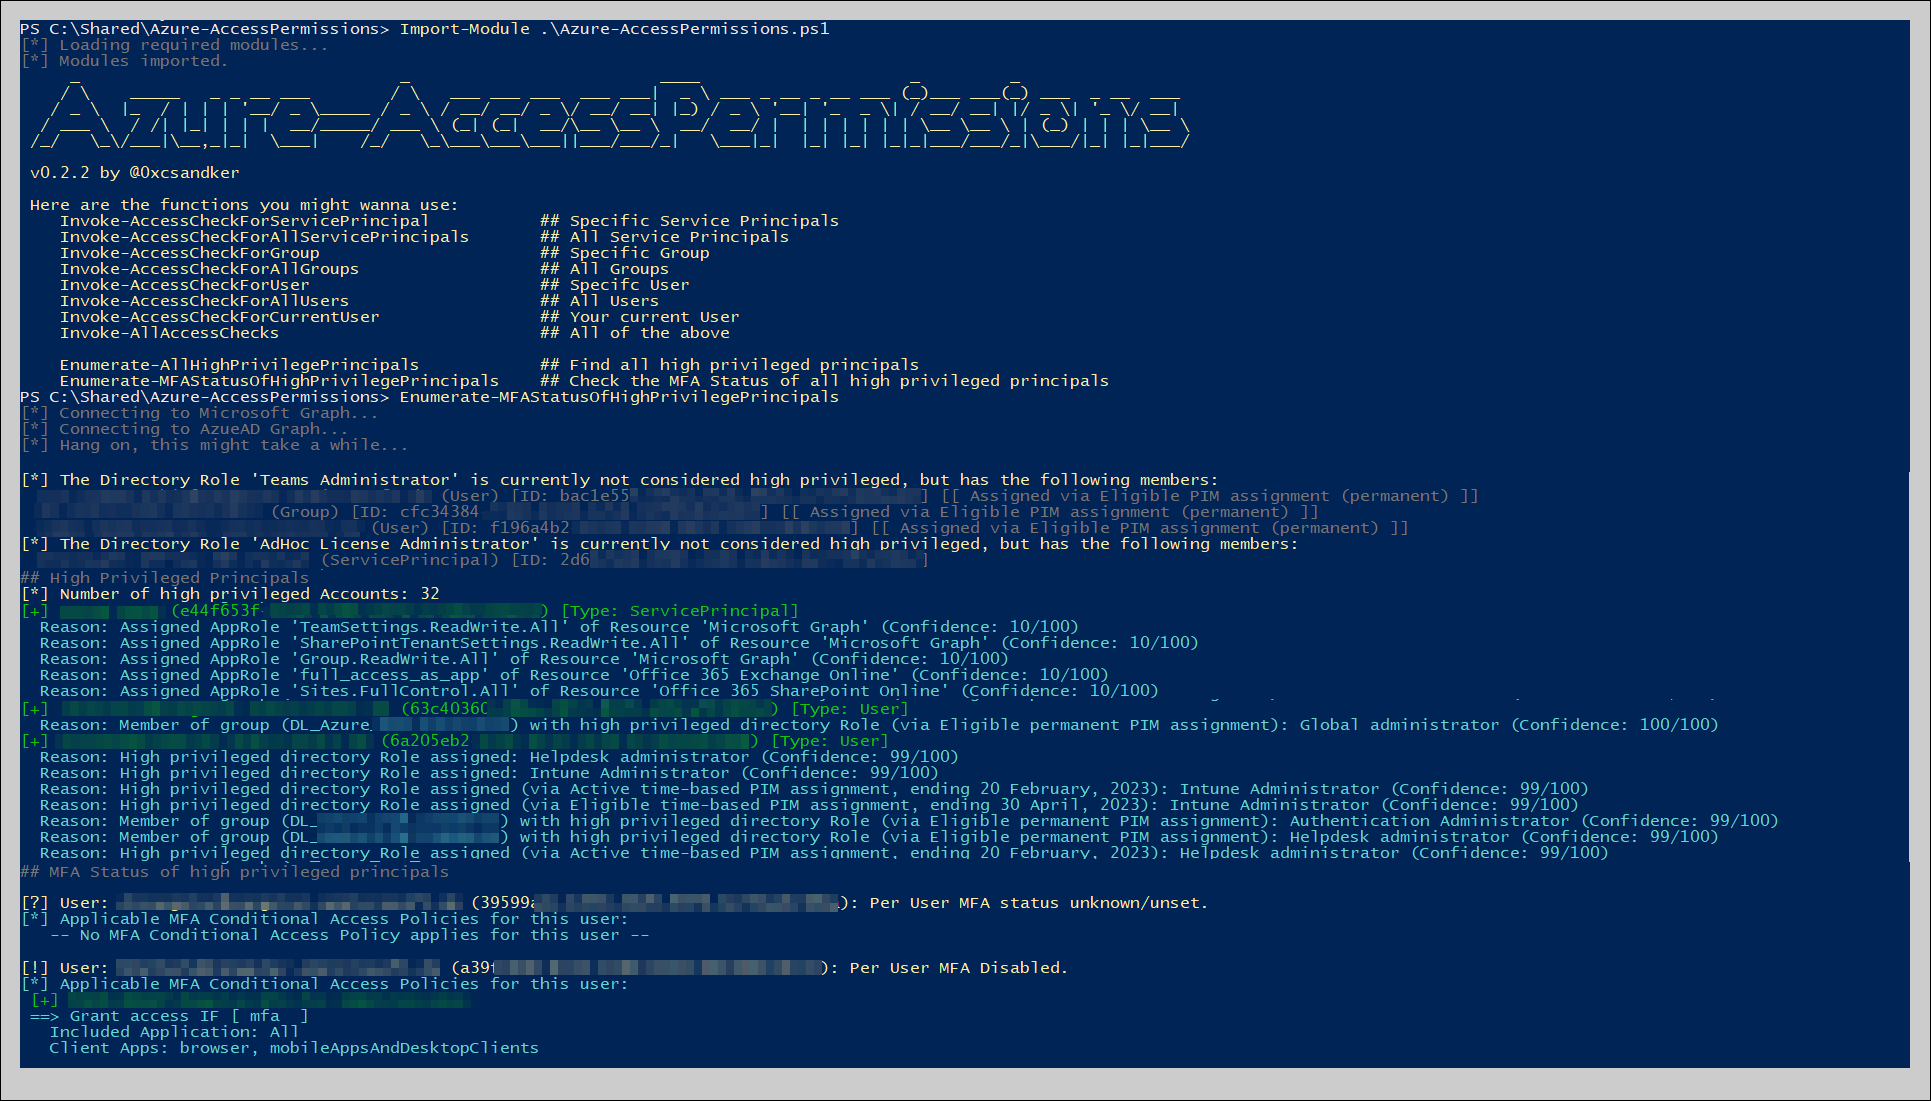 csandker/azure-accesspermissions
Script PowerShell per enumerare le autorizzazioni di accesso ad Azure Active Directory, incluse le assegnazioni di ruoli, le entità servizio e le…
 rossengeorgiev/salt-security-backports
Backport di sicurezza di Salt per CVE-2020-11651 e CVE-2020-11652

 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 iknowjason/purplecloud
Un piccolo strumento per giocare con Azure Identity - Strumento per la creazione di lab Azure ed Entra ID. Blog: …
 gojek/cureiam
Pulisci gli account per le autorizzazioni nell'infrastruttura GCP su larga scala
 cachethq/cachet
🚦 Cachet, il sistema di pagina di stato open source e auto-ospitato.
 t0pcyber/hawk
Strumento basato su PowerShell per la raccolta di informazioni relative a intrusioni O365 e potenziali violazioni.
 hacktricks-wiki/hacktricks-cloud
Knowledge base guidato dalla comunità per il pentesting di ambienti cloud e pipeline CI/CD: tecniche di attacco, enumerazione, escalation dei…
 bishopfox/cirro-azcli-ext
Estensione dell'interfaccia della riga di comando di Azure per la raccolta Cirro
 rootsecdev/secretsstalker
Valutazione in sola lettura delle credenziali delle app di Entra ID: enumera le autorizzazioni di Graph, l'RBAC di Azure e i dati cloud…
 hpcprofessional/remediate_cesa_2019_2091
Attività di remediation per CVE-2018-15686, CVE-2018-16866 e CVE-2018-16888 che interessano SystemD in EL7
 radkawar/aws-firmware-dump
Acquisisce i dischi EBS di un'AMI AWS che puoi avviare, trasmettendo in streaming gli snapshot tramite le API dirette EBS verso un bucket S3 privato…
 hodgeluke/ai-agent-security-research
Ricerca di sicurezza open sull'infrastruttura degli agenti di codifica AI. Manifesti di remediation eseguibili dagli agenti per CVE-2026-22812 e…








