
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 8 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k3h 27m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k21h 46m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k10h 45m fa
angr preview#6

angr

GitHubangr/angr
9.0k17h 35m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k7 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k1 giorno fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k2 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k20 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1643 risultati
vmlinux-to-elf preview

vmlinux-to-elf

GitHubmarin-m/vmlinux-to-elf

Uno strumento per recuperare un .ELF completamente analizzabile da un kernel grezzo, estraendo la tabella dei simboli del kernel (kallsyms)
embedded-systems-securityreverse-engineeringbinary-analysis+1
1.8k1 giorno fa
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

Materiali per la formazione sull'analisi di malware Windows (volume 1)

reverse-engineeringforensicsmalware-analysis+4
2.1k2 anni fa
Ropper preview

Ropper

GitHubsashs/ropper

Visualizza informazioni sui file in diversi formati e trova gadget per costruire catene ROP per diverse architetture (x86/x86_64, ARM/ARM64, MIPS,…

payload-generationexploitationreverse-engineering+3
2.1k2 mesi fa
frida-scripts preview

frida-scripts

GitHub0xdea/frida-scripts

Una raccolta dei miei script di strumentazione Frida per fare reverse engineering di app mobili e altro.
android-securityios-securitydynamic-code-analysis+3
1.6k8 giorni fa
goblin preview

goblin

GitHubm4b/goblin

Un crate di analisi binaria birichino e multipiattaforma, scritto in Rust.
reverse-engineeringfuzzingbinary-analysis
1.5k2 giorni fa
EfiGuard preview

EfiGuard

GitHubmattiwatti/efiguard

Disabilita PatchGuard e Driver Signature Enforcement all'avvio

defensive-toolsexploitationreverse-engineering+1
2.5k4 mesi fa
frida-gum preview

frida-gum

GitHubfrida/frida-gum

Libreria di strumentazione e introspezione multipiattaforma scritta in C

dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0k14h 22m fa
TinyInst preview

TinyInst

GitHubgoogleprojectzero/tinyinst

Una libreria leggera di strumentazione dinamica
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
1.4k1 mese fa
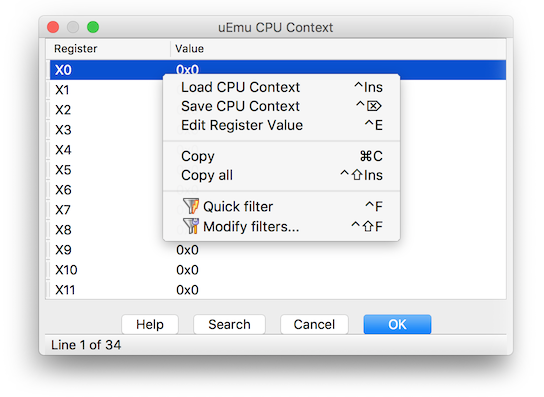
uEmu preview

uEmu

GitHubalexhude/uemu

Piccolo e carino plugin emulatore per IDA basato su unicorn.
embedded-systems-securitydynamic-analysis-sandboxingreverse-engineering+3
1.2k2 mesi fa
Manalyze preview

Manalyze

GitHubjusticerage/manalyze

Analizzatore statico per eseguibili PE con rilevamento basato su plugin di packer, compilatori, importazioni sospette, costanti crittografiche e…

static-analysisvulnerability-analysisreverse-engineering+2
1.1k2 mesi fa
r2frida preview

r2frida

GitHubnowsecure/r2frida

Radare2 e Frida meglio insieme.
android-securitystatic-analysisdynamic-analysis-sandboxing+8
1.4k1 giorno fa
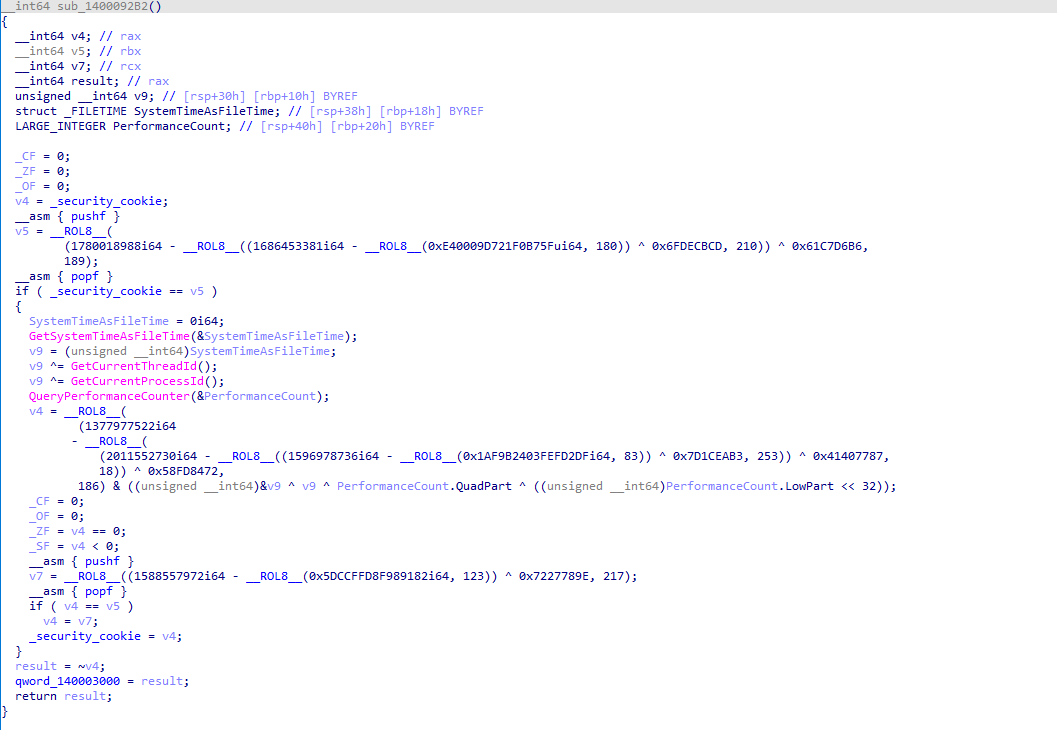
Alcatraz preview

Alcatraz

GitHubweak1337/alcatraz

Offuscatore binario x64 per file PE con appiattimento del flusso di controllo, antidisassemblaggio, offuscamento delle importazioni e mutazione delle…
reverse-engineeringbinary-analysis
2.0k3 anni fa
remill preview

remill

GitHublifting-bits/remill

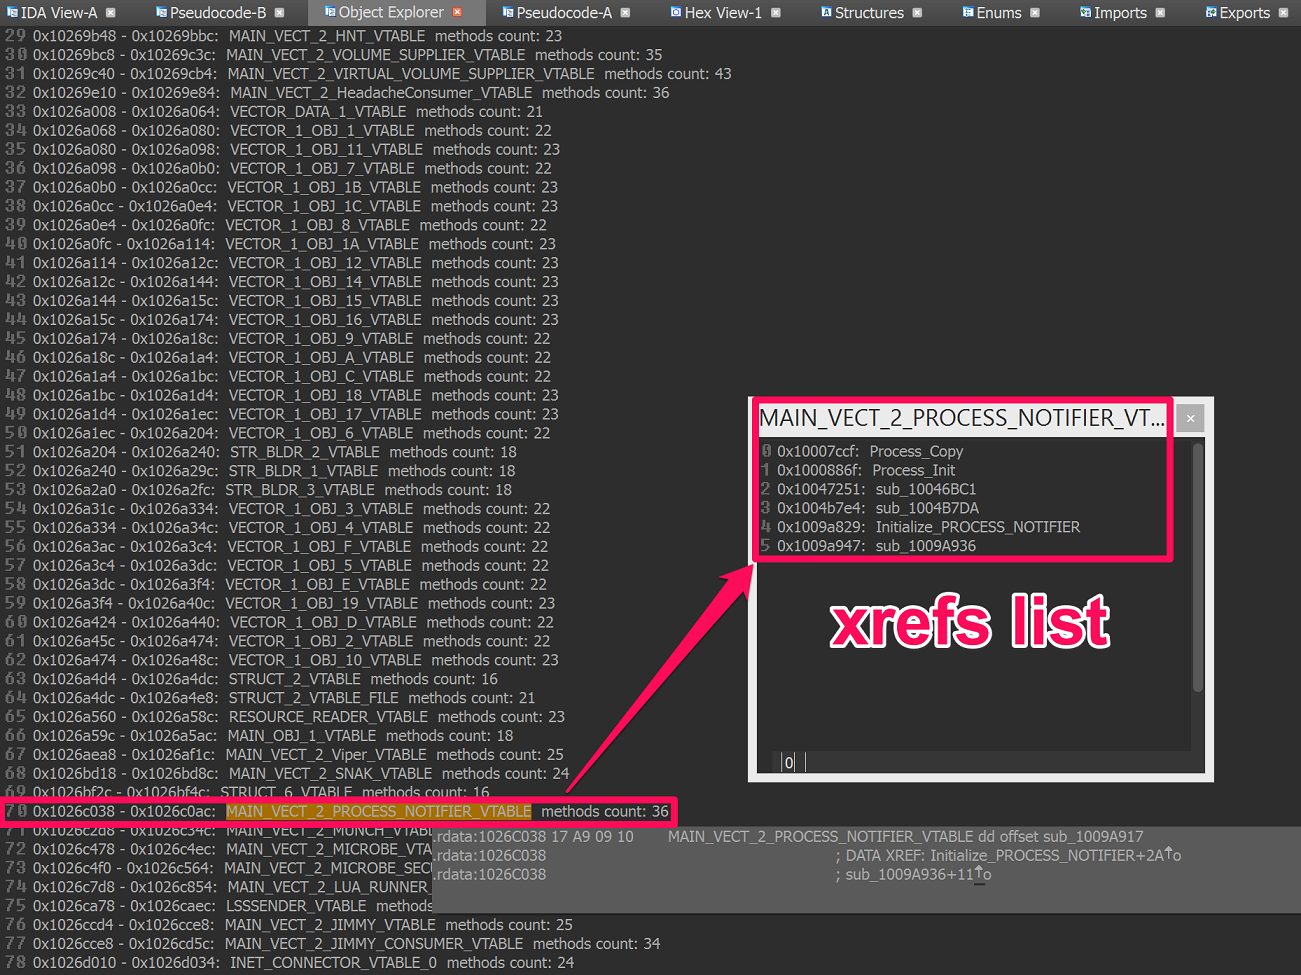
Libreria per il lifting di codice macchina in bitcode LLVM
embedded-systems-securitystatic-analysisreverse-engineering+3
1.8k2 mesi fa
HexRaysCodeXplorer preview

HexRaysCodeXplorer

GitHubrehints/hexrayscodexplorer

Plugin Hex-Rays Decompiler per una migliore navigazione del codice
static-analysisreverse-engineeringdebuggers+2
2.6k11 mesi fa
ofrak preview

ofrak

GitHubredballoonsecurity/ofrak

Piattaforma di analisi e modifica binaria per decomprimere, analizzare, modificare e reimpacchettare firmware e formati eseguibili tramite GUI e API…

embedded-systems-securityreverse-engineeringctf+2
2.1k2 mesi fa
apk.sh preview

apk.sh

GitHubax/apk.sh

Rende più semplice il reverse engineering delle app Android, automatizzando compiti ripetitivi come il pulling, il decoding, il rebuilding e il…

android-securitydynamic-analysis-sandboxingpayload-generation+3
3.8k9 mesi fa
yara-x preview

yara-x

GitHubvirustotal/yara-x

Una riscrittura di YARA in Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2k22h 35m fa
awesome-llvm-security preview

awesome-llvm-security

GitHubgmh5225/awesome-llvm-security

Collezione curata di risorse di sicurezza LLVM che coprono binary lifting, offuscamento del codice, analisi statica, esecuzione simbolica, sanitizer…


static-analysisdynamic-analysis-sandboxingcode-analysis+7
89027 giorni fa
Precedente1…789…92Successivo







