
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 gmh5225/obs-graphics-hook32-hook
Dimostra come intercettare il puntatore D3D9 Present di graphics-hook32.dll di OBS per ottenere un rendering a prova di streaming che elude il…
 kaleth4/cve-2026-55200
Analisi tecnica e proof-of-concept per CVE-2026-55200, un overflow critico del buffer basato su heap in libssh2 che consente RCE pre-autenticazione.…
 idanshechter/cve-2017-13208-scanner
Script Python che utilizza r2pipe per rilevare CVE-2017-13208 in Android libnetutils.so verificando la mancanza di validazione di dhcp_size tramite…
 flamelu/cve-2020-17035-patch-analysis
Analisi della patch per CVE-2020-17035, che descrive in dettaglio la vulnerabilità e il meccanismo di sfruttamento nel componente binario interessato.
 jianrongxiao-linksys/dnsmasq-cve-2026
Strumento automatizzato di verifica dei difetti per 6 CVE di dnsmasq (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)
 rishvic/xpdf-docker
Immagini Docker di Xpdf 4.04, vulnerabili a CVE-2022-30524
 yan5ui/env-cve-2020-8036
Artifatti dell'ambiente Docker di CVE-2020-8036
 nanopathi/external_libavc_aosp10_r33_cve-2021-0325
Toolkit di analisi delle vulnerabilità e sfruttamento basato su C, mirato all'heap overflow di AOSP libavc (CVE-2021-0325), con capacità di analisi…
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — Vulnerabilità di allocazione heap nel parser di sequenze HEIF di libheif
 claesmnyberg/sdc
Generatore di binari auto-decriptanti
 jihwan77/linux-kernel-copy-fail-cve-2026-31431-
Analisi e mitigazione della vulnerabilità Linux kernel Copy Fail (CVE-2026-31431) che sfrutta la mutazione della cache di pagina AF_ALG/splice, con…
 d7ead/cve-2026-38764
Una vulnerabilità in Unistal Systems Pvt. Ltd. Protegent 360 v2.0.0.4 consente a un utente malintenzionato locale di elevare i privilegi tramite il…
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318: crash senza autenticazione tramite Content-Encoding: deflate. Analisi della causa principale (free non valido di un…
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
Avviso tecnico che descrive tre vulnerabilità di escalation dei privilegi locali (CVE-2026-12166/7/8) nel driver del kernel Little Orbit GFAC, tra…
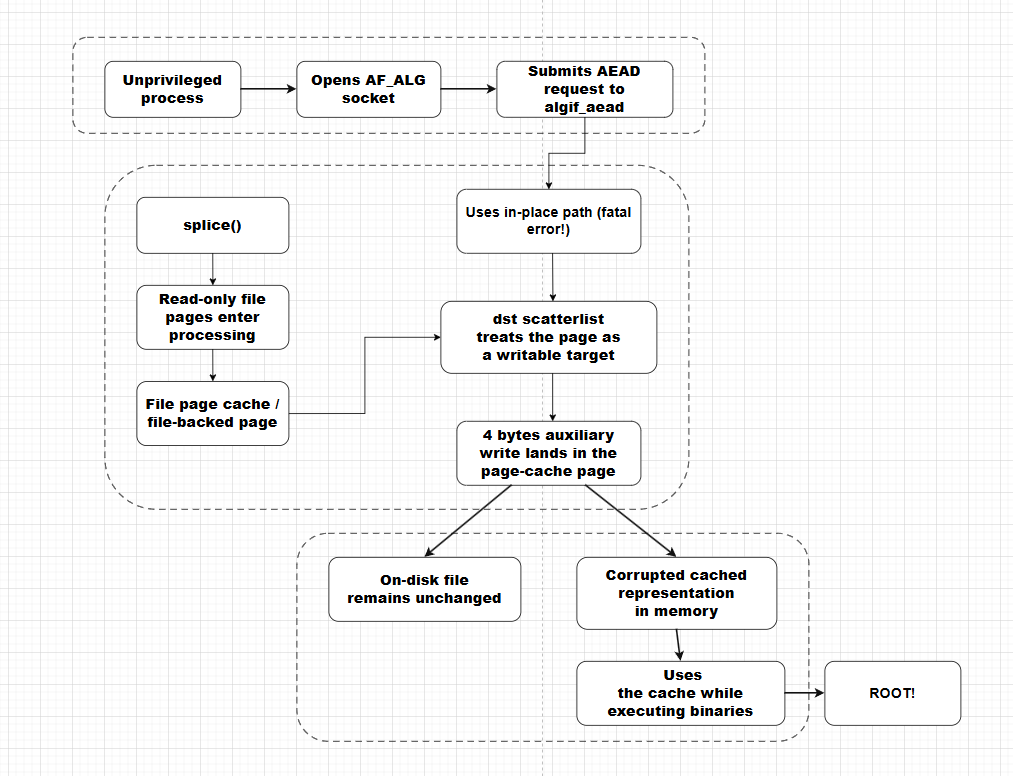 chernstepanov/copyfail-for-dummies
Note di ricerca e proof-of-concept per la CVE-2026-31431 del kernel Linux, che documentano il bug di corruzione della page cache in AF_ALG splice()…
 halcy0nic/cve-2023-38434
Prova di concetto per CVE-2023-38434
 personnumber3377/dns_client_fuzzing
Fuzzing della libreria client DNS di Microsoft Windows. Ispirato a CVE-2026-41096.
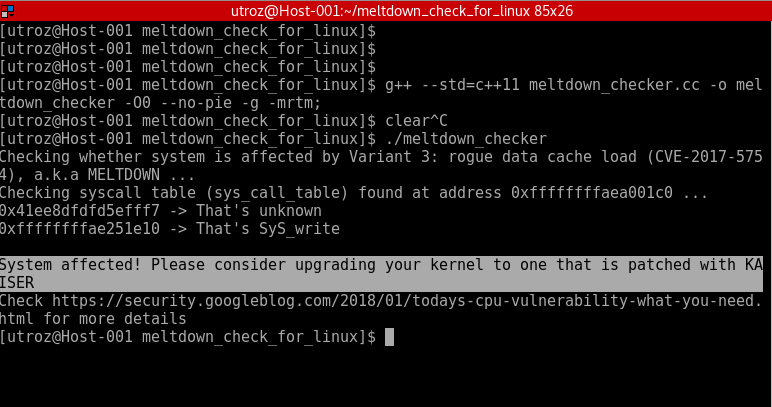 speecyy/am-i-affected-by-meltdown
Prova di concetto / Exploit / verifica se il sistema è affetto dalla Variante 3: rogue data cache load (CVE-2017-5754), noto anche come








