
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 likekabin/cve-2017-0541
Proof-of-concept e analisi delle vulnerabilità per CVE-2017-0541, che dimostra tecniche di sfruttamento e valutazione dell'impatto a livello binario.
 dzmitry-savitski/android-pentest-tool
Strumento di penetration testing Android per Kali Linux
 nccgroup/iodide
Il debugger Cisco IOS e l'ambiente integrato di disassemblaggio
 hiddenillusion/nomorexor
Strumento per aiutare a indovinare la chiave XOR a 256 byte di un file tramite analisi delle frequenze.
 karm/cve-2015-8710
Riproduttore per Windows/Linux
 ymgh96/detecting-the-cve-2018-1026-and-its-patch
Strumento in C++ per rilevare la vulnerabilità CVE-2018-1026 e analizzare la sua patch, consentendo ai ricercatori di sicurezza di identificare e…
 fergarrui/custom-bytecode-analyzer
Analizzatore di bytecode Java personalizzabile tramite regole JSON
 tiran/cve-2018-8970
Demo per https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 blacknbunny/shellcode2assembly
💻 ARCH : ARM, ARM64, MIPS, PPC, X86
 bishopfox/bfinject
Dylib injection per iOS 11.0 - 11.1.2 con i jailbreak LiberiOS ed Electra
 bishopfox/bfdecrypt
Utility per decrittare le app dell'App Store su iOS 11.x jailbroken
 gguaiker/trend_micro_poc
CVE-2018-3608 Trend_Micro_CVE
 withsecurelabs/radare2-scripts
Collezione di script radare2 per l'analisi di malware: estrazione di binari da dump di memoria, patch degli header PE e decodifica degli import di…
 raphaelsc/am-i-affected-by-meltdown
Meltdown Exploit / Proof-of-concept / controlla se il sistema è affetto dalla Variante 3: rogue data cache load (CVE-2017-5754), nota anche come…
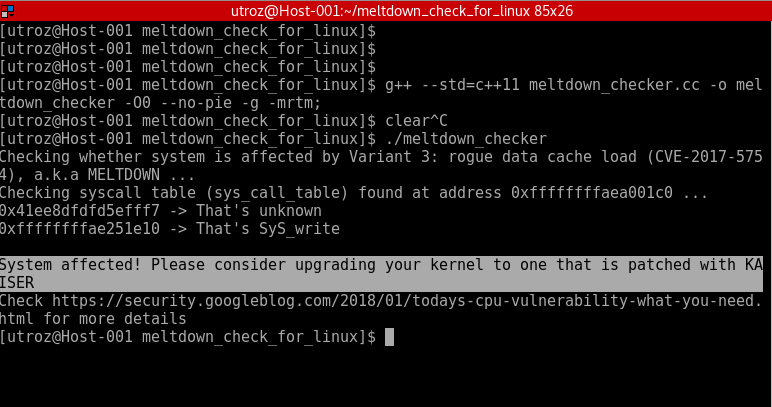 speecyy/am-i-affected-by-meltdown
Prova di concetto / Exploit / verifica se il sistema è affetto dalla Variante 3: rogue data cache load (CVE-2017-5754), noto anche come
 nccgroup/cachegrab
uno strumento progettato per aiutare a eseguire e visualizzare attacchi cache basati su tracce contro il software nel mondo sicuro dei core ARMv8 con…
 davidbuchanan314/cve-2017-13672
PoC per CVE-2017-13672 (lettura fuori dai limiti nel driver VGA Cirrus di QEMU, che causa DoS)








