
 bishopfox/bfdecrypt
Utility per decrittare le app dell'App Store su iOS 11.x jailbroken

Utility per decriptare le app dell'App Store su iOS 11.x jailbroken
Ecco un esempio che utilizza https://github.com/BishopFox/bfinject per decriptare l'app Reddit su un iPhone jailbroken con Electra:
Cs-iPhone:~ root# bash bfinject -P Reddit -l dylibs/bfdecrypt.dylib
[+] Electra detected.
[+] Injecting into '/var/containers/Bundle/Application/BCEBDD64-6738-45CE-9B3C-C6F933EA0793/Reddit.app/Reddit'
[+] Getting Team ID from target application...
[+] Thinning dylib into non-fat arm64 image
[+] Signing injectable .dylib with Team ID 2TDUX39LX8 and platform entitlements...
[bfinject4realz] Calling task_for_pid() for PID 3218.
[bfinject4realz] Calling thread_create() on PID 3218
[bfinject4realz] Looking for ROP gadget... found at 0x1016a5110
[bfinject4realz] Fake stack frame at 0x10a06c000
[bfinject4realz] Calling _pthread_set_self() at 0x181303814...
[bfinject4realz] Returned from '_pthread_set_self'
[bfinject4realz] Calling dlopen() at 0x1810c3460...
[bfinject4realz] Returned from 'dlopen'
[bfinject4realz] Success! Library was loaded at 0x1c03e1100
[+] So long and thanks for all the fish.
Vedrai questa schermata sul tuo dispositivo:

Una volta completata, ti verrà mostrato un avviso UI per chiederti se vuoi avviare un servizio da cui scaricare il tuo IPA decriptato:
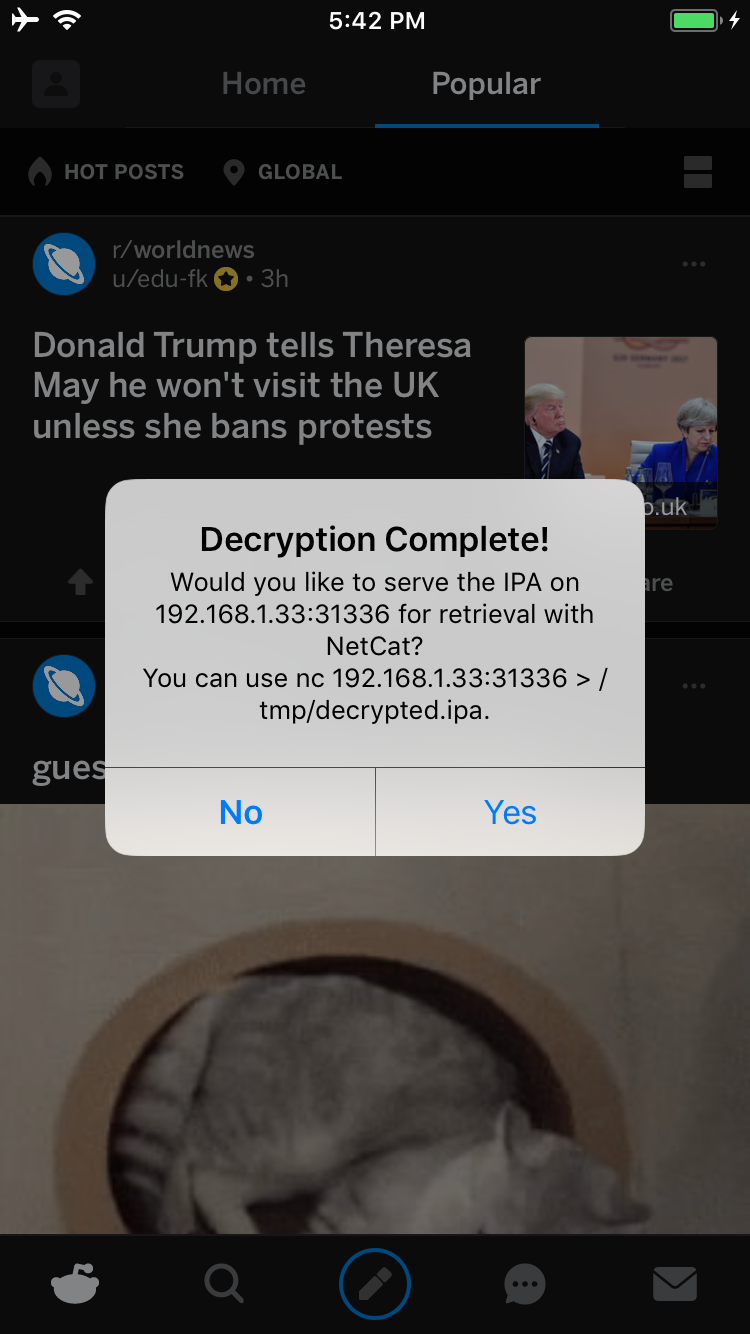
Se tocchi Yes, verrà avviato un servizio sulla porta 31336 del tuo dispositivo. Connettiti ad esso e riceverai una copia grezza dell'IPA che può essere scaricata con netcat in questo modo:
carl@calisto-3 /tmp $ nc 192.168.1.33 31336 > decrypted.ipa
carl@calisto-3 /tmp $ ls -l decrypted.ipa
-rw-r--r--  1 carl  wheel  14649063 Jan 25 16:57 decrypted.ipa
carl@calisto-3 /tmp $ file decrypted.ipa
decrypted.ipa: iOS App Zip archive data, at least v2.0 to extract
In alternativa, controlla il log della console del dispositivo: ti dirà dove è archiviato l'IPA decriptato. Per esempio:
[dumpdecrypted] Wrote /var/mobile/Containers/Data/Application/6E6A5887-8B58-4FC5-A2F3-7870EDB5E8D1/Documents/decrypted-app.ipa
Puoi anche cercare l'IPA nel filesystem in questo modo:
find /var/mobile/Containers/Data/Application/ -name decrypted-app.ipa
Prelevare il file .ipa dal dispositivo può essere fatto con netcat. Sul tuo laptop, imposta un servizio in ascolto:
ncat -l 0.0.0.0 12345 > decrypted.ipa
E sul dispositivo jailbroken:
cat /path/to/decrypted.ipa > /dev/tcp/<IP_OF_YOUR_COMPUTER>/12345
L'.ipa sarà un clone dell'.ipa originale dell'App Store, con l'unica differenza che il binario principale e tutti i relativi framework e librerie condivise saranno decriptati. Il flag CRYPTID sarà 0 in ogni file precedentemente cifrato. Puoi prendere l'.ipa, estrarre l'app, modificarla come necessario, ri-firmarla con il tuo certificato sviluppatore e distribuirla su dispositivi non jailbroken secondo necessità.
È stata testata con successo con Electra e LiberiOS.






