
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
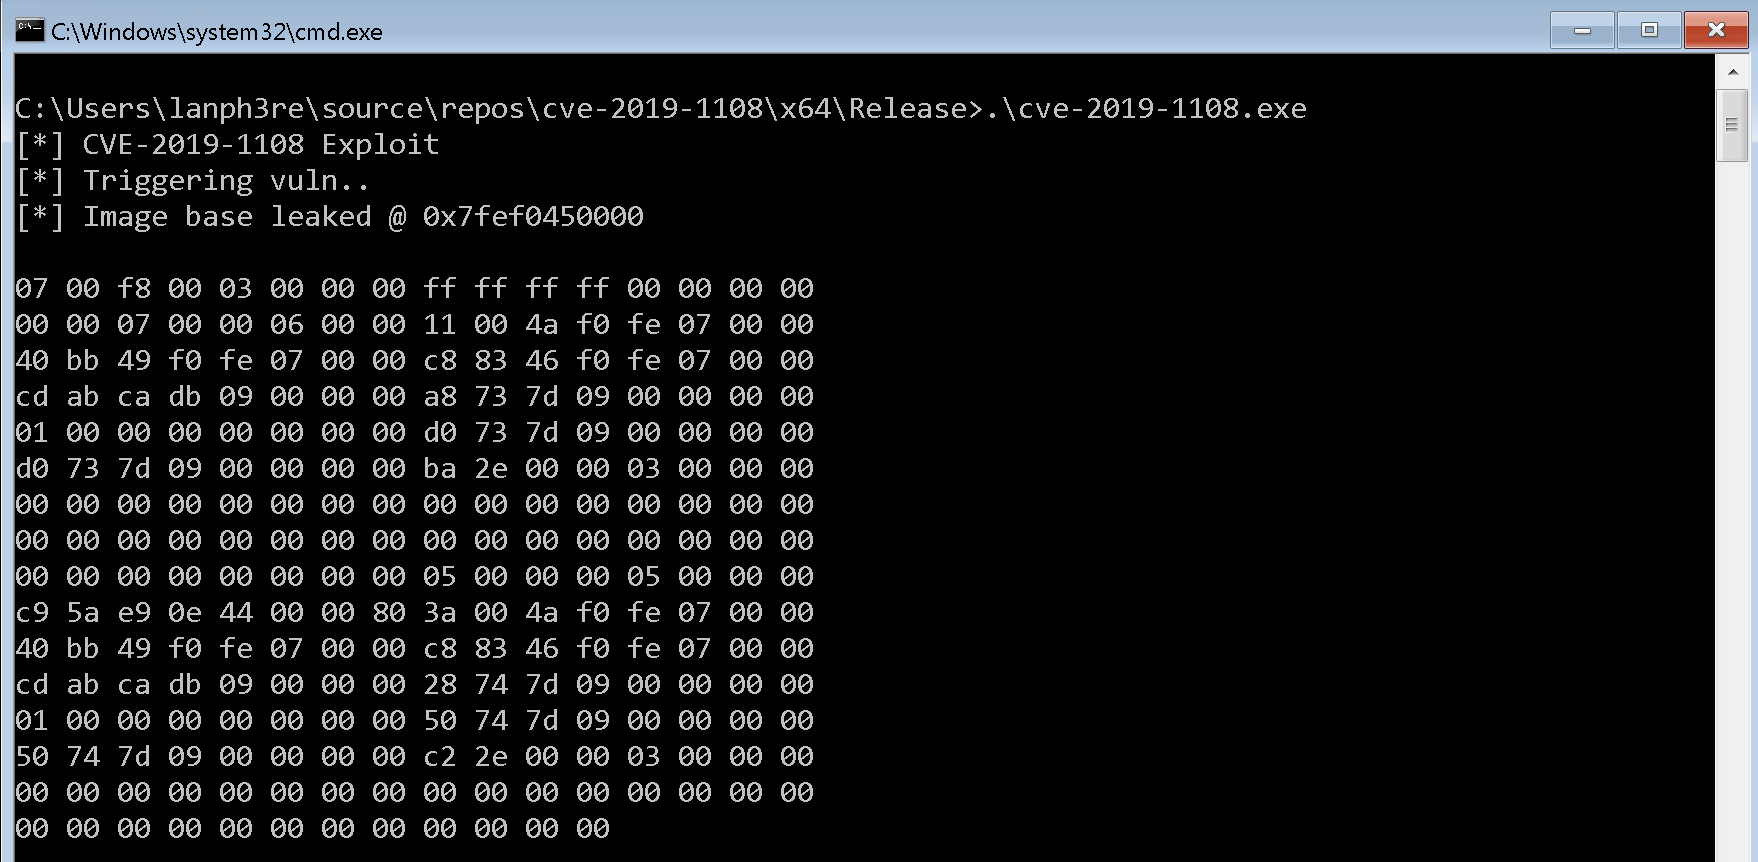
 lanph3re/cve-2019-1108
Exploit proof-of-concept per CVE-2019-1108, una vulnerabilità di divulgazione di informazioni del client RDP che perde il contenuto della memoria…
 jthuraisamy/dirt
Strumento di ricognizione iniziale dei driver
 tarantula-team/cve-2019-19204
Overflow del buffer heap in Oniguruma (funzione fetch_interval_quantifier)
 tarantula-team/cve-2019-19203
È stato scoperto un problema in Oniguruma 6.x prima di 6.9.4_rc2. Nella funzione gb18030_mbc_enc_len nel file gb18030.c, un puntatore UChar viene…
 michalmalik/osx-re-101
Una raccolta di risorse per il reverse engineering di OSX/iOS.
 immunityinc/libptrace
Un framework di debug, tracing e manipolazione di processi multi-core basato su eventi.
 jackofmosttrades/gadgetinspector
Un analizzatore di bytecode per trovare catene di gadget di deserializzazione in applicazioni Java
 programa-stic/barf-project
BARF : Un framework open source multipiattaforma per l'Analisi Binaria e il Reverse engineering
 manhndd/cve-2019-19203
Heap-buffer-overflow in Oniguruma (funzione gb18030_mbc_enc_len)
 manhndd/cve-2019-19204
Heap-buffer-overflow in Oniguruma (funzione fetch_interval_quantifier)
 manhndd/cve-2019-19012
Overflow di interi in Oniguruma
 tarantula-team/cve-2019-19012
Un overflow di interi nella funzione search_in_range in regexec.c in Oniguruma 6.x precedente alla 6.9.4_rc2 porta a una lettura fuori dai limiti.
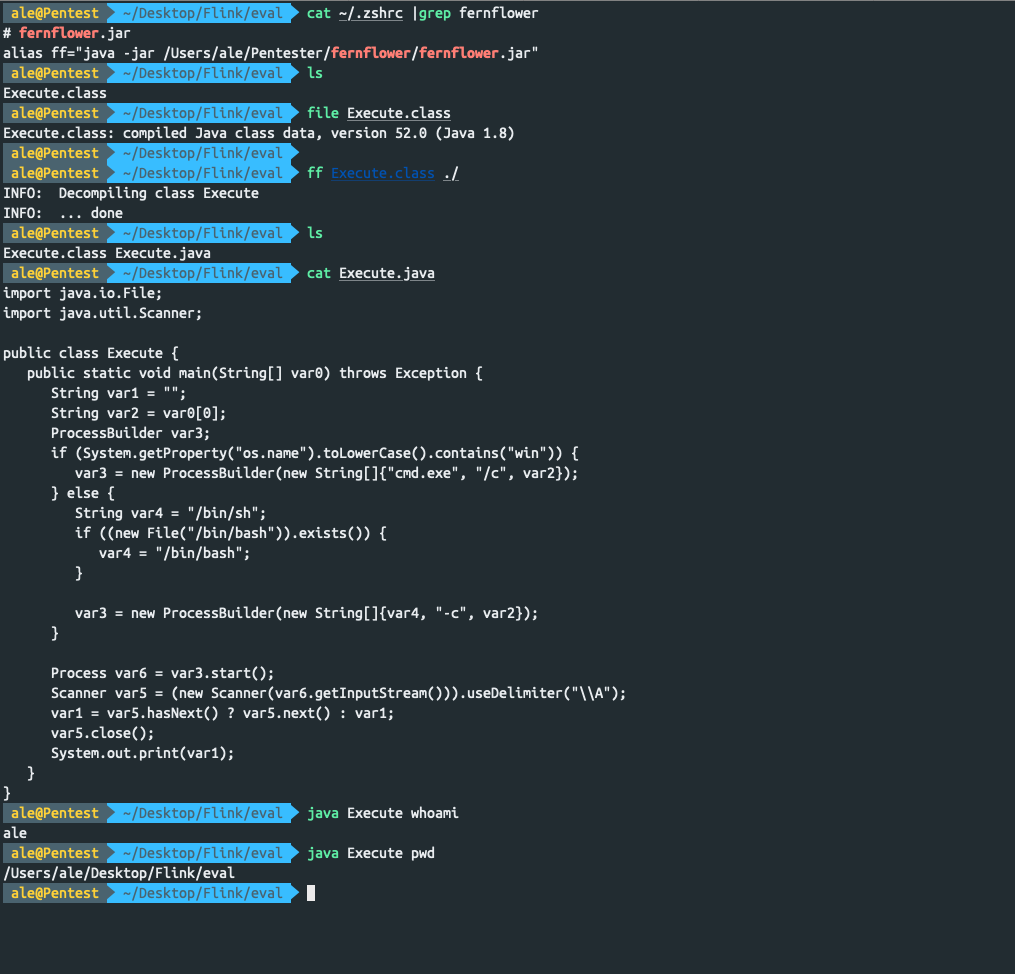 jas502n/fernflower
Decompila rapidamente i file class nel terminale
 google/enjarify
Traduce il bytecode Dalvik (DEX/APK) in bytecode Java equivalente, permettendo agli strumenti di analisi Java di elaborare applicazioni Android con…
 sandi-go/ps-2017-13---cve-2018-9950
Proof-of-concept per CVE-2018-9950, una vulnerabilità di lettura fuori dai limiti in Foxit Reader/PhantomPDF che porta alla divulgazione di…
 sandi-go/cve-2018-15968
Divulgazione tecnica di CVE-2018-15968: una vulnerabilità di lettura fuori dai limiti nell'analisi dei PDF di Adobe Reader, che consente la…
 badnack/d_link_880_bug
CVE-2017-14948 per D-Link 880 Firmware
 secrary/drsemu
DrSemu - Strumento di rilevamento e classificazione di malware in sandbox basato sul comportamento dinamico








