

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/secrary/drsemu
Analisi Dinamica (Sandboxing)Reverse EngineeringAnalisi MalwareAnalisi di Binari
GitHubsecrary/drsemu

DrSemu

DrSemu - Strumento di rilevamento e classificazione di malware in sandbox basato sul comportamento dinamico

Vedi Repository
279621287 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Dr.Semu

Dr.Semu esegue gli eseguibili in un ambiente isolato, monitora il comportamento di un processo e, in base alle regole di Dr.Semu create da te o dalla community, rileva se il processo è dannoso o meno.
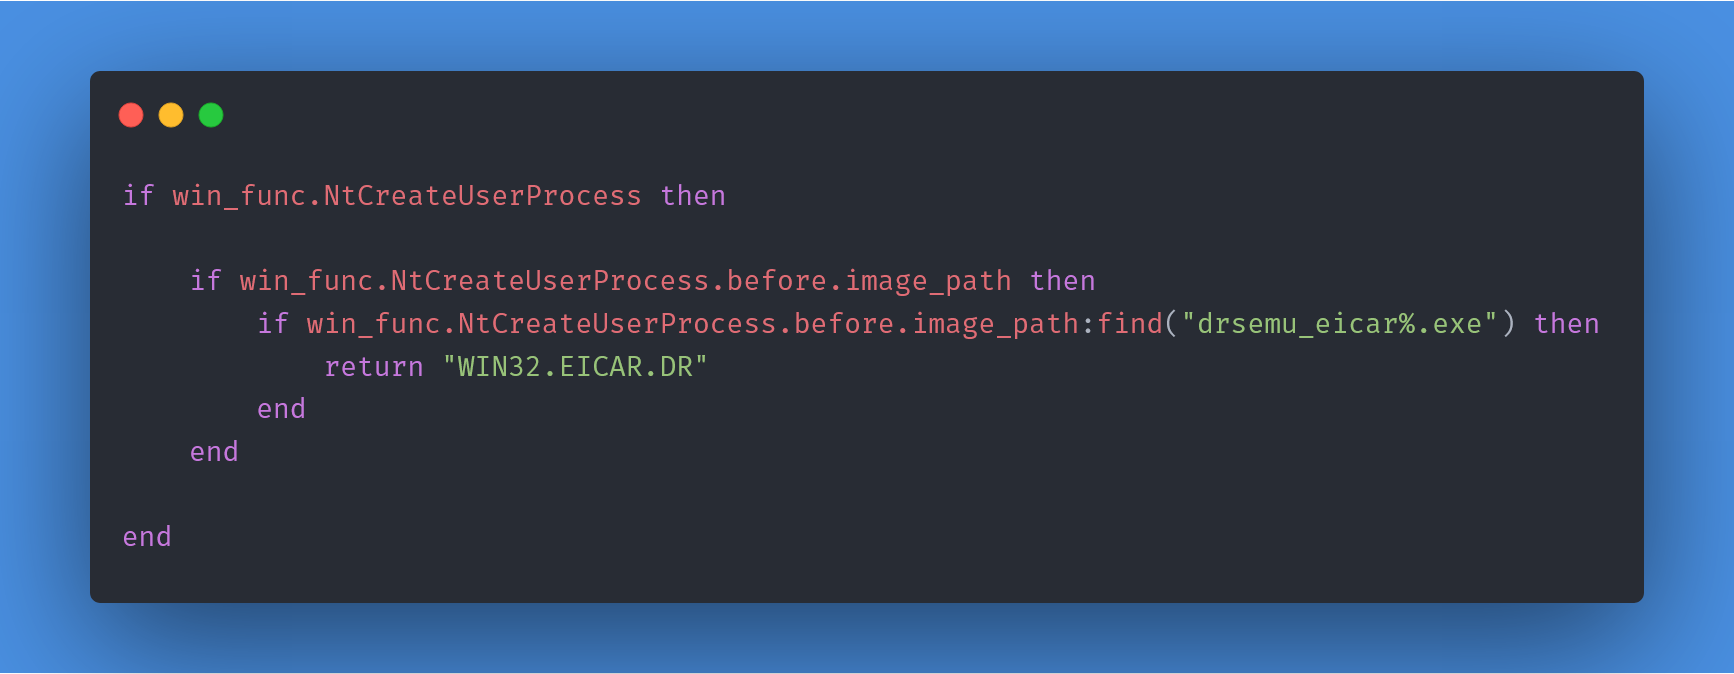
drsemu_lua

[Lo strumento è in fase di sviluppo iniziale]

whoami: @_qaz_qaz

Con Dr.Semu puoi creare regole per rilevare malware basate sul comportamento dinamico di un processo.

Isolamento tramite reindirizzamento

Tutto avviene dalla modalità utente. Il Windows Projected File System (ProjFS) viene utilizzato per fornire un file system virtuale. Per il reindirizzamento del Registro di sistema, clona tutti gli hive del Registro in una nuova posizione e reindirizza tutti gli accessi al Registro.

Consulta il codice sorgente per maggiori informazioni sugli altri reindirizzamenti (isolamento di processi/oggetti, ecc.).

Monitoraggio

Dr.Semu utilizza DynamoRIO (Dynamic Instrumentation Tool Platform) per intercettare un thread quando sta per attraversare il confine utente-kernel. Ha lo stesso effetto dell'hooking di SSDT ma dalla modalità utente e senza hooking di nulla.

In questa fase, Dr.Semu produce un file JSON che contiene le informazioni dell'intercettazione.

Rilevamento

Dopo aver terminato il processo, in base alle regole di Dr.Semu si riceve se l'eseguibile è rilevato come malware o meno.

Regole/Individuazioni di Dr.Semu

Regole di Dr.Semu

Sono scritte in Python o LUA (situate sotto dr_rules) e utilizzano le informazioni dinamiche dell'intercettazione e le informazioni statiche del campione. È banale aggiungere il supporto per altri linguaggi.
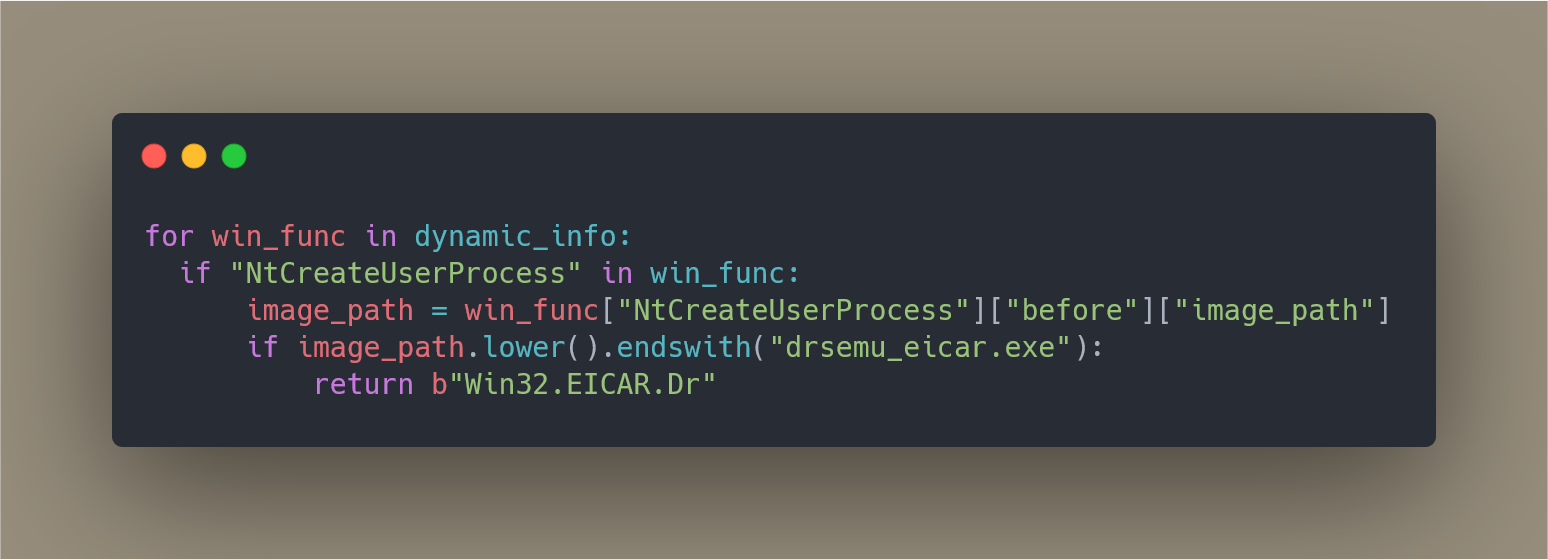
drsemu_rule_python

Esempio (Python): https://gist.github.com/secrary/ac89321b8a7bde998a6e3139be49eb72

Esempio (Lua): https://gist.github.com/secrary/e16daf698d466136229dc417d7dbcfa3

Utilizzo

  • Usa PowerShell per abilitare ProjFS in una finestra di PowerShell con privilegi elevati:

Enable-WindowsOptionalFeature -Online -FeatureName Client-ProjFS -NoRestart

  • Scarica ed estrai un file zip dalla pagina delle release

  • Scarica DynamoRIO ed estrailo nella cartella DrSemu e rinomina in dynamorio

  • Installa Python 3 x64

DrSemu.exe --target file_path

DrSemu.exe --target files_directory
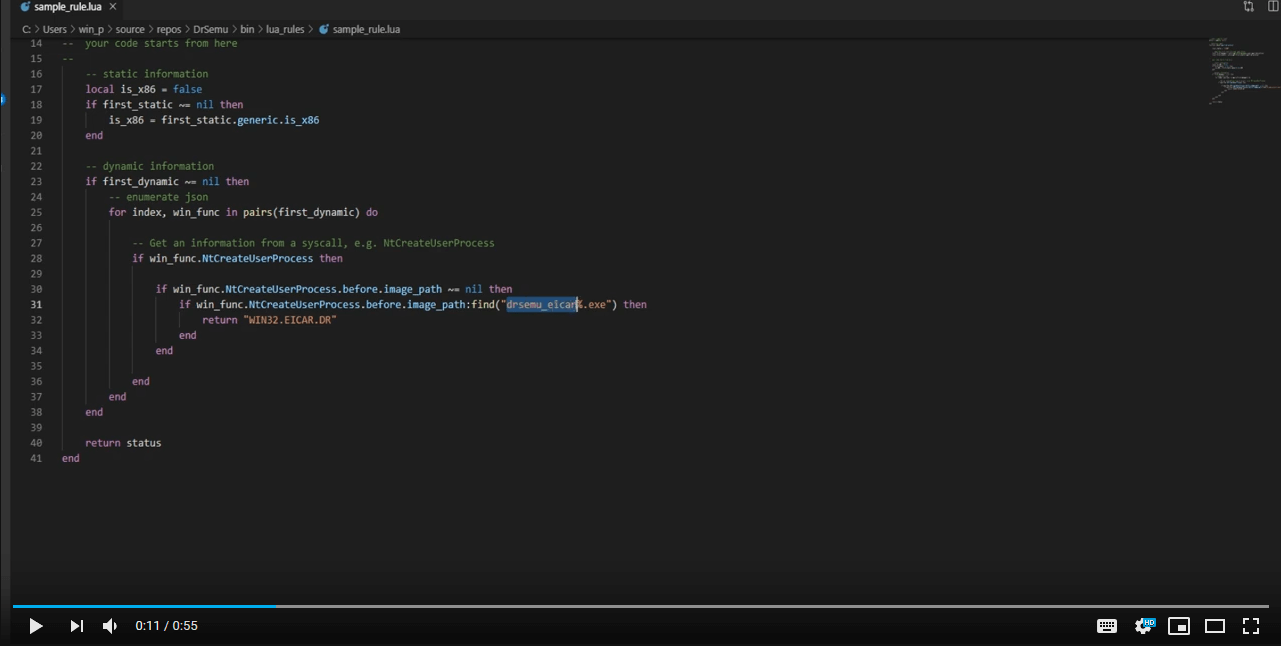
DEMO

DrSemu DEMO

BUILD

  • Usa PowerShell per abilitare ProjFS in una finestra di PowerShell con privilegi elevati:

Enable-WindowsOptionalFeature -Online -FeatureName Client-ProjFS -NoRestart
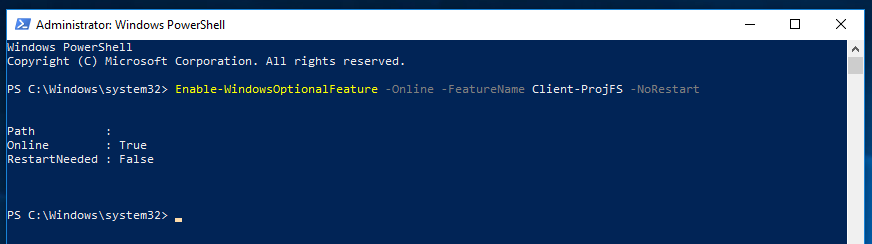
powershell

  • Installa Python 3 x64

  • Scarica DynamoRIO ed estrailo nella cartella bin e rinomina in dynamorio

  • Compila la libreria pe-parser-library.lib:

    • Genera un progetto VS da DrSemu\shared_libs\pe_parse usando cmake-gui
    • Compila la libreria a 32 bit sotto build (\shared_libs\pe_parse\build\pe-parser-library\Release\) e quella a 64 bit sotto build64
    • Cambia l'opzione della libreria runtime in Multi-threaded (/MT)
  • Imposta LauncherCLI come progetto di avvio

TODO

  • Risolvere i problemi relativi all'isolamento
  • Migliorare la sincronizzazione
  • Aggiornare la descrizione, aggiungere più dettagli
  • Creare una GUI per lo strumento

Limitazioni

  • Versione minima di Windows supportata: Windows 10, versione 1809 (a causa di Windows Projected File System)
  • Versione massima di Windows supportata: Windows 10, versione 1809 (DynamoRIO supporta le versioni di Windows 10 fino alla 1809)


Scarica lo strumento




