
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 ypl6/heaplens
# Progetto CMPT733 Cybersecurity Lab II: Plugin GDB per exploit heap ispirato a CVE-2021-3156
 waleedassar/cve-2022-24483
PoC per CVE-2022-24483
 ptswarm/reflutter
Framework di reverse engineering per Flutter
 dump-guy/get-pdinvokeimports
Modulo PowerShell per il rilevamento automatico di P/Invoke, Dynamic P/Invoke e D/Invoke in assembly .NET. Rivela chiamate API non gestite, MDToken e…
 f01965/cve-2018-5146
Exploit proof-of-concept e generatore di payload personalizzato per CVE-2018-5146, inclusi file OGG POC modificato ed exploit basato su HTML con…
 darthton/blackbone
Libreria per hacking della memoria di Windows
 satheesh575555/frameworks_av_aosp10_r33_cve-2020-0245
Modulo frameworks_av di Android con modifiche relative a CVE-2020-0245, una vulnerabilità nel framework media. Fornisce il codice sorgente corretto…
 nanopathi/linux-4.19.72_cve-2020-25705
Codice sorgente del kernel Linux 4.19.72 con attenzione a CVE-2020-25705, destinato all'analisi delle vulnerabilità, alla ricerca sullo sfruttamento…
 drago-96/cve-2022-0778
Proof-of-concept exploit per CVE-2022-0778, che dimostra un ciclo infinito in BN_mod_sqrt di OpenSSL tramite un certificato X.509 appositamente…
 synacktiv/captainhook
Traccia gli input utente per rilevare vulnerabilità di injection nei metodi Java tramite JDWP e Frida, individuando potenziali punti di injection di…
 zeropointdynamics/zelos
Una piattaforma completa di emulazione e strumentazione binaria.
 checkpointsw/karta
Plugin IDA Python per il rapido matching basato sulla posizione di simboli di librerie open-source in binari, consentendo un efficiente reverse…
 lab52io/leakedhandlesfinder
Strumento per l'identificazione di handle di processi Windows persi
 gamozolabs/elfloader
Uno strumento di appiattimento di file ELF indipendente dall'architettura per shellcode
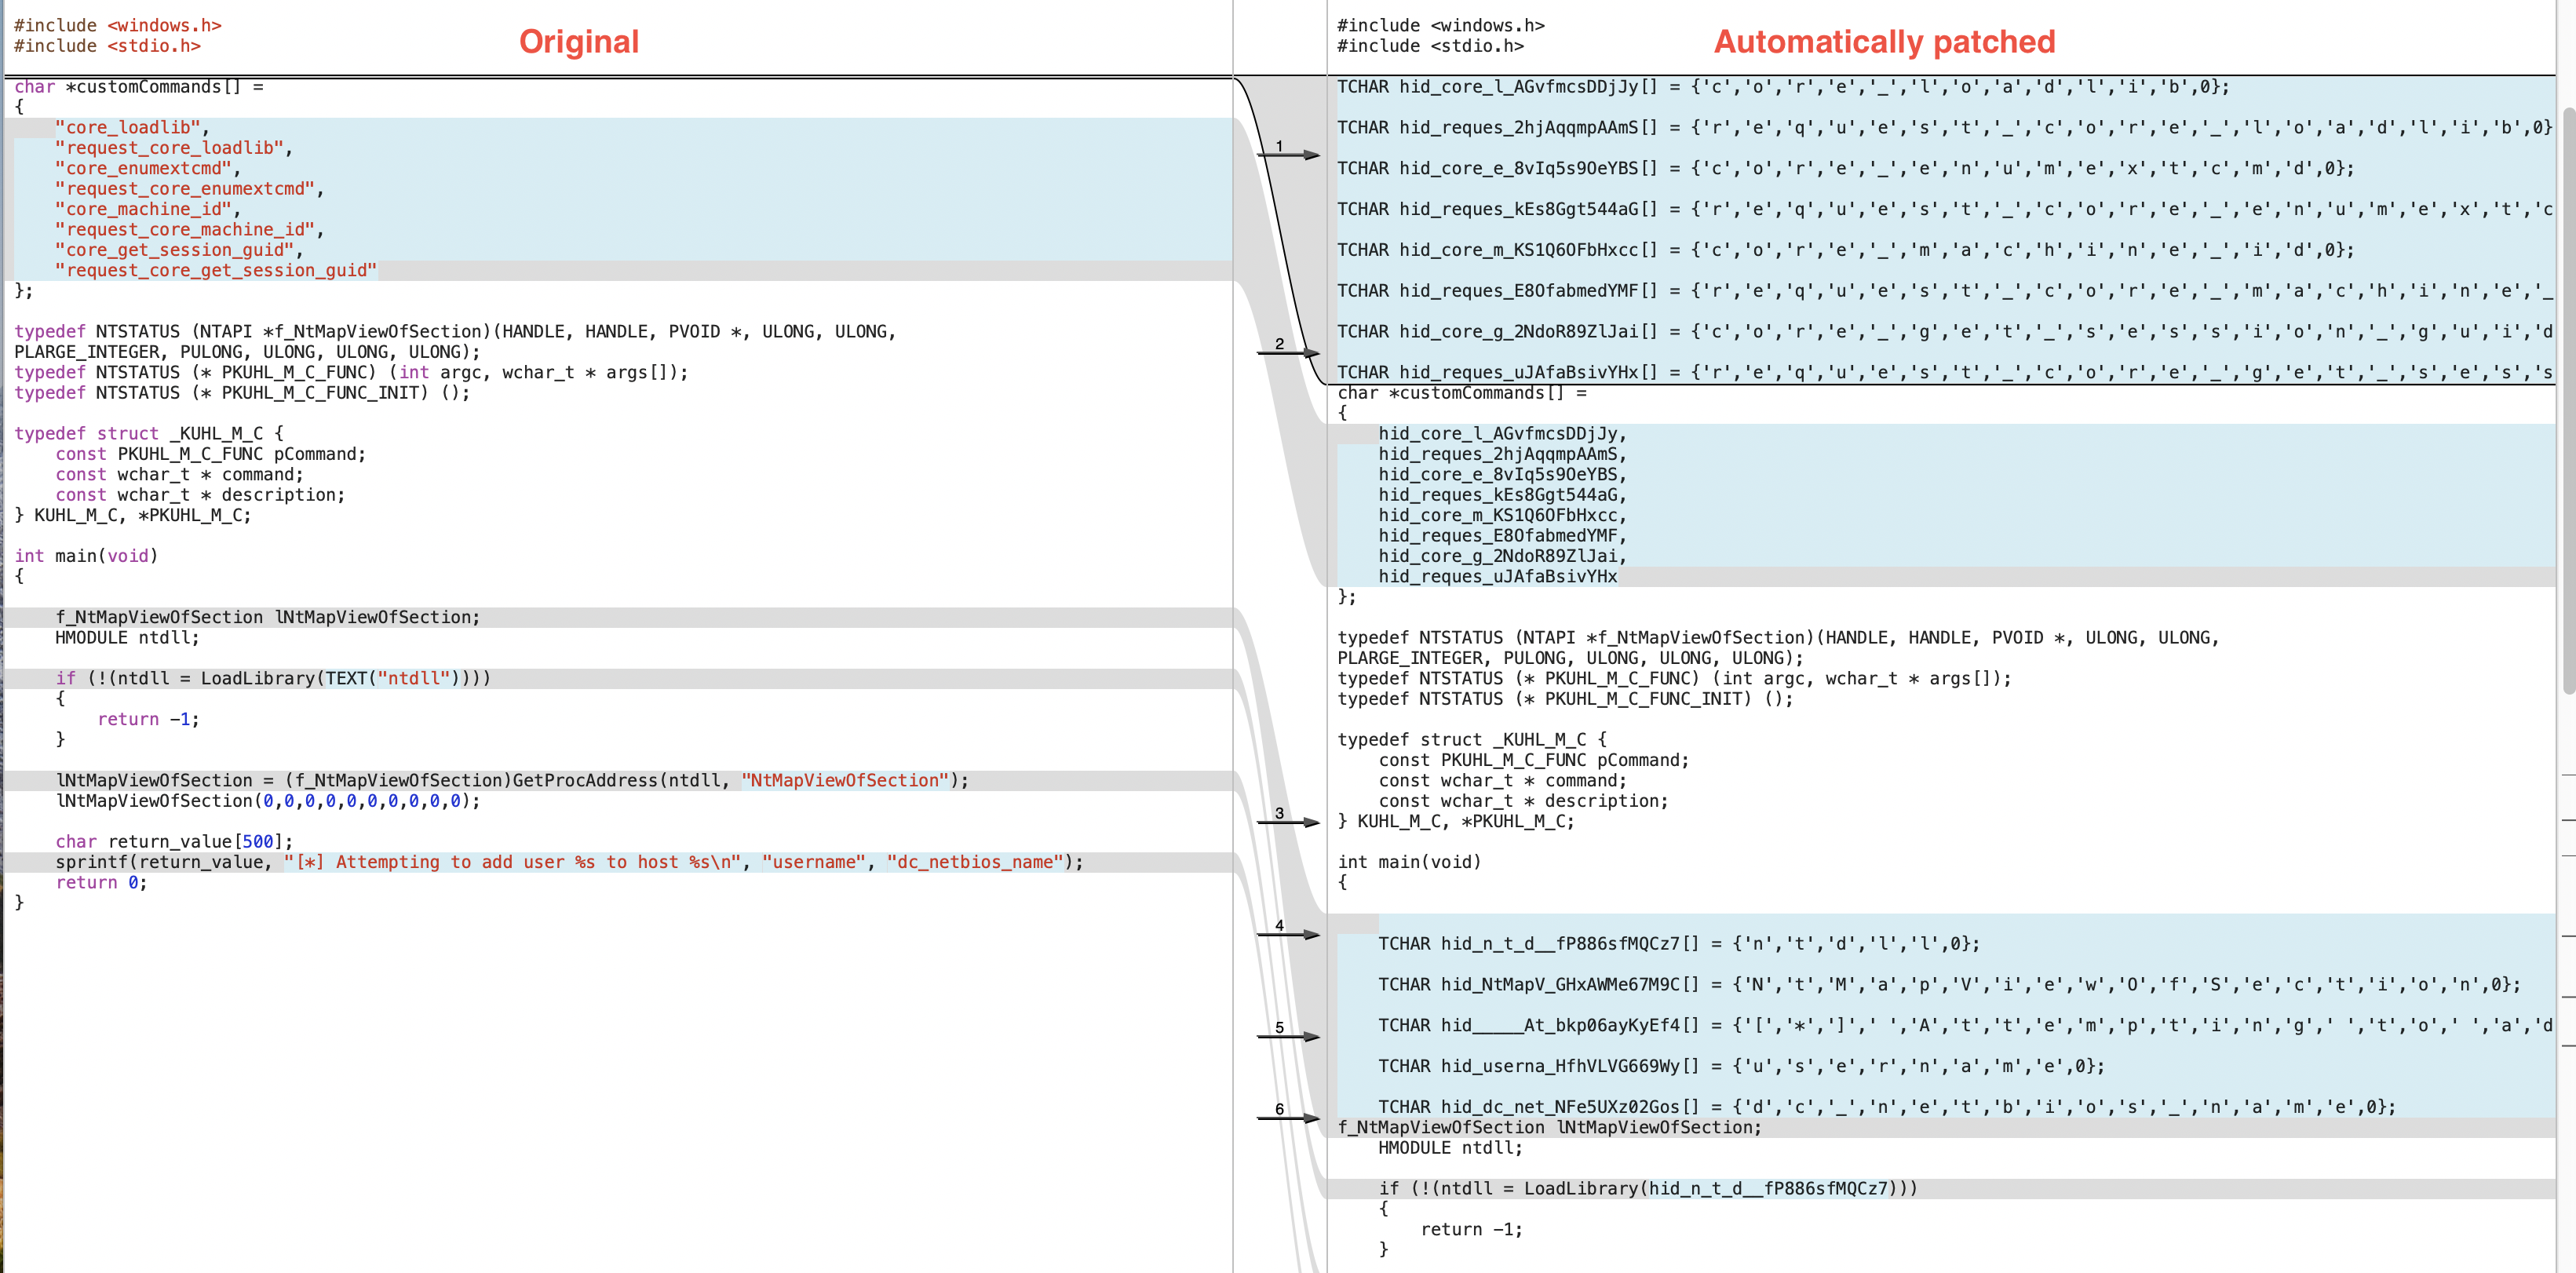 scrt/avcleaner
Obfuscator di sorgenti C/C++ per bypassare gli antivirus
 michalbednarski/reparcelbug2
Writeup ed exploit per l'app installata per l'escalation dei privilegi di sistema su Android 12 Beta tramite CVE-2021-0928, una discrepanza di…
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530









