
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 ropfuscator/ropfuscator
ROPfuscator è un framework di offuscamento del codice a grana fine per programmi C/C++ che utilizza ROP (return-oriented programming).
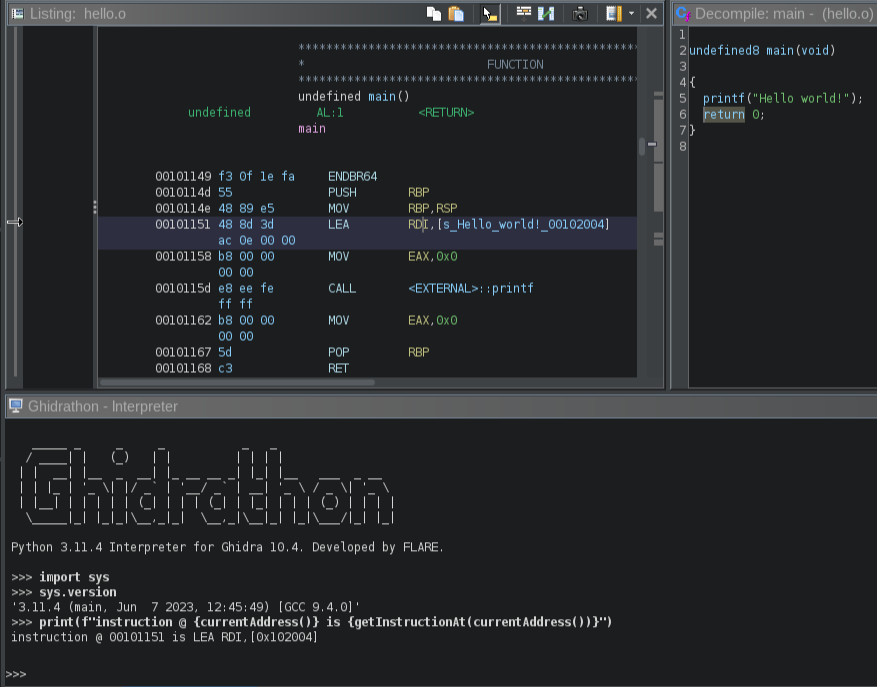 mandiant/ghidrathon
L'estensione open-source del team FLARE per aggiungere lo scripting Python 3 a Ghidra.
 galloluigi/analisi-cve-2017-5715
Analisi e dimostrazione della vulnerabilità della CPU CVE-2017-5715 (Spectre) con codice exploit basato su C per ricerca educativa sulla sicurezza.
 fuzztruction/fuzztruction
Fuzzer basato su iniezione di guasti che muta programmi generatori per produrre input quasi validi per i target, consentendo il fuzzing di formati…
 saurabh2088/expat_2_1_0_cve-2024-28757
Libreria C per il parsing XML orientato ai flussi, con focus sull'analisi e la riproduzione della vulnerabilità CVE-2024-28757 in Expat 2.1.0.
 thinkycx/activemq-rce-cve-2023-46604
activemq-rce-cve-2023-46604
 almkuznetsov/cve-2024-1441
Riproduce il fuzzing e l'analisi dei crash per CVE-2024-1441 utilizzando AFL++ e CASR, con configurazione dettagliata e comandi per libvirt.
 user1342/obfu-de-scate
Strumento di confronto fuzzy per deoffuscare APK Android, identificando funzioni rinumerate tra versioni diverse, generando file di mapping e report…
 gmh5225/ntstrace
Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).
 juul/xz-backdoor-scan
Cerca file contenenti la firma del backdoor `xz` (CVE-2024-3094)
 weltregie/liblzma-scan
Analizza liblzma da xu-utils alla ricerca di backdoor (CVE-2024-3094)
 microsoft/dbgshell
Un front-end PowerShell per il motore di debug di Windows.
 amlweems/xzbot
appunti, honeypot e demo di exploit per il backdoor xz (CVE-2024-3094)
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Test su Ubuntu 23.10)
 dah4k/cve-2024-3094
Strumenti di proof-of-concept e analisi per CVE-2024-3094, la vulnerabilità backdoor di XZ Utils, inclusi script di rilevamento ed exploit.
 opensourceictsolutions/xz_utils-cve-2024-3094
Toolkit di analisi e sfruttamento per il backdoor di xz-utils (CVE-2024-3094), che consente il rilevamento, l'ispezione binaria e la valutazione del…
 jfmaes/lazysign
Crea certificati falsi per binari utilizzando binari Windows e la potenza dei file bat









