

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
NtStrace — Tracer di chiamate di sistema basato su frida-stalker su Windows (x64). | Kitploit
Strumenti/GitHubGitHub/gmh5225/ntstrace
Analisi Dinamica (Sandboxing)Reverse EngineeringDebuggerAnalisi MalwareAnalisi di Binari
GitHubgmh5225/ntstrace

NtStrace

Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).

Vedi Repository
11142 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

NtStrace

tracer di chiamate di sistema basato su frida-stalker su Windows (x64).

[483]NtWaitForWorkViaWorkerFactory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbb06d2
[199]NtCreateThreadEx
[+] Following thread 17876
test.exe!0x7ff91fbb06d2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 17876
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 6344
[+] Unfollowing thread 6124

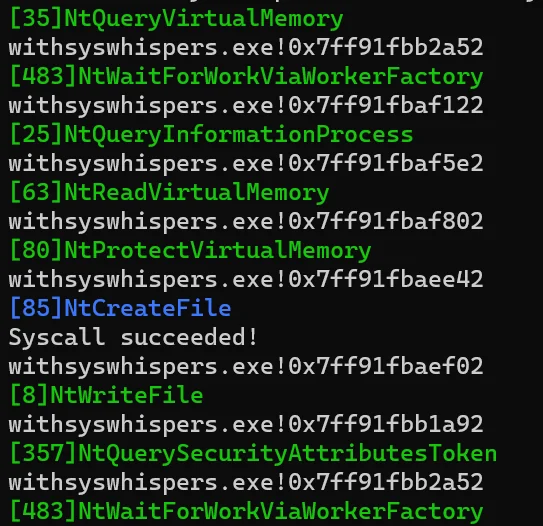
È anche in grado di identificare accuratamente i tipi che occultano le chiamate di sistema, come nel progetto seguente.
https://github.com/passthehashbrowns/hiding-your-syscalls
img

Utilizzo

frida -l tracer.js app.exe

Licenza

iostrace

Il software originale è disponibile all'indirizzo
https://github.com/sh1ma/iostrace.

Scarica lo strumento