
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 redfox-security/hacking-electron-apps-cve-2020-35717-
Exploit per CVE-2020-35717 che mira alle applicazioni Electron, dimostrando una vulnerabilità specifica e fornendo un proof-of-concept per test di…
 fuzzuf/fuzzuf
Framework di fuzzing modulare con un DSL (HierarFlow) per comporre loop di fuzzing a partire da primitive riutilizzabili. Supporta AFL, libFuzzer,…
 airbus-cert/ttddbg
Time Travel Debugging plugin per IDA
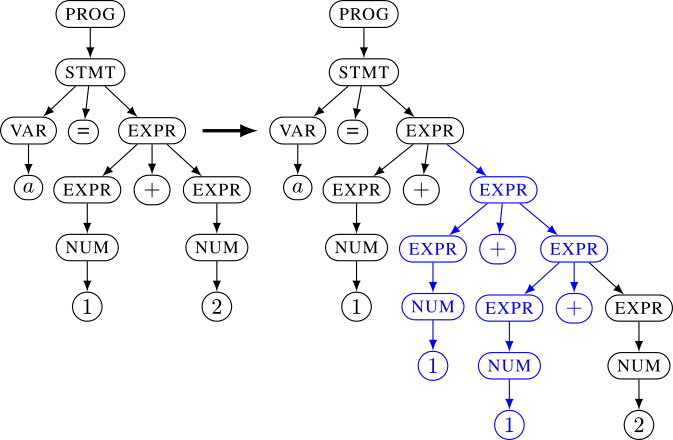 nautilus-fuzz/nautilus
Fuzzer basato su grammatica con feedback
 flopz-project/flopz
Toolkit di assembler puro Python per creare shellcode, patchare dinamicamente binari e strumentare immagini firmware per debug e fuzzing su…
 tnishiox/cve-2023-4813
Exploit proof-of-concept per CVE-2023-4813, che dimostra una specifica vulnerabilità in un'applicazione basata su C per la ricerca e il test di…
 airbus-cyber/ghidralligator
Emulatore pcode multi-architettura che utilizza Ghidra/Sleigh per il fuzzing AFL++ di binari, firmware e target embedded; rileva bug di corruzione…
 gmh5225/hooktools
Injectable di base per analizzare il comportamento di malware evasivo
 paul-tew/lifer
Esaminatore di file di collegamento di Windows (scorciatoie)
 huiwen-yayaya/cve-2023-4863
Riproduzione e sfruttamento di CVE-2023-4863, un heap-buffer-overflow nel costruttore di tabelle di Huffman di libwebp, con immagini WebP…
 gmh5225/eac
Compila gli SDK anti-cheat EAC ed EOC, ricerca di reverse engineering e risorse di codice per studiare come i sistemi anti-cheat dei giochi si…
 dump-guy/malware-analysis-and-reverse-engineering
Alcune delle mie analisi malware e ingegneria inversa disponibili pubblicamente.
 zznop/bn-uefi-helper
Plugin di supporto per l'analisi del firmware UEFI
 zznop/drow
Inietta codice negli eseguibili ELF dopo la build
 absholi7ly/freerdp-out-of-bounds-read-cve-2024-32459-
La vulnerabilità FreeRDP - Lettura fuori dai limiti (CVE-2024-32459) riguarda FreeRDP, un'implementazione libera del protocollo Remote Desktop. I…
 igio90/dwarf
Debugger completo multi-architettura/sistema operativo basato su PyQt5 e frida
 liveoverflow/webp-cve-2023-4863
Repository educativo che dimostra lo sfruttamento di CVE-2023-4863 in libwebp utilizzando il fuzzing con AFL++, con video guide passo-passo per…
 keensecuritylab/binabsinspector
Scanner di vulnerabilità binario statico che utilizza l'interpretazione astratta su Ghidra Pcode. Rileva classi CWE come buffer overflow,…








