
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 trou/cpu_rec_rs
Determina quale architettura CPU viene utilizzata in un file binario.
 we5ter/scanners-box
The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵
 dynamorio/dynamorio
Framework di strumentazione runtime per la creazione di strumenti di analisi dinamica: tracing, profilazione, copertura del codice, debug della…
 squalr/squalr
Uno strumento generico per hacking di giochi/software scritto da zero in Rust.
 unsignedchad/cve-2026-21155-sve-2026-3546
Analisi tecnica e PoC per CVE-2026-21155 (SVE-2026-3546): controlli delle firme fail-open e decodifica JPEG del logo di avvio senza limiti in Samsung…
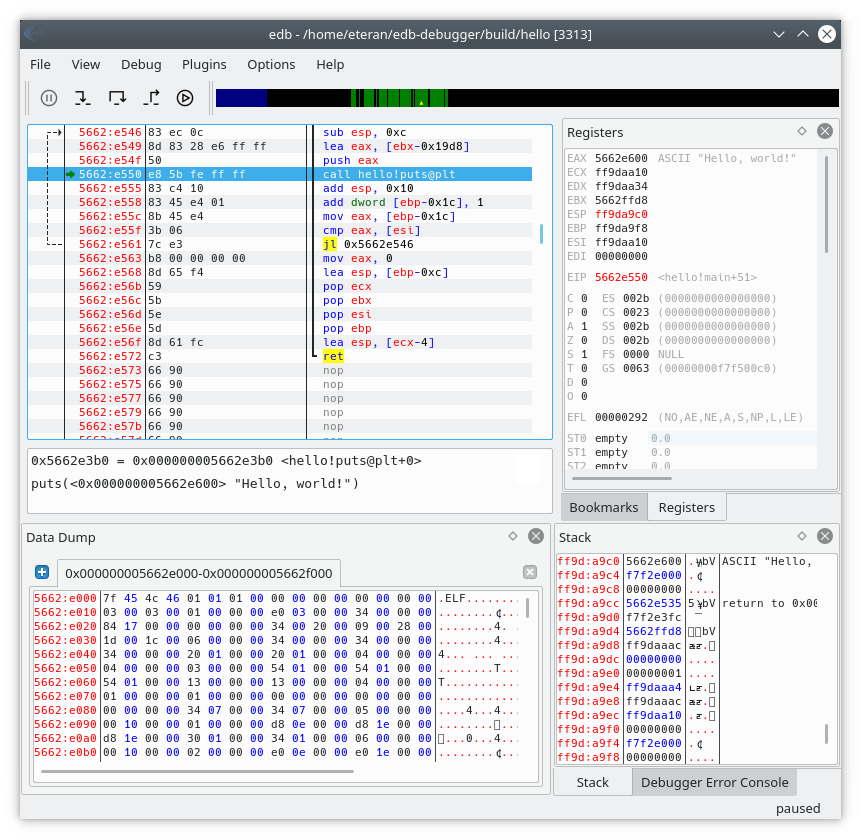 eteran/edb-debugger
edb è un debugger multipiattaforma per AArch32/x86/x86-64.
 krixx1337/reagentlive
Let AI agents explore a running game from the inside. Live, safe, instant.
 ergrelet/windiff
Strumento che consente di confrontare le informazioni su simboli, tipi e syscall di binari di Microsoft Windows attraverso diverse versioni del…
 google/silifuzz
Esegue fuzzing sulle implementazioni di CPU generando input di test da proxy software, quindi li esegue su hardware reale per rilevare difetti di…
 lolbas-project/lolbas
Binari e Script che Vivono della Terra - (LOLBins e LOLScripts)
 aethervm/aethervm
Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
 gallopsled/pwntools
Framework CTF e libreria di sviluppo exploit
 ghostvectoracademy/dllhijackhunter
Scoperta, validazione e conferma automatizzata del DLL Hijacking. Trasformare le configurazioni errate locali in percorsi di attacco confermati e…
 grammatech/ddisasm
Disassemblatore basato su Datalog che produce assembly riassemblabile da binari ELF/PE, con rappresentazione intermedia GTIRB per analisi e…
 nazeeh111/capsulith
Run preserved ARM64 code in Node or a browser and inspect its image output and memory.
 chichou/grapefruit
Suite di test di sicurezza mobile open-source per iOS e Android. Precedentemente Passionfruit
 ch0pin/rdx
Un decompilatore APK e DEX nativo scritto in Rust
 hyperdbg/hyperdbg
Strumenti di debug nativi all'avanguardia








