

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 92 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k4 giorni fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k6 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k5h 10m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 giorno fa
angr preview#6

angr

GitHubangr/angr
9.0k20h 2m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k8 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k1h 14m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k3 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k3 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1700 risultati
bcm4360-wpa3 preview

bcm4360-wpa3

GitHubunsignedchad/bcm4360-wpa3

funzionalità wpa3 per il chip wifi in un MacBook Pro del 2014

wi-fi-auditingreverse-engineeringwireless-security+3
54 mesi fa
TinyLoad preview

TinyLoad

GitHubiamsopotatoe-coder/tinyload

Packer e crypter PE open source per Windows x64. Comprime e crittografa gli eseguibili tramite una macchina virtuale personalizzata, racchiudendoli…

encryption-decryption-toolspayload-generationexploitation+5
1802 mesi fa
hacksguard preview

hacksguard

GitHubrhacknarok/hacksguard

Uno strumento di analisi malware TUI (interfaccia utente testuale) incredibilmente veloce e multi-thread, costruito in Rust. Include analisi…

static-analysisreverse-engineeringforensics+2
2012 mesi fa
Transformers-Forged-To-Fight-Offline-Version preview

Transformers-Forged-To-Fight-Offline-Version

GitHubgeamztheangrybirds727/transformers-forged-to-fight-offline-version

TRANSFORMERS: Forged to Fight è un gioco di combattimento 3D in cui prendi il controllo di alcuni dei più carismatici soldati direttamente…


dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
24 mesi fa
cfgrip preview

cfgrip

GitLabbinaryhardening/cfgrip

Disassembla binari PE/ELF x86/x64, risolve rami indiretti tramite GOT, tabelle di salto e tracciamento dei registri, ed esporta il grafico completo…

static-analysisreverse-engineeringdebuggers+1
23 mesi fa
APKLab preview

APKLab

GitHubapklab/apklab

Workbench di Reverse Engineering Android per VS Code

android-securitydynamic-analysis-sandboxingreverse-engineering+4
3.9k4 mesi fa
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor - Hypervisor di tipo 1 "Blue Pill" per UEFI Windows in Rust (Nome in codice: Illusion)

defensive-toolsmemory-forensicspersistence-mechanisms+7
4166 mesi fa
unicorn_pe preview
Archived

unicorn_pe

GitHubhzqst/unicorn_pe

Emula l'esecuzione di Windows PE utilizzando il motore Unicorn per l'analisi di malware, l'unpacking di binari impacchettati e la decrittazione di…
dynamic-analysis-sandboxingexploitationreverse-engineering+3
92710 mesi fa
vmp2 preview
Archived

vmp2

GitHubaftermathlabs/vmp2

Spacchetta e deoffusca binari protetti da VMProtect 2 con un esploratore di VM basato su emulazione, un profiler di handler e un ricompilatore LLVM…

static-code-analysiscode-analysisdynamic-code-analysis+3
1321 anno fa
recon_2024_windbg_workshop preview
Archived

recon_2024_windbg_workshop

GitHubhugsy/recon_2024_windbg_workshop

Materiali del workshop per padroneggiare il debugging con WinDbg in modalità kernel e utente, con configurazione di KdNet, demo e una sfida di Time…
reverse-engineeringdebuggersbinary-analysis+2
742 anni fa
revng-c preview
Archived

revng-c

GitHubrevng/revng-c

Libreria core di binary lifting che traduce codice eseguibile in LLVM IR e ricostruisce sorgenti in stile C per il reverse engineering e flussi di…

code-analysisreverse-engineeringbinary-analysis
4191 anno fa
binwalk preview
Archived

binwalk

GitHubospg/binwalk

Strumento di analisi del firmware

embedded-systems-securityreverse-engineeringbinary-analysis+1
1792 anni fa
de4dot preview
Archived

de4dot

GitHubde4dot/de4dot

Deoffuscatore e unpacker .NET.
static-analysisdynamic-code-analysisreverse-engineering+2
7.4k6 anni fa
peafl64 preview
Archived

peafl64

GitHubsentinel-one/peafl64

Strumento di strumentazione binaria statica per eseguibili Windows x64
vulnerability-analysisdynamic-code-analysisreverse-engineering+2
2061 anno fa
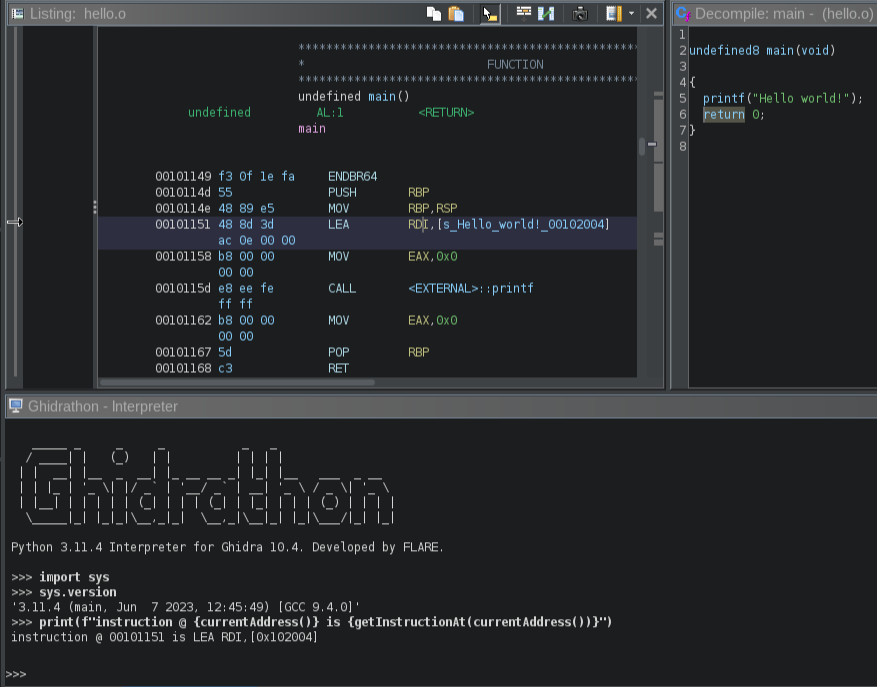
Ghidrathon preview
Archived

Ghidrathon

GitHubmandiant/ghidrathon

L'estensione open-source del team FLARE per aggiungere lo scripting Python 3 a Ghidra.

reverse-engineeringscripting-automationmalware-analysis+1
7882 anni fa
route-sixty-sink preview
Archived

route-sixty-sink

GitHubmandiant/route-sixty-sink

Collega le sorgenti ai sink nelle applicazioni C#.

static-analysisstatic-code-analysisvulnerability-analysis+3
1503 anni fa
AFL preview
Archived

AFL

GitHubgoogle/afl

american fuzzy lop - un fuzzer orientato alla sicurezza

vulnerability-analysisfuzzingpenetration-testing+1
4.2k5 anni fa
ghidra-emotionengine preview
Archived

ghidra-emotionengine

GitHubbeardypig/ghidra-emotionengine

Processore Ghidra per la CPU basata su MIPS dell'Emotion Engine di Play Station 2

embedded-systems-securitystatic-analysisreverse-engineering+2
2093 anni fa
Precedente1…919293…95Successivo








