

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 80 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k4 giorni fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k6 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k6h 46m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 giorno fa
angr preview#6

angr

GitHubangr/angr
9.0k21h 39m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k9 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k2h 50m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k3 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k3 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1700 risultati
angrgdb preview

angrgdb

GitHubandreafioraldi/angrgdb

Usa angr all'interno di GDB. Crea uno stato di angr a partire dallo stato corrente del debugger.

exploitationreverse-engineeringdebuggers+1
2046 anni fa
inhale preview

inhale

GitHubnetspooky/inhale

Uno strumento di analisi e classificazione di malware.

static-analysishash-analysisforensics+3
1915 anni fa
OffensiveCSharp preview

OffensiveCSharp

GitHubmatterpreter/offensivecsharp

Raccolta di strumenti offensivi in C#

privilege-escalationpersistence-mechanismscode-analysis+7
1.5k3 anni fa
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

Repository GIT ufficiale di wxHexEditor

disk-forensicsreverse-engineeringforensics+2
6183 anni fa
HookCase preview

HookCase

GitHubsteven-michaud/hookcase

Strumento per il reverse engineering di macOS/OS X

dynamic-code-analysisreverse-engineeringdebuggers+1
8396 mesi fa
gdb-frontend preview

gdb-frontend

GitHubrohanrhu/gdb-frontend

☕ GDBFrontend è un debugger GUI facile, flessibile ed estensibile.

reverse-engineeringdebuggersbinary-analysis+1
3.0k1 anno fa
shellcode2assembly preview

shellcode2assembly

GitHubblacknbunny/shellcode2assembly

💻 ARCH : ARM, ARM64, MIPS, PPC, X86

payload-generationreverse-engineeringshellcode+1
868 anni fa
exe_to_dll preview

exe_to_dll

GitHubhasherezade/exe_to_dll

Converte un EXE in DLL

payload-generationreverse-engineeringshellcode+2
1.4k1 anno fa
PortEx preview

PortEx

GitHubstruppigel/portex

Libreria Java per analizzare file Portable Executable con particolare attenzione all'analisi malware e alla robustezza contro le malformazioni PE

static-analysishash-analysisforensics+3
53229 giorni fa
binwalk preview

binwalk

GitHubrefirmlabs/binwalk

Strumento di analisi del firmware

embedded-systems-securityiot-securityreverse-engineering+8
14.2k3 mesi fa
ft9201-libfprint preview

ft9201-libfprint

GitHubomgrant/ft9201-libfprint

Driver Linux libfprint per il lettore di impronte digitali USB Focal-systems FT9201 (2808:93a9) — esegue il motore di corrispondenza Windows di…
embedded-systems-securityreverse-engineeringhardware-hacking+4
214 mesi fa
nautilus preview

nautilus

GitHubnautilus-fuzz/nautilus

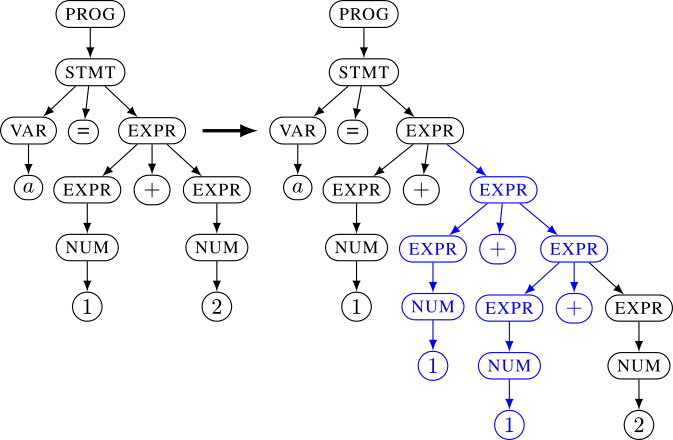
Fuzzer basato su grammatica con feedback

vulnerability-analysisfuzzingbinary-analysis+1
4752 anni fa
iblessing preview

iblessing

GitHubsoulghost/iblessing

iblessing è un toolkit per la sicurezza iOS, che include principalmente raccolta di informazioni sulle applicazioni, analisi statica e analisi…
static-analysisdynamic-analysis-sandboxingios-security+5
6844 anni fa
avcleaner preview

avcleaner

GitHubscrt/avcleaner

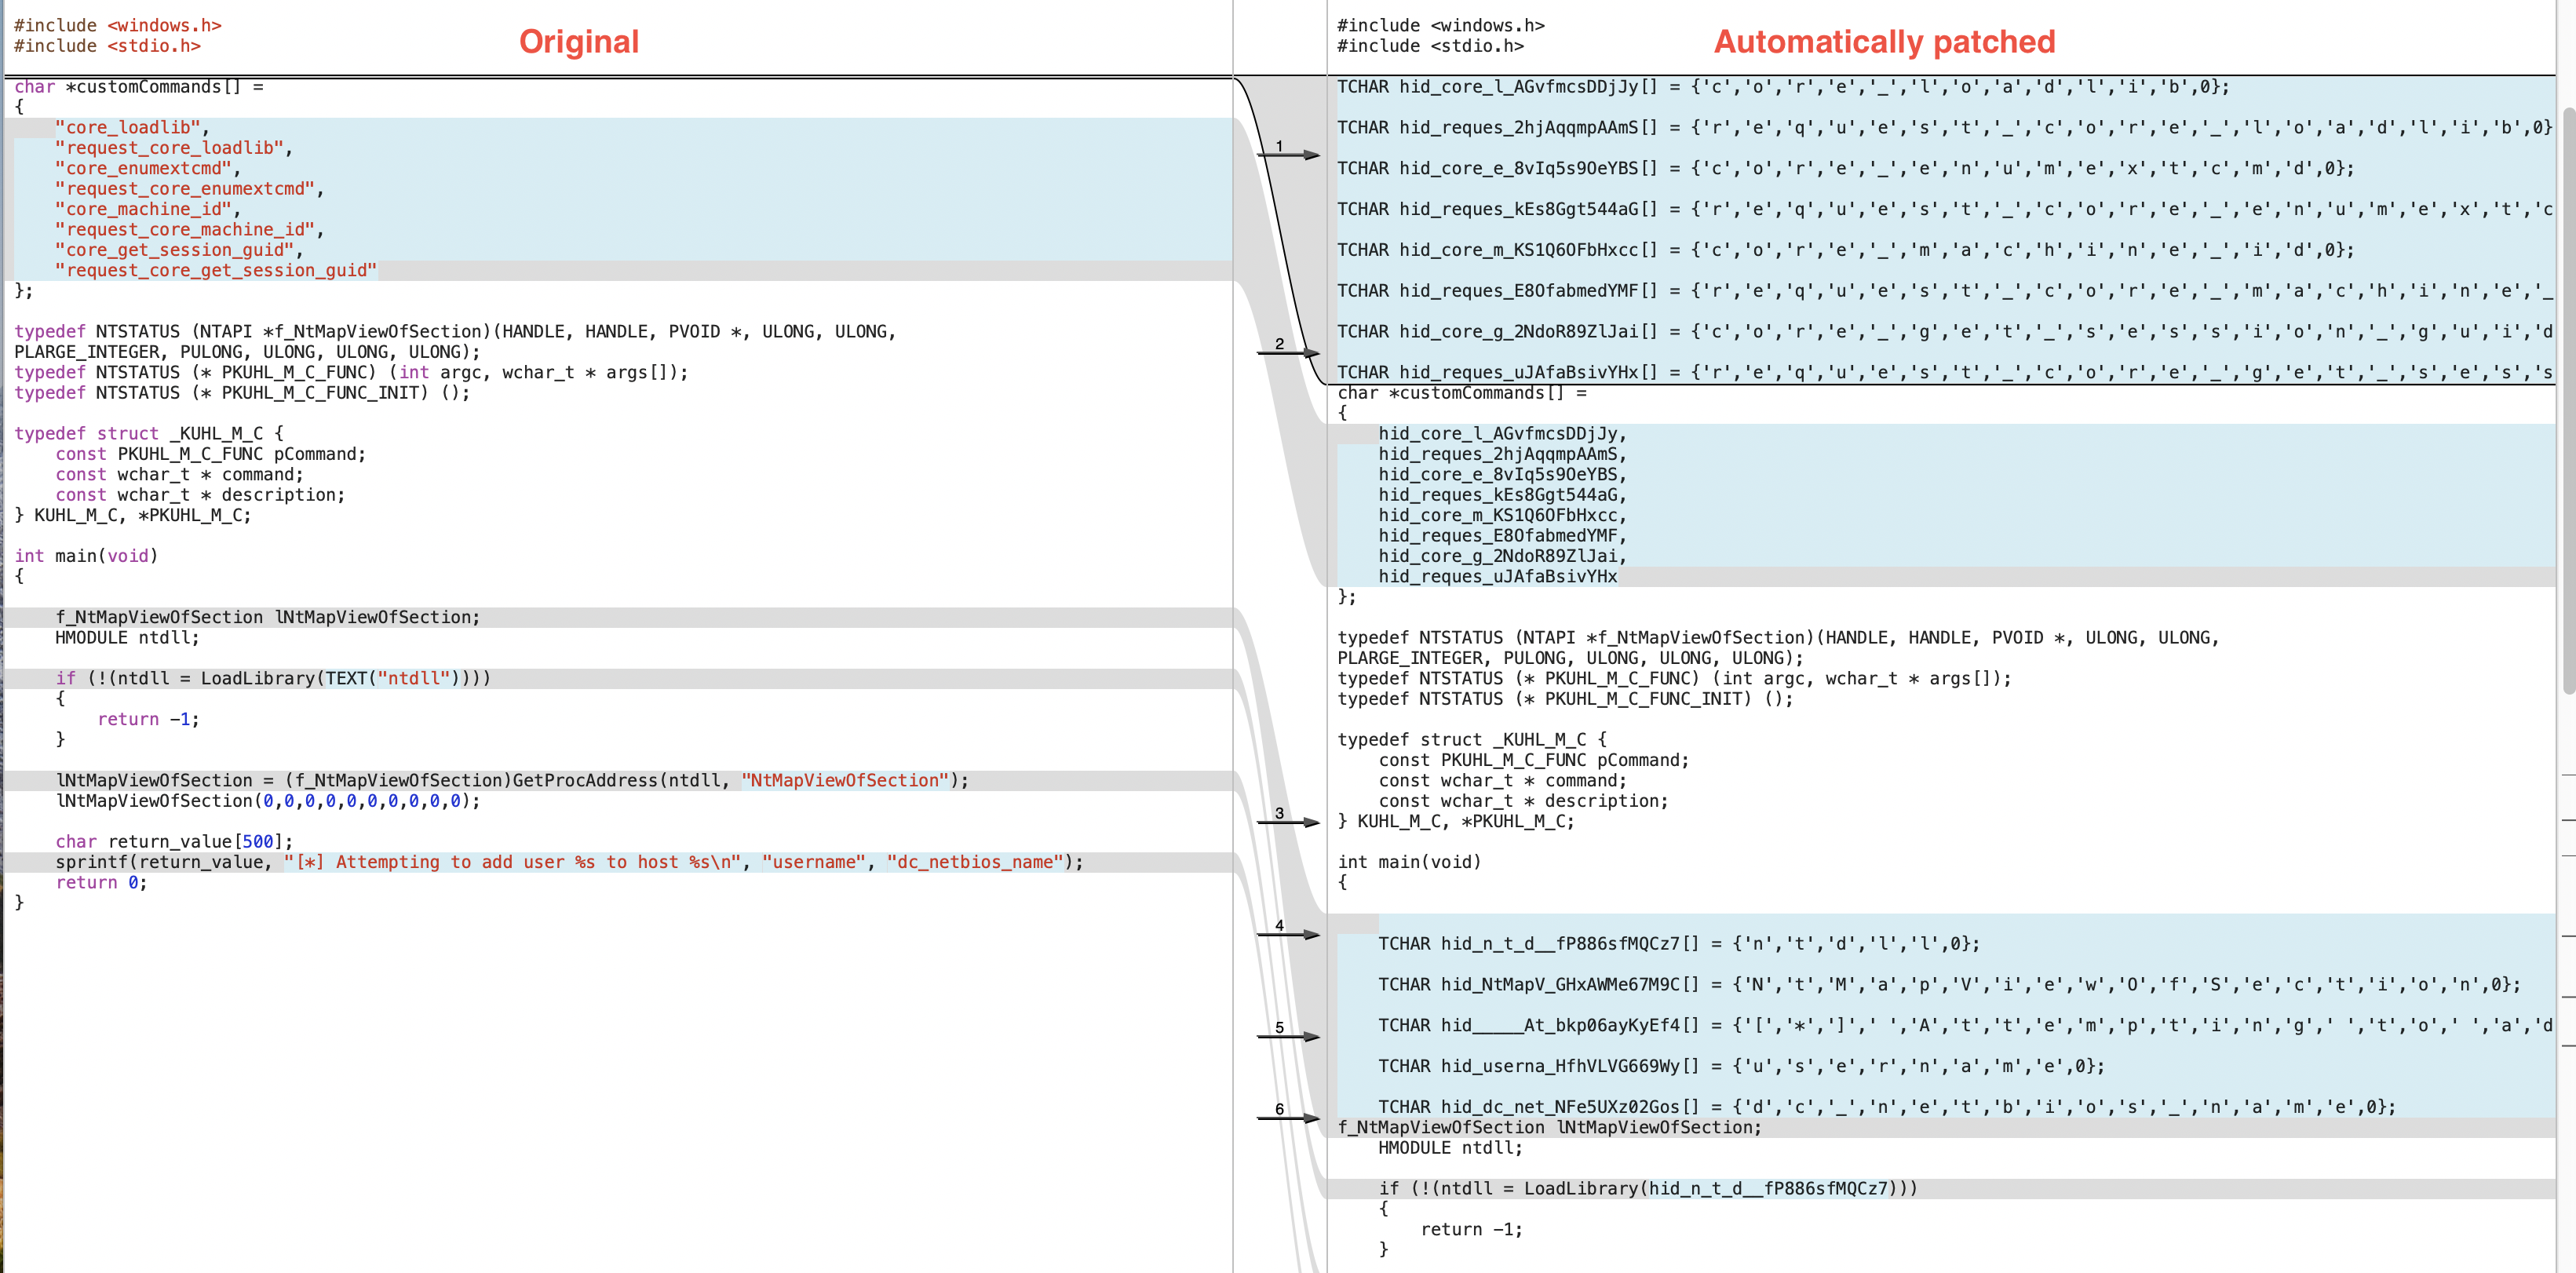
Obfuscator di sorgenti C/C++ per bypassare gli antivirus

payload-generationbinary-analysis
1.1k4 anni fa
vmpdump preview

vmpdump

GitHub0xnobody/vmpdump

Un dumper VMP dinamico e un fixer degli import, basato su VTIL.

dynamic-analysis-sandboxingexploitationreverse-engineering+2
1.4k6 anni fa
fluffi preview

fluffi

GitHubsiemens/fluffi

FLUFFI (Utility Completamente Localizzata Per Fuzzing Istantaneo) - Un fuzzer binario evolutivo distribuito per pentesters.

vulnerability-analysisfuzzingpenetration-testing+1
1024 anni fa
polypyus preview

polypyus

GitHubseemoo-lab/polypyus

Storico del firmware solo binario che impara a localizzare funzioni in binari grezzi estraendo funzioni note da binari simili, consentendo un rapido…

embedded-systems-securityreverse-engineeringbinary-analysis+1
2325 anni fa
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

Utility per trovare chiavi AES nei processi in esecuzione

encryption-decryption-toolsmemory-forensicsforensics+2
1.1k9 anni fa
Precedente1…798081…95Successivo








