

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 32 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k11h 23m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k8 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k14h 51m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k3 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k3 giorni fa
capa preview#7

capa

GitHubmandiant/capa
6.1k11 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k12h 42m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k6 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k6 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1708 risultati
AutoIt-Ripper preview

AutoIt-Ripper

GitHubnazywam/autoit-ripper

Estrai script AutoIt incorporati in binari PE

reverse-engineeringmalware-analysisdigital-forensics+1
2418 mesi fa
LnkMeMaybe preview

LnkMeMaybe

GitHubtrustedsec/lnkmemaybe

Strumenti di creazione e ricerca Lnk

payload-generationexploitationdigital-forensics+3
1858 mesi fa
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

Kit di analisi e ricerca per Windows

defensive-toolsmemory-forensicsmalware-analysis+4
6766 mesi fa
vulhunt preview

vulhunt

GitHubvulhunt-re/vulhunt

Framework di rilevamento delle vulnerabilità del team REsearch di Binarly.

static-analysisvulnerability-scannersvulnerability-analysis+4
8762 mesi fa
agent preview

agent

GitHubbinref/agent

Istruzioni dell'agente del modello linguistico per Binary Refinery

reverse-engineeringscripting-automationmalware-analysis+2
131 mese fa
macos_xprotect preview

macos_xprotect

GitHubyo-yo-yo-jbo/macos_xprotect

Approfondimento didattico sulla protezione integrata di Apple contro il malware: database delle firme, regole YARA, integrazione con Gatekeeper,…

defensive-toolsmalware-analysisbinary-analysis+1
34 mesi fa
userland-exec preview

userland-exec

GitHubhardenedlinux/userland-exec

PoC di esecuzione in userland da utilizzare come tecnica vettore di attacco
exploitationids-ips-evasionpost-exploitation+2
1467 mesi fa
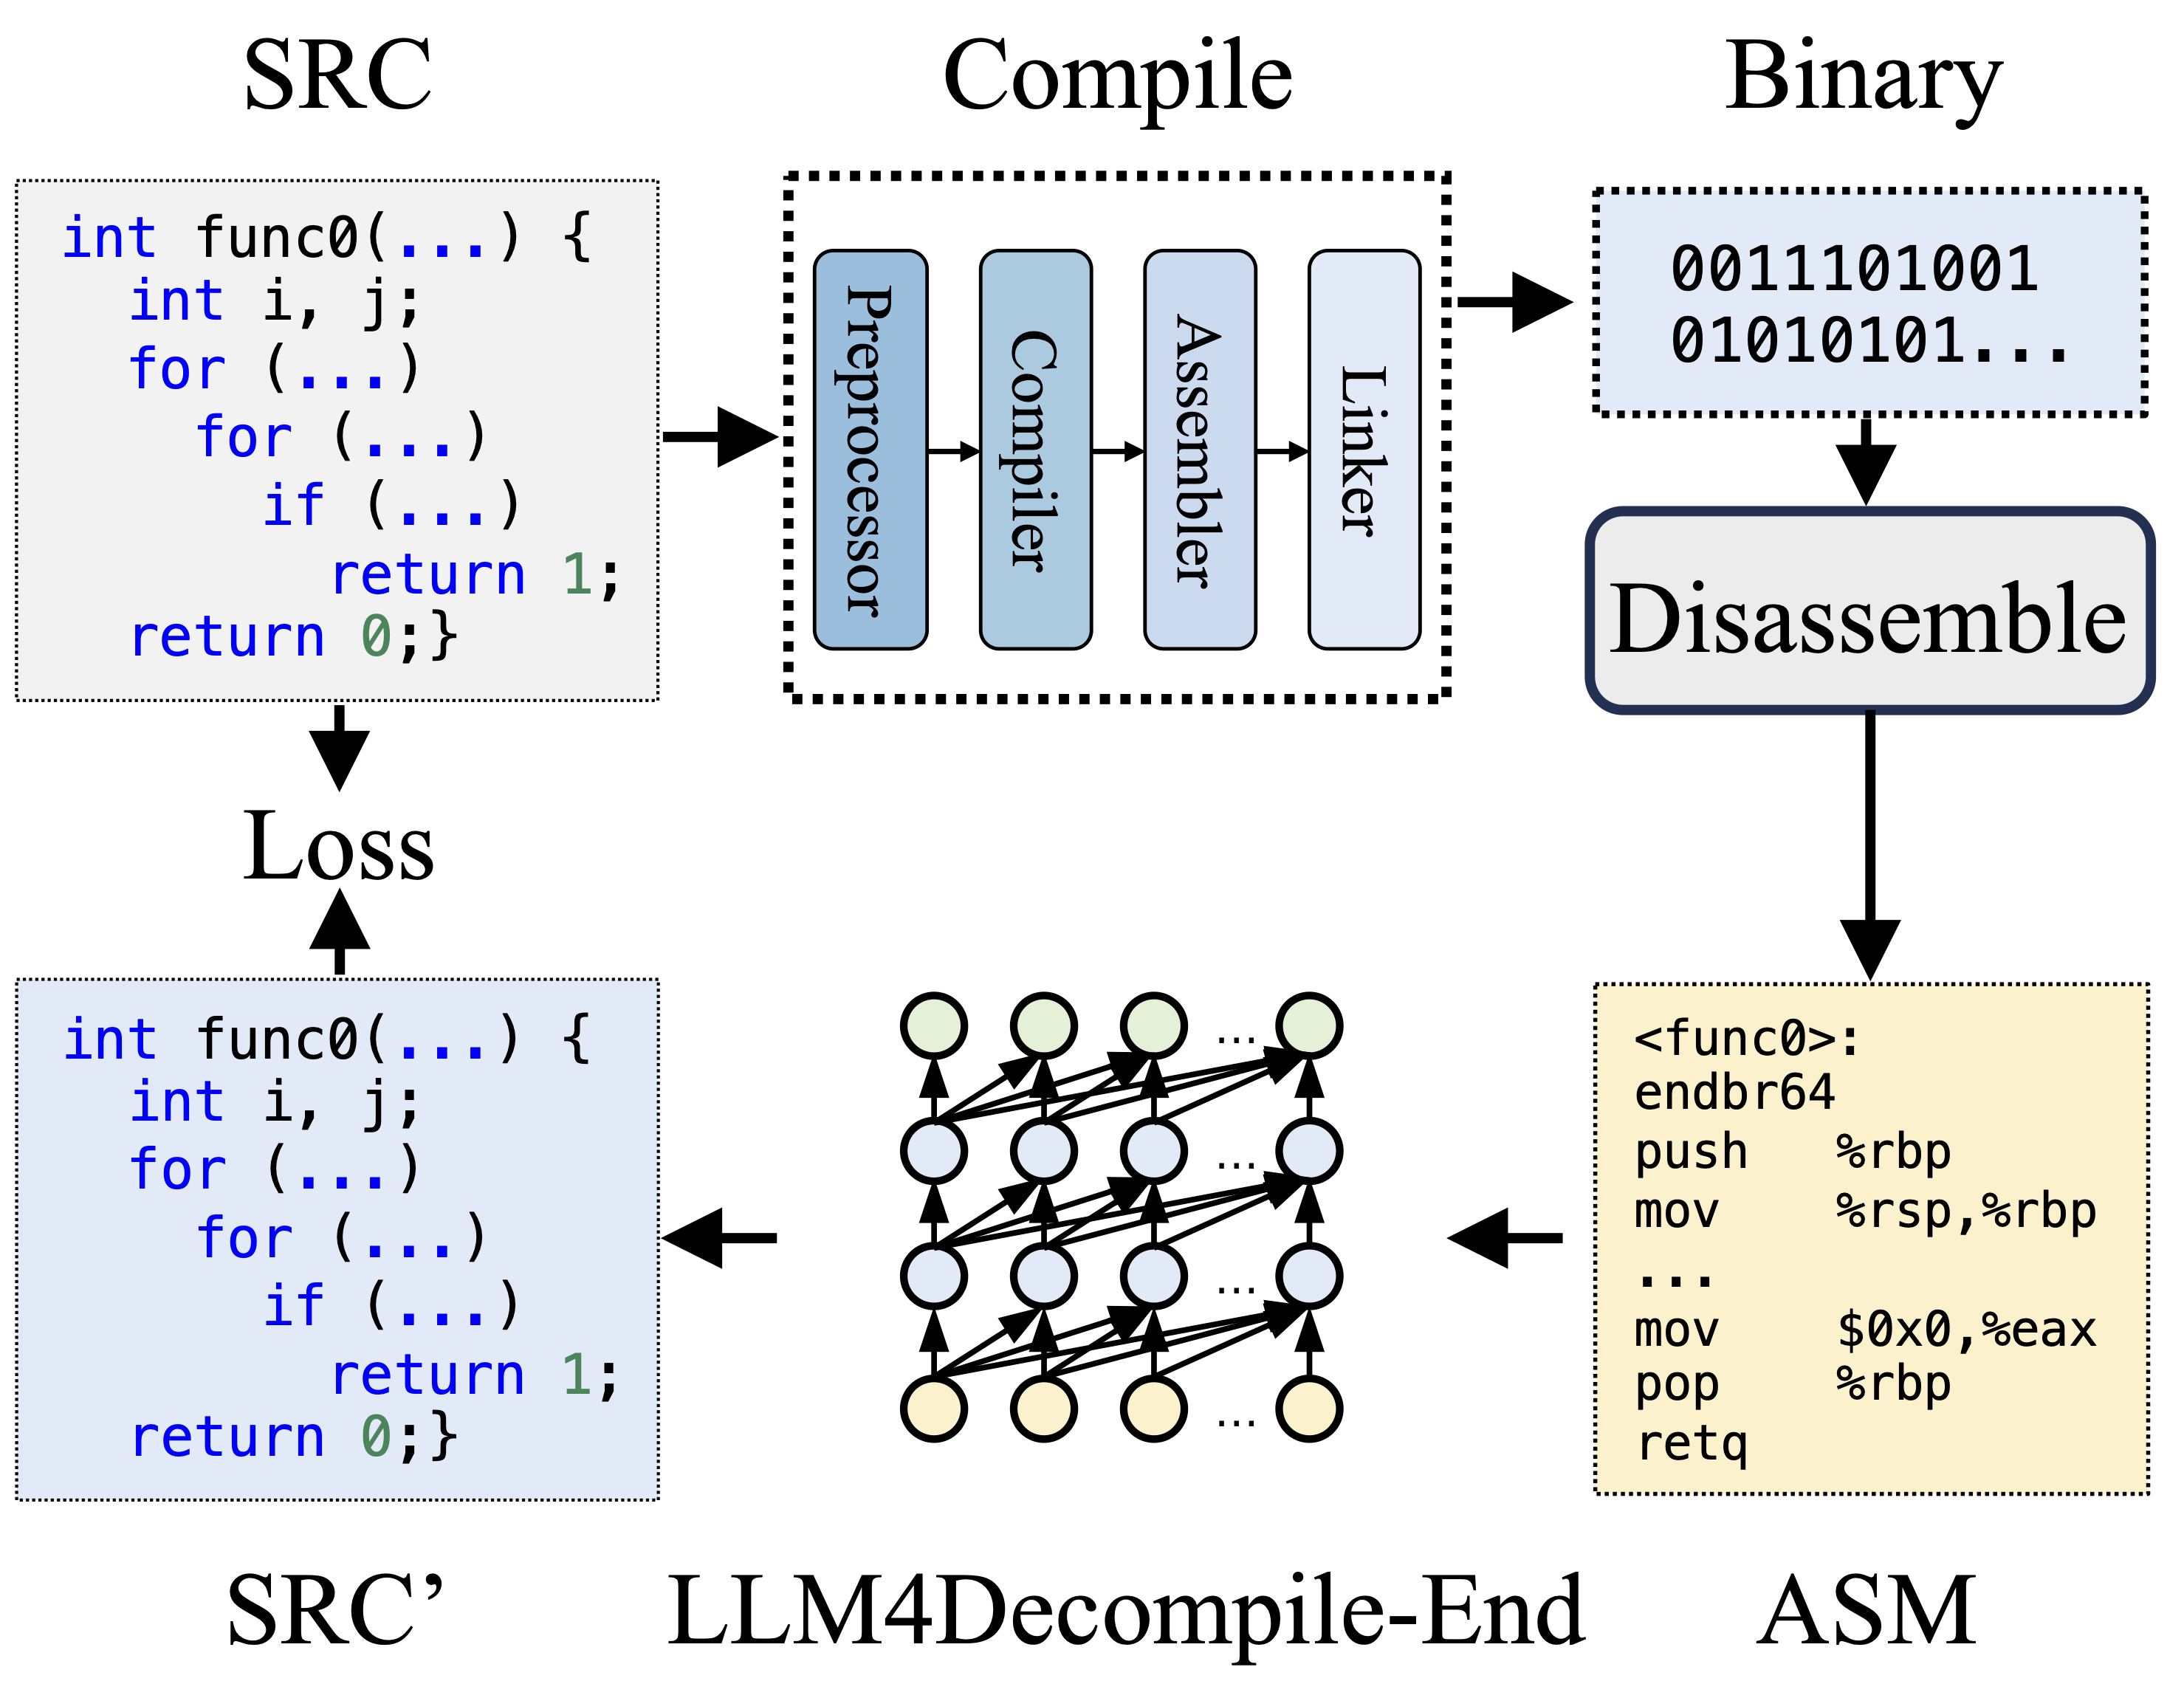
LLM4Decompile preview

LLM4Decompile

GitHubalbertan017/llm4decompile

Reverse Engineering: decompilazione di codice binario con modelli linguistici di grandi dimensioni

reverse-engineeringbinary-analysismachine-learning+1
7.0k9 mesi fa
flareon2024 preview

flareon2024

GitHubhasherezade/flareon2024

Soluzioni e write-up per le sfide CTF Flare-On 11, che illustrano tecniche di reverse engineering, analisi dei binari e analisi del malware, con…

reverse-engineeringmalware-analysisctf+2
391 anno fa
firmware-workshop preview

firmware-workshop

GitHubonekey-sec/firmware-workshop

In questa sessione del workshop, estrarremo il firmware da un caricatore per veicoli elettrici, analizzeremo il firmware e, infine, lo emuleremo per…

embedded-systems-securitydynamic-analysis-sandboxingiot-security+5
594 mesi fa
santa preview

santa

GitHubnorthpolesec/santa

Un sistema di autorizzazione all'accesso a binari e file per macOS.

authentication-authorizationdefensive-toolsbinary-analysis+2
72223 giorni fa
Malimite preview

Malimite

GitHublauriewired/malimite

iOS e macOS Decompiler

ios-securityreverse-engineeringmobile-security+2
3.1k1 anno fa
sogen preview

sogen

GitHubmomo5502/sogen

🪅 Emulatore userspace per Windows, Linux e macOS

dynamic-analysis-sandboxingreverse-engineeringdebuggers+3
3.5k16h 33m fa
WindowsRootkitsGuide preview

WindowsRootkitsGuide

GitHubartembaranov/windowsrootkitsguide

Guida didattica alle tecniche dei rootkit Windows, agli internals del kernel, ai meccanismi di stealth, alla persistenza e al rilevamento difensivo…

malware-analysisbinary-analysiseducation
857 mesi fa
VMUnprotect.Dumper preview

VMUnprotect.Dumper

GitHubvoid-stack/vmunprotect.dumper

VMUnprotect.Dumper può rimuovere dinamicamente la protezione di un Assembly protetto da VMProtect.

dynamic-code-analysisreverse-engineeringmalware-analysis+1
4594 anni fa
NimDllSideload preview
Archived

NimDllSideload

GitHubbyt3bl33d3r/nimdllsideload

DLL sideloading/proxying con Nim!
payload-generationpost-exploitationbinary-analysis+2
1753 anni fa
ManualRsrcDataFetching preview

ManualRsrcDataFetching

GitHubnul0x4c/manualrsrcdatafetching

Ottieni i tuoi dati dalla sezione risorse manualmente, senza bisogno delle API di Windows.

shellcodebinary-analysisred-teaming+1
672 anni fa
Icedid-file-decryptor preview

Icedid-file-decryptor

GitHubembee-research/icedid-file-decryptor

Decrittatore statico per malware IcedID

reverse-engineeringmalware-analysiscryptography+2
184 anni fa
Precedente1…313233…95Successivo









