
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 securityronin/memory-forensic
Esamina qualsiasi memory dump. Trova ciò che è nascosto. Analisi forense del kernel Linux + Windows da un singolo binario Rust statico — nessun…
 whatswrongandwhy/ptrace
Utilità di tracciamento e debug dei processi basata su ptrace per Linux, per l'ispezione delle chiamate di sistema, della memoria e del flusso di…
 tnishiox/cve-2023-4813
Exploit proof-of-concept per CVE-2023-4813, che dimostra una specifica vulnerabilità in un'applicazione basata su C per la ricerca e il test di…
 gmh5225/awesome-mba
Elenco di risorse booleano-aritmetiche miste
 gmh5225/awesome-llvm-security
Collezione curata di risorse di sicurezza LLVM che coprono binary lifting, offuscamento del codice, analisi statica, esecuzione simbolica, sanitizer…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Analisi di reverse engineering del Dropper GCleaner, un malware che utilizza un'infrastruttura C2 resiliente, il caricamento di driver del kernel,…
 1rhino2/fnprint
Abbina le funzioni nei binari in base a ciò che fanno, non a come appaiono i loro byte. fingerprinting comportamentale delle funzioni tramite…
 cenobyte-vincit/dyen
Caricatore in-memory di dylib Mach-O per Python macOS standard; decifra, mappa ed esegue payload senza dlopen o scrittura su disco, con…
 gmh5225/asm-obfuscator
Offusca l'assembly x86-64 con iniezione di istruzioni, codice spazzatura, offuscamento delle costanti e decrittazione a runtime per ostacolare il…
 neuromancer/rats-re
Ricostruisce binari Windows legacy in codice sorgente C combinando le esportazioni del decompilatore Ghidra con LLM locali, producendo candidati…
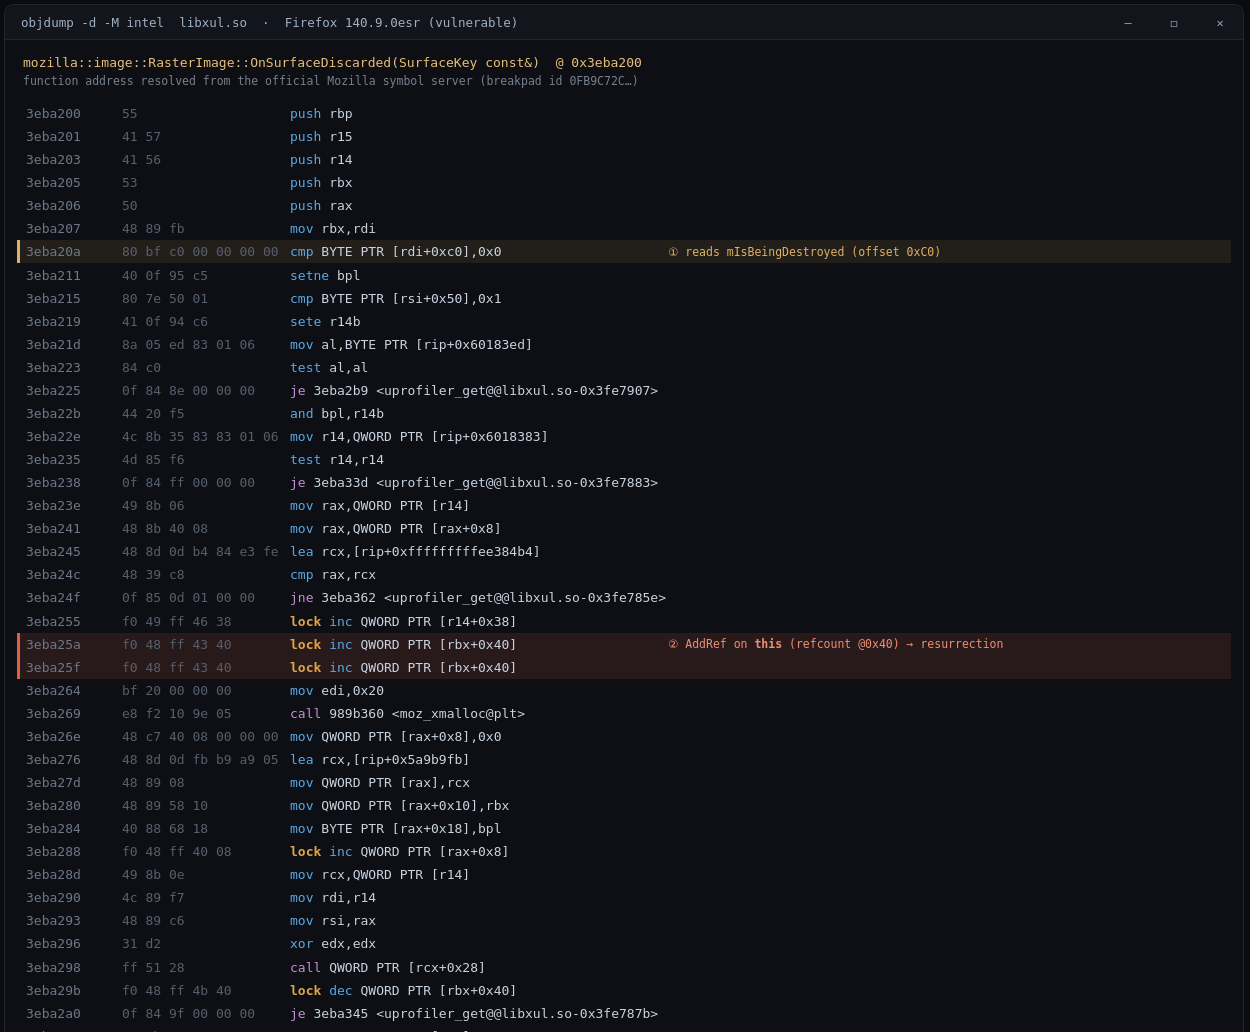 defineid/revenant
CVE-2026-74943, uso dopo la liberazione in Firefox RasterImage (sec-high)
 yiyeshi0-hash/ave263-chain
Ricerca sulla toolchain AVE per iPad 8 e iPadOS 26.3 (classe CVE-2026-64747)
 talha-nazeef-ahmed/rpc-triage
Un motore di analisi statica zero-symbol che estrae e classifica matematicamente la superficie d'attacco RPC di Windows utilizzando un modello di…
 gmh5225/androiddrivesignity
AndroidDriveSignity è un'utilità Python progettata per bypassare la verifica della firma del driver nel kernel Android (ARMv8.3), facilitando il…
 gmh5225/antidbg-unabomber
Idea migliorata VMP (vecchio AmogusPlugin)
 zydak/leetobfuscator
Offusca C/C++ tramite passi LLVM: crittografia delle stringhe, appiattimento del flusso di controllo, riscrittura MBA e anti-analisi per contrastare…
 limingxi6/cve-2020-9373-netgear-r6400
Risolvere le vulnerabilità della sicurezza informatica








