
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 business1sg00d/cve-2023-25136
Esaminando la memoria quando sshd 9.1p1 abortisce a causa di un bug di double free.
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
Analisi di SkypeACLKeyGen.exe per hacking team
 pazhanivelmani/frameworks_base_android_6.0.1_r22_cve-2018-9338
Repository base del framework Android 6.0.1 contenente la vulnerabilità CVE-2018-9338 per analisi e ricerca sullo sfruttamento.
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
Libreria di capability POSIX.1e per Android 10, che affronta CVE-2023-2603 con strumenti per impostare e ottenere le capability dei processi per…
 dshankle/vlc_cve-2021-25804_analysis
Analisi tecnica approfondita di CVE-2021-25804, una vulnerabilità del parser AVI di VLC. Include causa principale, diff delle patch e primitive di…
 vorkampfer/pwnkit_safety_check
PwnKit (CVE-2021-4034) Safe Checker Questo strumento esegue controlli di sola lettura e non tenta lo sfruttamento.
 trinadh465/frameworks_base_aosp-4.2.2_r1_cve-2023-21272
# Repository di base del framework Android per AOSP 4.2.2_r1, modificato per affrontare CVE-2023-21272, una vulnerabilità nel framework Android.
 trinadh465/external_libexif_aosp10_r33_cve-2020-0198
Libreria C per l'analisi, la modifica e il salvataggio dei metadati EXIF, con particolare attenzione all'indirizzamento di CVE-2020-0198 in AOSP10.
 krxi/asmsense
Piccolo modello linguistico che assegna nomi e descrive funzioni in binari x86-64 privati delle informazioni di simboli, con un dataset aperto,…
 gmh5225/dot-cfg-challenge
Repository di sfide C++ che esplora tecniche di bypass di Control Flow Guard (CFG) per la ricerca sullo sfruttamento di binari Windows.
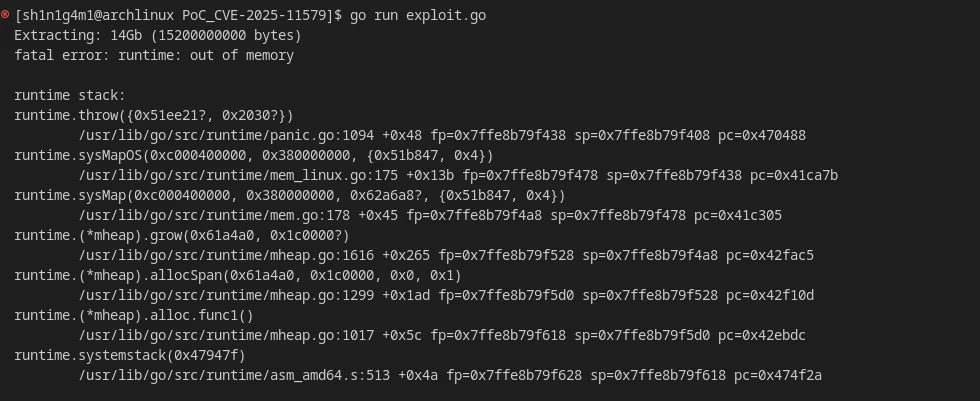 shinigami-777/poc_cve-2025-11579
Proof-of-concept exploit per CVE-2025-11579, una vulnerabilità denial-of-service in rardecode che provoca un crash per esaurimento della memoria…
 llgsjsm/cve-2026-3008
Analisi tecnica e proof-of-concept per CVE-2026-3008, un'iniezione di stringa di formato in Notepad++ 8.9.3 tramite nativeLang.xml, che consente…
 team-atlanta/aixcc-afc-atlantis
Sistema automatizzato di cyber reasoning che scopre e analizza vulnerabilità software tramite fuzzing, analisi binaria e ragionamento sui programmi…
 shack2/javaserializetools
Strumento di sfruttamento delle vulnerabilità di deserializzazione Java V1.0 Strumento di controllo per vulnerabilità relative alla…
 ropfuscator/ropfuscator
ROPfuscator è un framework di offuscamento del codice a grana fine per programmi C/C++ che utilizza ROP (return-oriented programming).
 zznop/drow
Inietta codice negli eseguibili ELF dopo la build
 sidenai/hyperion-disassembler
Disassemblatore e decompilatore nativo multi-architettura - PE/ELF/Mach-O, x86/x64/ARM64, scripting Lua, recupero RTTI
 therealdreg/masm32-kernel-programming
Programmazione kernel masm32, driver, tutorial, esempi e strumenti (crediti Four-F)








