
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 marin-m/pbtk
Un set di strumenti per il reverse engineering e il fuzzing di applicazioni basate su Protobuf
 nowsecure/r2frida
Radare2 e Frida meglio insieme.
 gaasedelen/patching
Un plugin interattivo per il patching binario per IDA Pro
 seemoo-lab/polypyus
Storico del firmware solo binario che impara a localizzare funzioni in binari grezzi estraendo funzioni note da binari simili, consentendo un rapido…
 blacksnufkin/rusty-playground
Un programma in Rust che ho scritto mentre imparavo lo sviluppo di malware.
 gmh5225/0xguard
Semplice libreria anti-cheat per applicazioni che utilizzano C++ su windows. #PastedProtection
 corkami/collisions
Collisioni di hash e sfruttamenti
 mildsunrise/protobuf-inspector
🕵️ Strumento per fare reverse engineering di Protocol Buffers con definizione sconosciuta
 mohuihui/antispy
AntiSpy è un toolkit antivirus e anti-rootkit gratuito ma potente. Offre la possibilità, con i massimi privilegi, di rilevare, analizzare e…
 s12cybersecurity/whatpatchguardprotects
Riferimento di tutte le strutture del kernel, le routine e gli MSR monitorati da PatchGuard (KPP) su Windows.
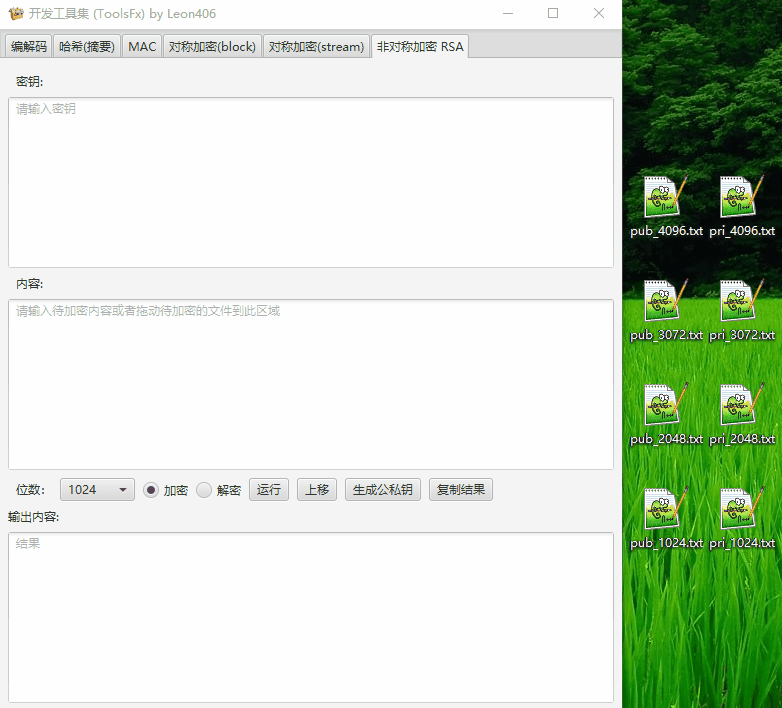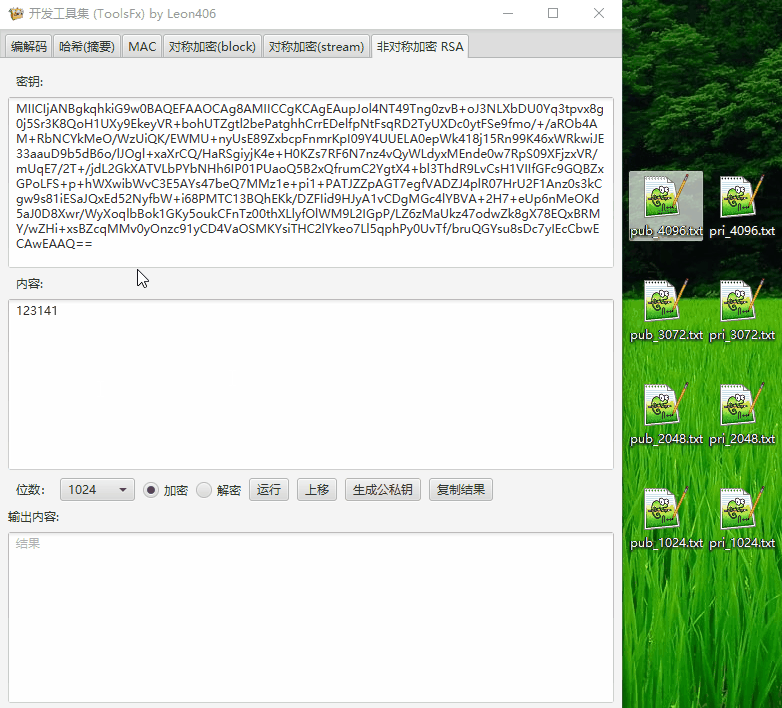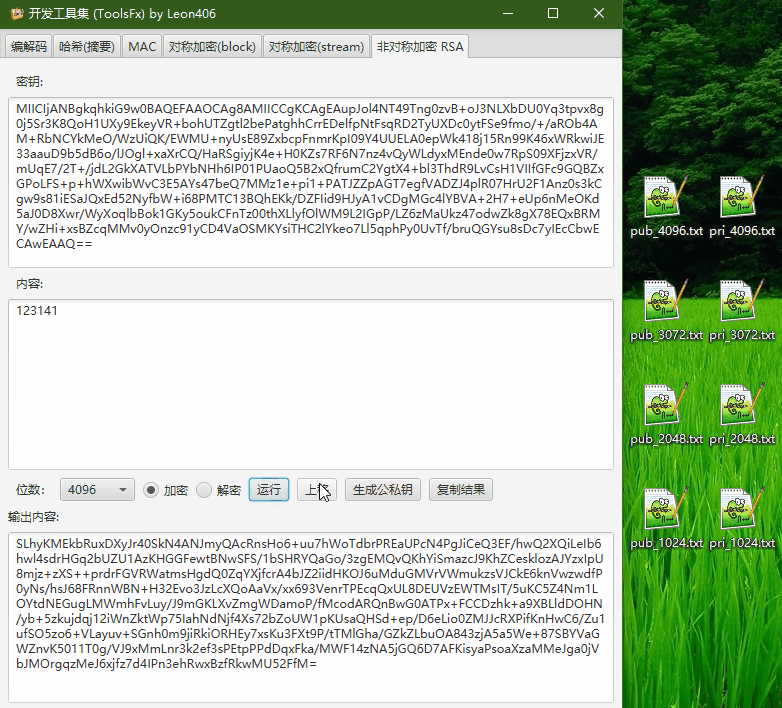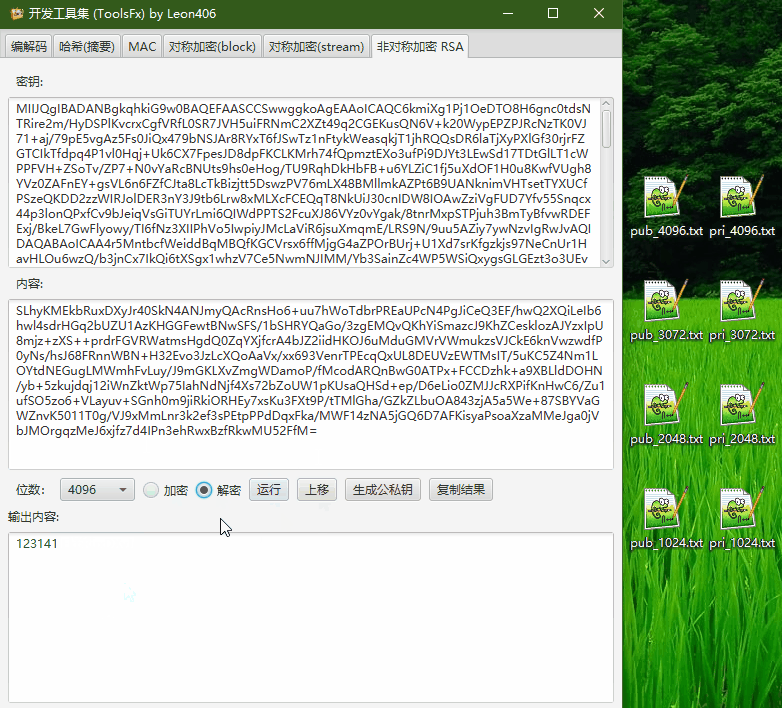 leon406/toolsfx
Toolbox crittografico multipiattaforma. Include funzionalità di codifica/decodifica, conversione di codifica, cifratura/decifratura, hash, MAC,…
 trailofbits/publications
Pubblicazioni di Trail of Bits
 emproof-com/workshop_firmware_reverse_engineering
Workshop di reverse engineering del firmware
 forentfraps/pe-signgen
Generazione universale di firme per qualsiasi funzione di sistema da tutte le build di Windows utilizzando Winbindex
 cao-wuhui/cve-2025-69720
Avviso per CVE-2025-69720: buffer overflow basato su stack in GNU ncurses infocmp (CWE-121)
 smalltown123/details-for-cve-2022-46505
Bug nella ripresa della sessione MatrixSSL
 jlospinoso/gargoyle
Artefatto di ricerca storico sullo stato della memoria temporale di Windows per lo studio delle osservazioni di memoria legate al tempo, dei limiti…
 gmh5225/awesome-mba
Elenco di risorse booleano-aritmetiche miste








