
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 rnb-team/loghound
Analizzatore EVTX post-exploitation per la mappatura di BloodHound
 muhammad-usama-sardar/intra-handshake-fail
Bozza Internet-Draft IETF che analizza i rischi di attestazione precoce negli handshake TLS attestati, documentando CVE-2026-33697 e proponendo…
 lovechoudoufu/about_cobaltstrike4.5_cdf
crack della versione 4.5 di cobaltstrike, rimozione della caratteristica checksum8, bypass di BeaconEye, correzione della fuga di percorso errato…
 mauroeldritch/lempo
LEMPO (Esposizione LDAP su POrtainer) è un exploit per CVE-2018-19466 (Divulgazione di Credenziali LDAP su Portainer). Presentato @ DevFest Siberia…
 gh-ost00/cve-2024-28987-poc
Vulnerabilità di credenziali hardcoded di Web Help Desk (CVE-2024-28987)
 its-arun/cve-2020-35682
Exploit proof-of-concept per CVE-2020-35682: bypass dell'autenticazione SAML in ManageEngine ServiceDesk Plus, che consente l'escalation dei…
 rbih-boulanouar/cve-2024-4040
Exploit proof-of-concept per CVE-2024-4040, un'iniezione di template lato server in CrushFTP che permette lettura di file non autenticata, bypass…
 d3n14ld15k/cve-2024-11680_poc_exploit
Questo repository contiene un exploit Proof of Concept (PoC) per CVE-2024-11680, una vulnerabilità critica in ProjectSend r1605 e versioni…
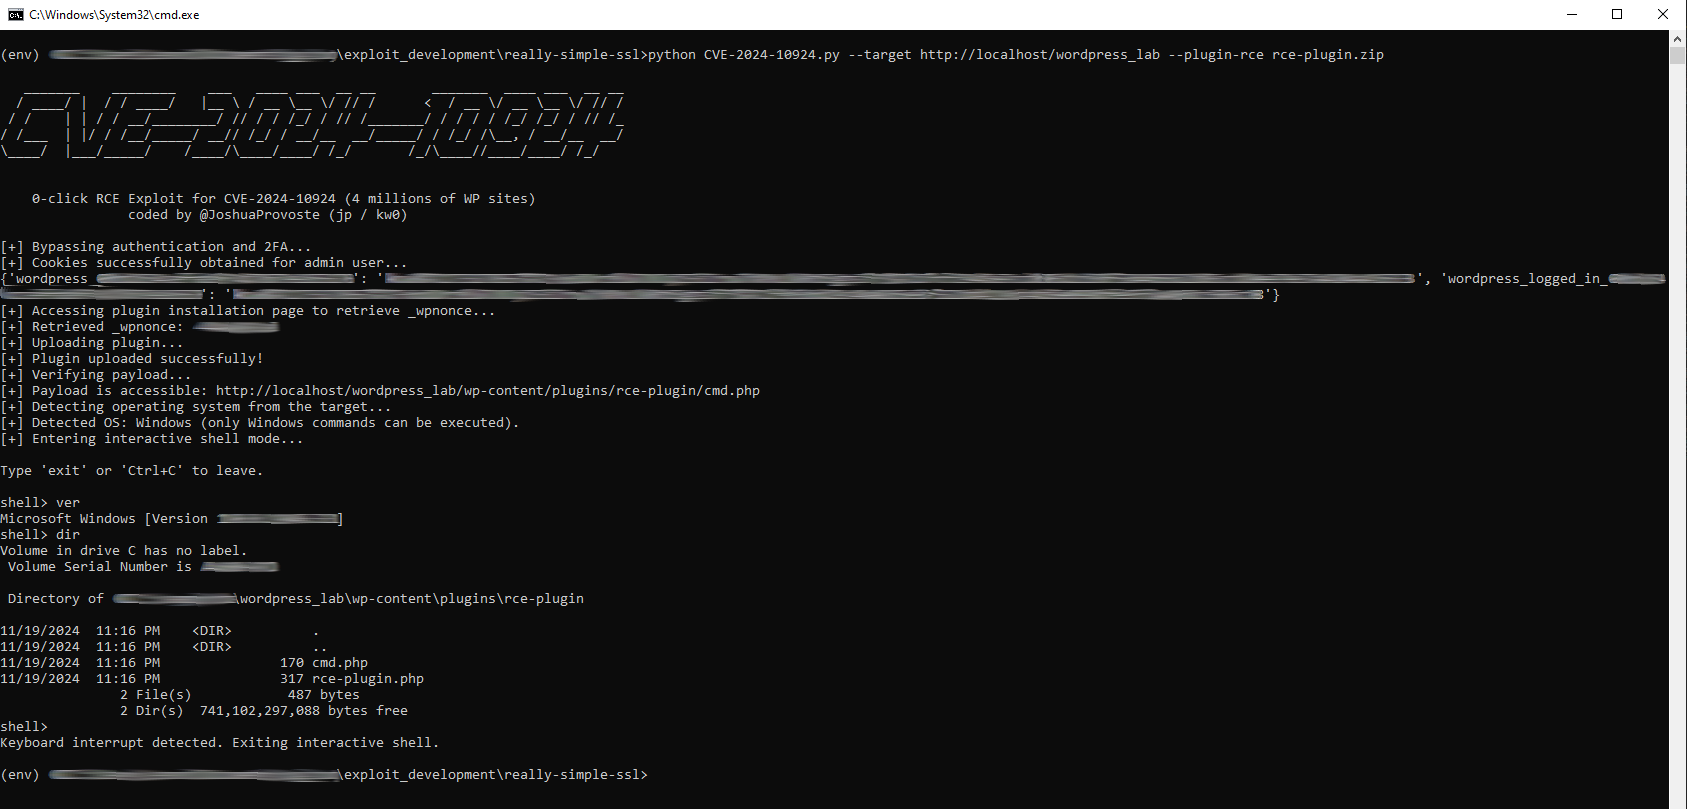 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Exploit non autenticato di bypass dell'autenticazione che porta a RCE per CVE-2024-10924. Sfrutta un bypass dell'autenticazione e della 2FA nel…
 cyberauth/cve-2026-20079
Implementa la catena di attacco CVE-2026-20079 da bypass dell'autenticazione a RCE come root contro Cisco Secure FMC, tramite le modalità…
 zux0x3a/adfly
strumento di interrogazione di active directory che utilizza il protocollo LDAP , aiuta red teamer / penetration testers a convalidare le…
 d0rb/cve-2024-41107
Exploit proof-of-concept per CVE-2024-41107 che mira al bypass dell'autenticazione SAML in Apache CloudStack versioni 4.5.0–4.18.2.1 e…
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO) — una funzionalità abilitata per impostazione predefinita in fabbrica una volta registrati…
 seckatie/cve-2019-8978
Banner Web Tailor e Banner Enterprise Identity Services: Divulgazione di vulnerabilità
 dongpohezui/cve-2021-33045
Exploit per il bypass dell'autenticazione delle telecamere Dahua (CVE-2021-33045) utilizzando mitmproxy per intercettare e modificare le richieste di…
 nccgroup/nlahoney
Ricerca associata all'Honeypot NLA
 opfour/op4
Messenger crittografato da terminale con crittografia post-quantistica, protocollo Double Ratchet e anonimato Tor. Include passphrase di emergenza,…
 mavlevin/d-link-cve-2021-27342-exploit
Exploit per la vulnerabilità CVE-2021-27342 (bypass della protezione anti forza bruta dell'autenticazione telnet)








