
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 dinosn/cve-2026-82329-jfrog-artifactory
Lab Docker riproducibile e PoC in Python per CVE-2026-82329, un bypass di autenticazione non autenticato in JFrog Artifactory che porta alla…
 lazaars/ultrarealy_with_cve-2019-1040
Versione aggiornata per lo strumento UltraRealy con supporto dell'exploit CVE-2019-1040
 krishnakanthb13/password_generator
Un generatore di password CLI pronto per la produzione, crittograficamente sicuro, con 17 modalità di generazione, trasparenza dell'entropia e…
 wantasticapp/wantasticcore
AIO Cloud Managment Server
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Generatore di artefatti di rilevamento basato su Python per le vulnerabilità di bypass dell'autenticazione e di esecuzione remota di codice di Ivanti…
 alex188dot/agensic
Analisi forense crittografica del terminale e replay delle sessioni per agenti AI. Traccia, firma e verifica ogni comando con etichette di…
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG è un agente Windows sovrano, ultra‑leggero e zero‑dipendenze che unifica PKCS#11, SSH-agent, Pageant e CNG/Smartcard in un…
 garrettfoster13/cve-2025-59501
Codice POC per CVE-2025-59501
 doyensec/cve-2022-39299_poc_generator
Un semplice generatore di exploit PoC per CVE-2022-39299 per bypassare l'autenticazione nelle integrazioni SAML SSO che utilizzano versioni…
 taroballzchen/cve-2022-40684-metasploit-scanner
Un bypass dell'autenticazione tramite percorso o canale alternativo nel prodotto Fortinet.
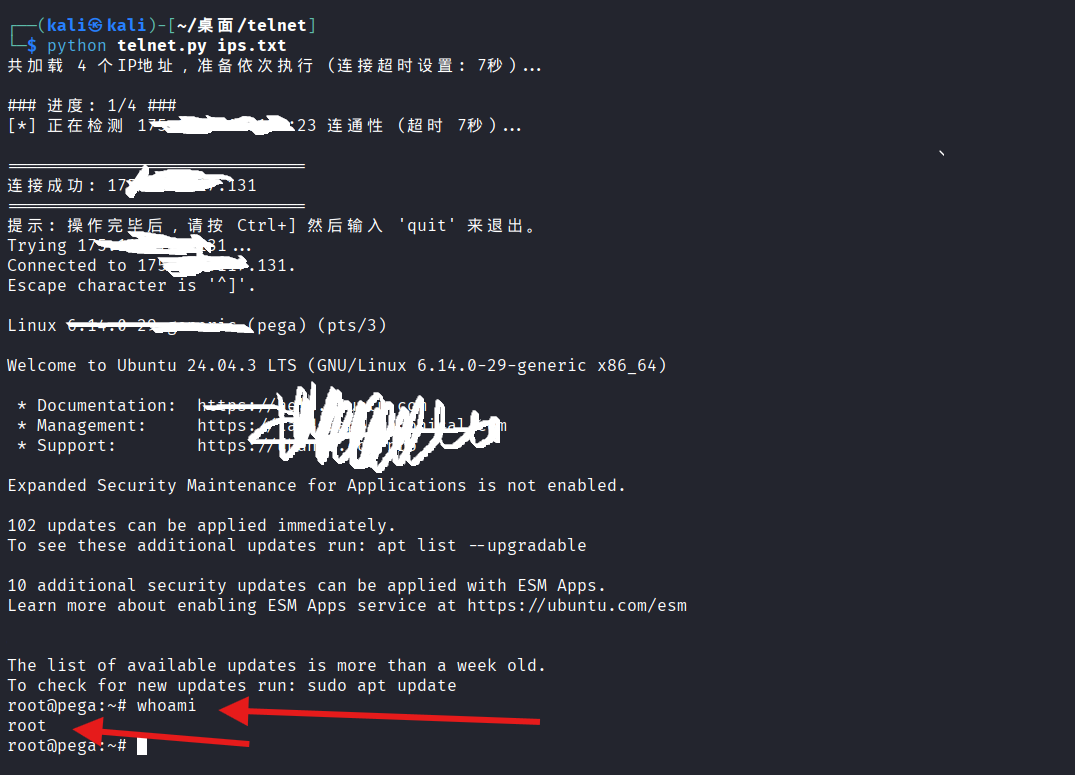 parameciumzhang/tell-me-root
Scanner batch per CVE-2026-24061, bypass dell'autenticazione Telnet, con controlli di liveness delle porte e tentativi automatici di payload per test…
 ekomssavior/telnet_scan
scanner/exploit CVE-2026-24061 & CVE-2026-32746
 kljunowsky/cve-2022-40684-poc
Exploit per CVE-2022-40684 che colpisce Fortinet FortiOS, FortiProxy e FortiSwitchManager
 prot0tw/keycloak_cve-2026-18963_poc
Questo repository è una proof of concept della cve-2026-18963. Utilizzalo solo su prodotti legali (laboratorio, locale, ...).
 synacktiv/cachedata_decrypt
Un semplice Toolkit per BF e decrittare Windows EntraId CacheData
 imancybersecurity/cve-2023-27350-poc
Exploit proof-of-concept per CVE-2023-27350 che mira al bypass dell'autenticazione nel software di gestione stampa PaperCut MF/NG. Include dork…
 am-i-being-pwned/pgp-tools
Estensione per browser open-source per cifratura PGP, decifratura e firma. Motore Rust/WASM con sblocco WebAuthn PRF, protezione tramite password…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE non autenticata su UniFi OS + lettura di file tramite bypass dell'autenticazione ..%2f (CVSS 10.0, KEV, Mirai ITW)








