Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PGP-Tools — Estensione per browser open-source per cifratura PGP, decifratura e firma. Motore Rust/WASM con sblocco WebAuthn PRF, protezione tramite password Argon2id e memoria azzerata. | Kitploit
Strumenti/GitHubGitHub/am-i-being-pwned/pgp-tools
Password CrackingStrumenti di Crittografia/DecrittografiaSicurezza WebCrittografiaPrivacyAutenticazione
GitHubam-i-being-pwned/pgp-tools

PGP-Tools

Estensione per browser open-source per cifratura PGP, decifratura e firma. Motore Rust/WASM con sblocco WebAuthn PRF, protezione tramite password Argon2id e memoria azzerata.

Vedi Repository
84416 giorni faNon ancora revisionato
Condividi
Sito web

PGP Tools

PGP Tools

Estensione browser open-source per la cifratura e decifratura PGP e AGE.
Realizzata con Rust/WebAssembly. Le chiavi private non toccano mai l'heap JS se non quando è indispensabile.

CI Chrome Web Store users Chrome Web Store rating lib coverage: 84.7% unit tests: 2268 e2e tests: 229

Disponibile nel Chrome Web Store   Scaricalo dai componenti aggiuntivi di Microsoft Edge

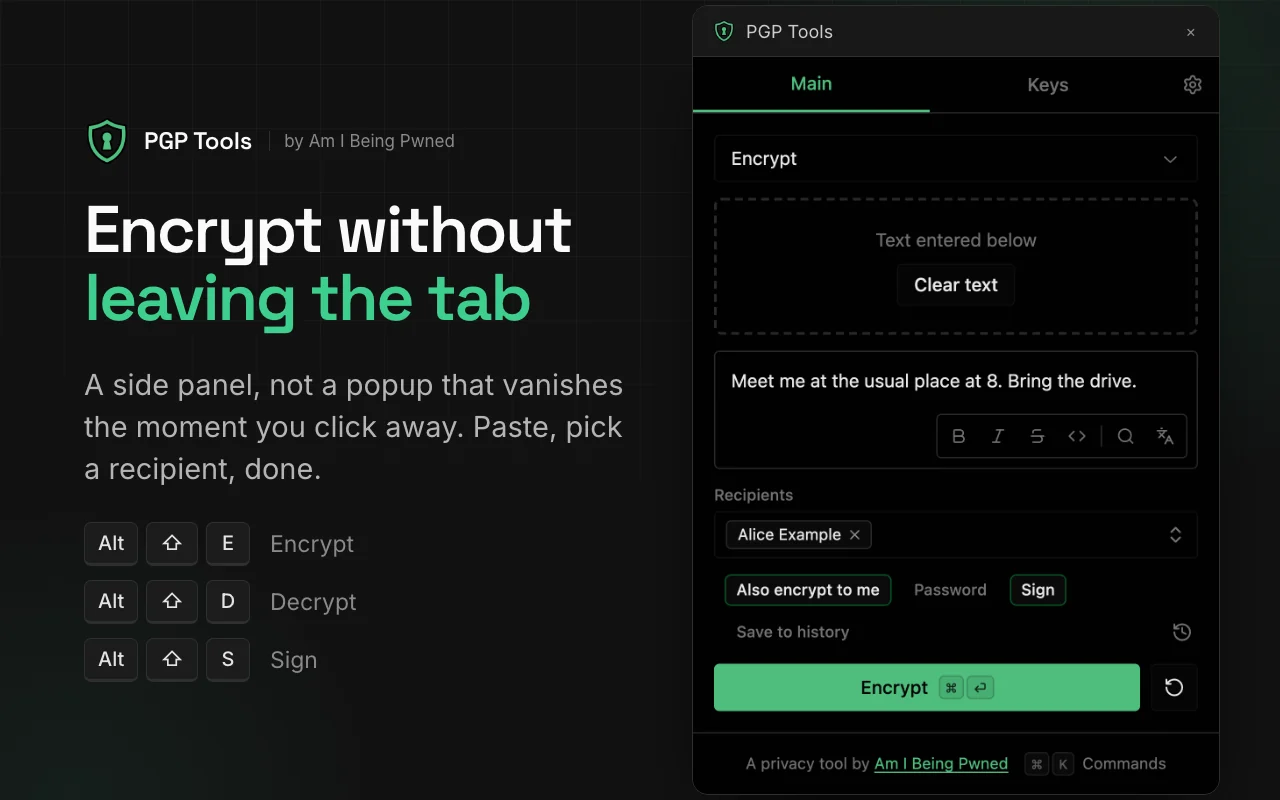
Pannello laterale di PGP Tools: cifratura di un messaggio per un destinatario, con la firma attivata

Perché PGP Tools?

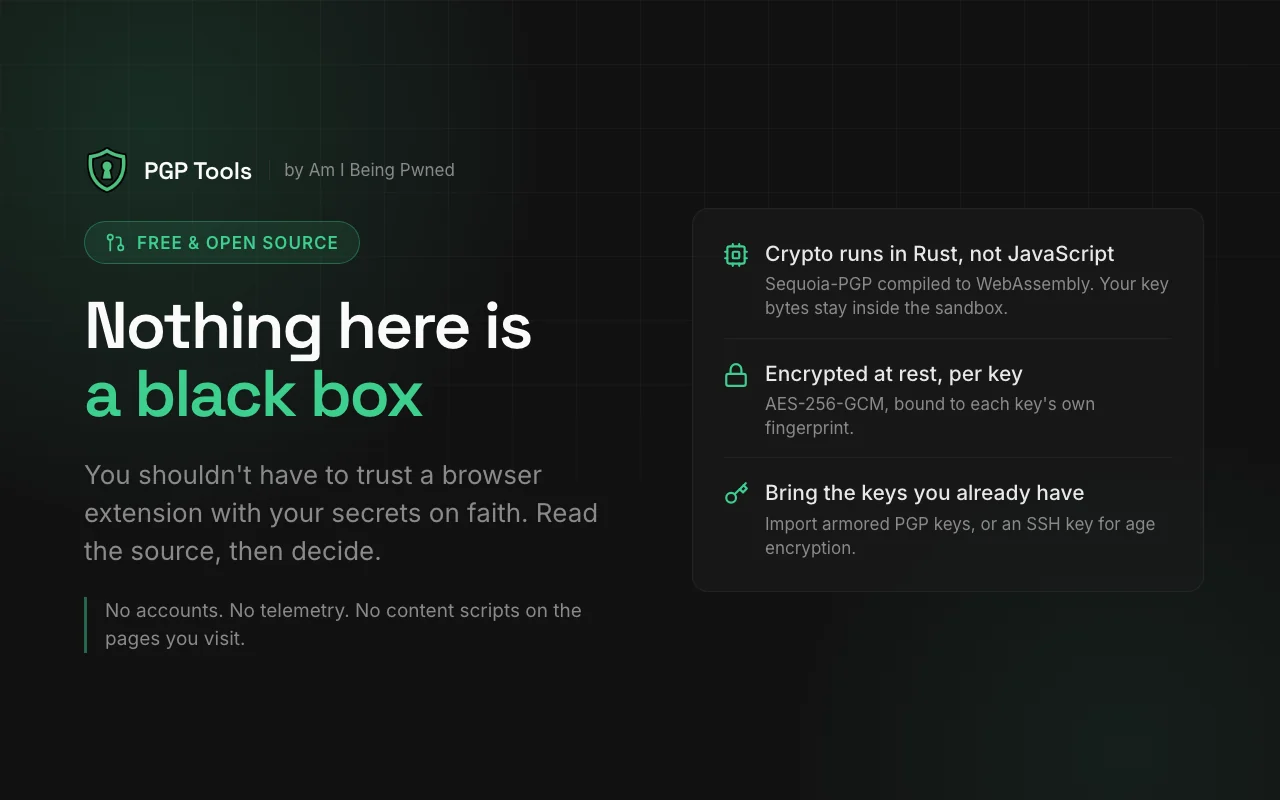
Open source e trasparente. La maggior parte delle estensioni browser per PGP è closed source. Non dovresti affidare i tuoi segreti a una scatola nera.

La crittografia gira in WASM, non in JavaScript. Tutte le operazioni PGP vengono eseguite in una sandbox WebAssembly Rust/Sequoia-PGP. JS conserva solo un handle intero opaco verso la tua chiave: i byte effettivi risiedono nella memoria lineare WASM e vengono azzerati al drop. Le chiavi private passano brevemente attraverso JS durante la generazione e l'importazione, prima di essere cifrate e memorizzate.

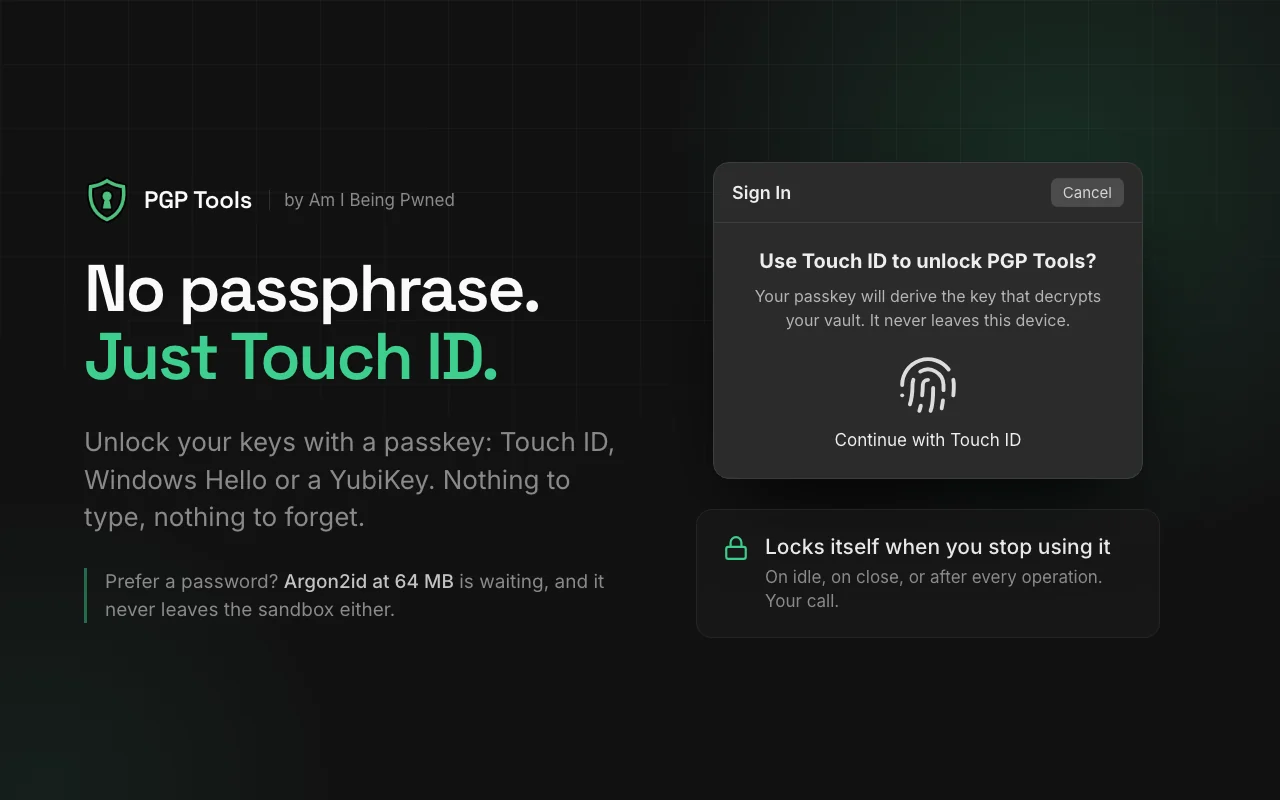
Sblocco con passkey. Proteggi le chiavi con WebAuthn PRF: sblocca con Touch ID, Face ID, Windows Hello o una YubiKey invece di una password. L'output PRF viene combinato con un segreto memorizzato tramite HKDF-SHA256 e l'intero flusso di sblocco viene eseguito in WASM.

Argon2id per le password. 64 MB di memoria, 3 iterazioni: resistente al brute-force su GPU. La KDF, la decifratura e l'archiviazione delle chiavi avvengono tutte in WASM. I byte della password vengono azzerati su entrambi i lati immediatamente dopo l'uso.

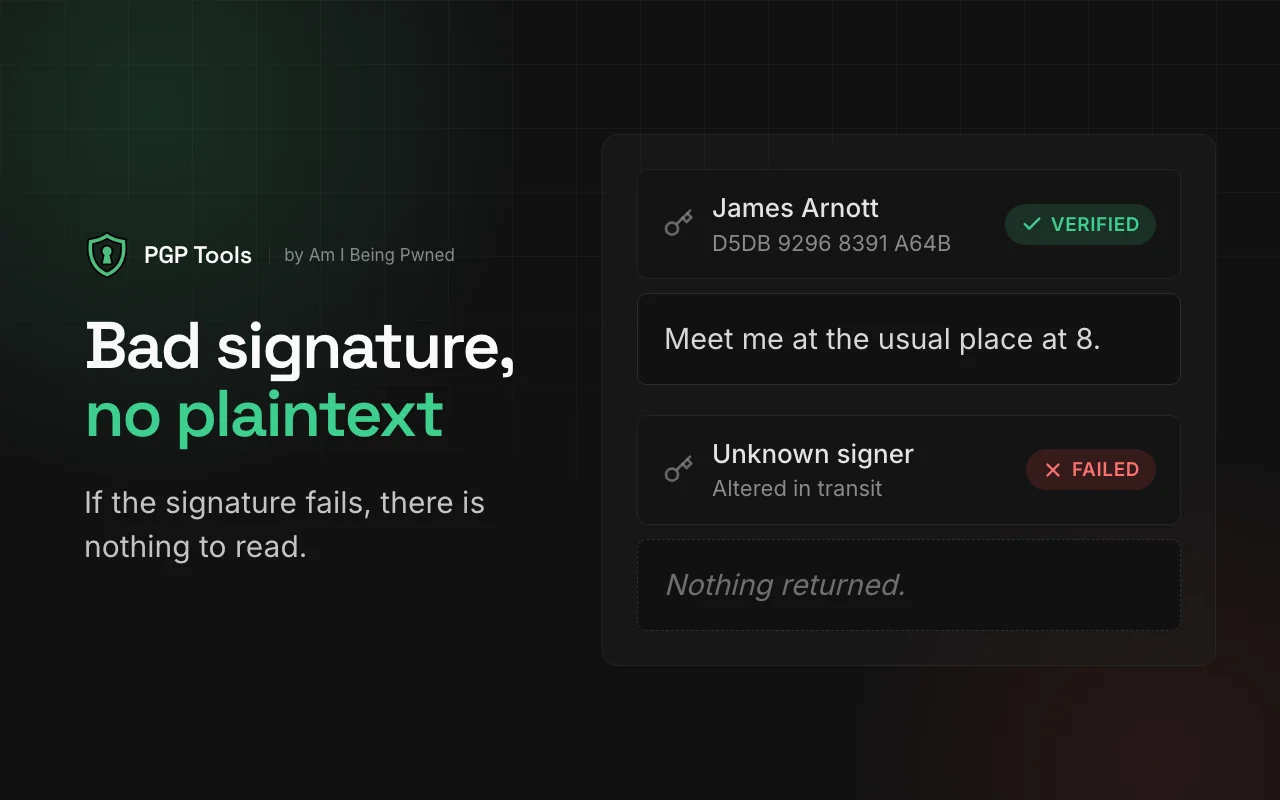
Decifratura + verifica atomiche. Il testo in chiaro e il risultato della firma vengono restituiti insieme in un'unica risposta impacchettata. Firma non valida = nessun testo in chiaro restituito. Nessuna finestra TOCTOU.

Azzeramento ovunque. Crate zeroize su tutte le chiavi e gli intermedi memorizzati (Rust). Uint8Array.fill(0) su password, output PRF e chiavi derivate (JS). La memoria WASM non è soggetta a GC, quindi l'azzeramento è deterministico.

AAD per chiave. Ogni chiave privata è cifrata con AES-256-GCM usando Additional Authenticated Data legati alla sua fingerprint. Lo scambio di blob tra slot di chiavi fallisce.
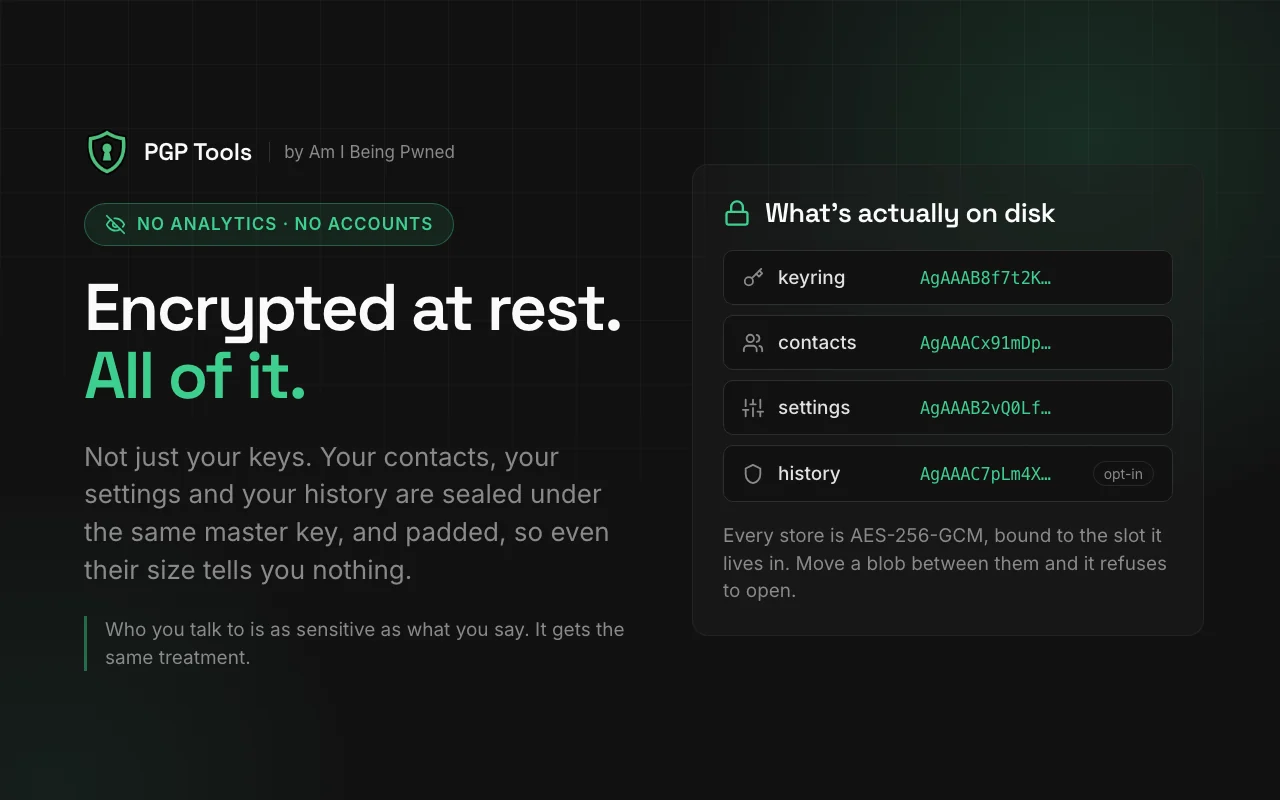
Crittografato a riposo: portachiavi, contatti, impostazioni e cronologia sono ciascuno un blob sigillato su disco Sblocco con passkey: un prompt Touch ID deriva la chiave che decifra la cassaforte
Decifratura e verifica atomiche: una firma verificata restituisce il messaggio, una fallita non restituisce nulla Open source: la crittografia gira in Rust, ogni archivio è crittografato a riposo, usa le chiavi che già possiedi

Funzionalità

  • Generazione di chiavi ECC (Cv25519) o RSA-4096
  • Crittografia verso più destinatari, con firma opzionale
  • Decifratura con verifica automatica della firma
  • Firma e verifica in chiaro
  • Importazione/esportazione di chiavi in formato armored
  • Backup in un unico file: esporta/importa tutte le chiavi e i contatti (crittografato con passphrase per impostazione predefinita)
  • Firma e verifica dei pacchetti delle estensioni Chrome (.crx) per i Verified CRX Uploads del Web Store (opzionale; disattivato per impostazione predefinita)
  • Crittografia age con una chiave SSH che già possiedi - importa una chiave ssh-ed25519 o ssh-rsa e crittografa/decifra file age (binari o armored), verificati incrociando con la CLI Go age. Solo importazione (l'app non genera mai chiavi SSH); solo crittografia/decifratura (age non supporta la firma). Le chiavi native age1… sono fuori ambito, e le chiavi ECDSA, DSA e FIDO sk-* vengono rifiutate


  • Menu contestuale con clic destro sul testo selezionato
  • Blocco automatico per inattività, chiusura del pannello o per operazione (modalità senza cache)
  • Opzionale: sblocca le chiavi con la cassaforte - l'unico prompt passkey che apre la cassaforte sblocca anche ogni chiave protetta da essa (disattivato per impostazione predefinita)
  • Sincronizzazione Chrome opzionale o archiviazione solo locale

Modello di sicurezza

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →