
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 cyberark/ketshash
Un piccolo strumento per rilevare connessioni NTLM privilegiate sospette, in particolare l'attacco Pass-The-Hash, basato sui log del visualizzatore…
 tyranid/blackhat-usa-2022-demos
Demo per il talk Blackhat USA 2022 "Taking Kerberos to the Next Level"
 dinosn/mikrotrick-poc
CVE-2026-67276 PoC di laboratorio per il bypass dell'autenticazione a chiave pubblica SSH di RouterOS
 dirkjanm/askwam
Chiedi all'Account Manager Web (WAM) i token di Entra ID
 awakecoding/wireshark-rdp
Wireshark RDP resources
 ricardojoserf/autoptt
Automated Pass-the-Ticket (PtT) attack. Standalone alternative to Rubeus and Mimikatz for this attack. In C#, C++, Crystal, Python, Rust, Golang, Nim…
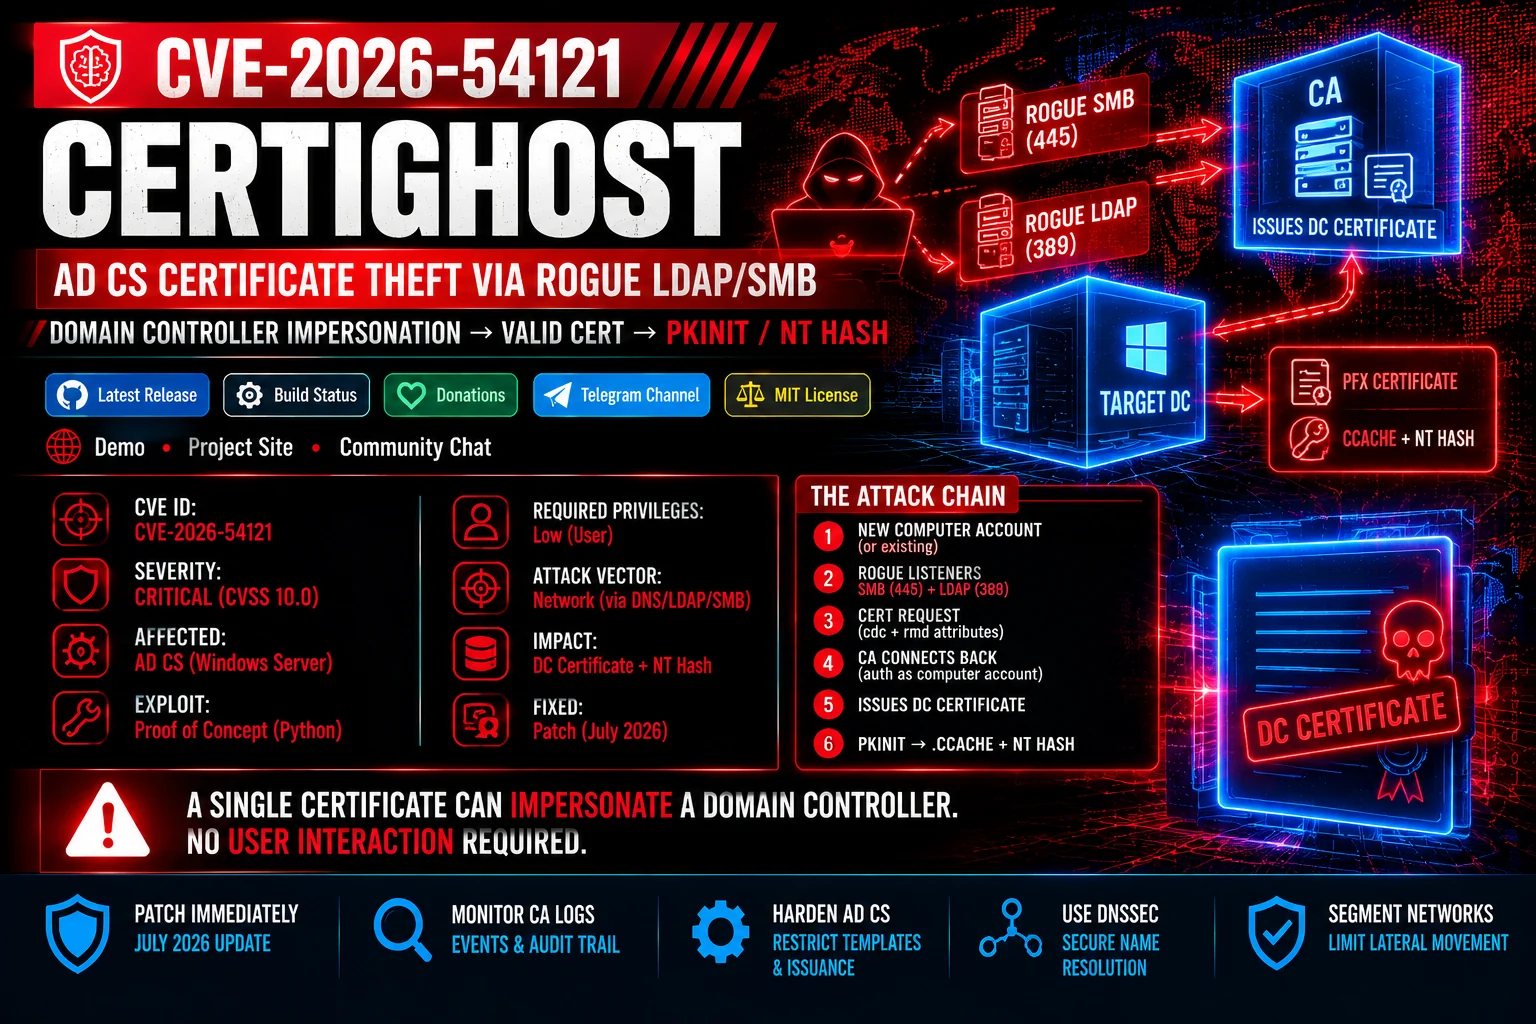 zerodayevil/cve-2026-54121-certighost
Modulo proof-of-concept per CVE-2026-54121 (Certighost), che sfrutta la validazione dell'enrollment di AD CS tramite listener LDAP/SMB rogue per…
 w01fh4cker/cve-2023-46747-rce
Exploit per CVE-2023-46747, una vulnerabilità di esecuzione remota di codice in F5 BIG-IP, che consente la creazione non autorizzata di utenti e…
 jnqpblc/sharpspray
Strumento in C# per attacchi automatizzati di password spraying contro utenti di Active Directory tramite LDAP, con ritardi configurabili e liste di…
 m0n1x90/adreaper
Uno strumento di enumerazione rapido per il pentesting di Active Directory di Windows scritto in Go
 rootsecdev/relay_bible
Riferimento tecnico a molteplici tecniche relay
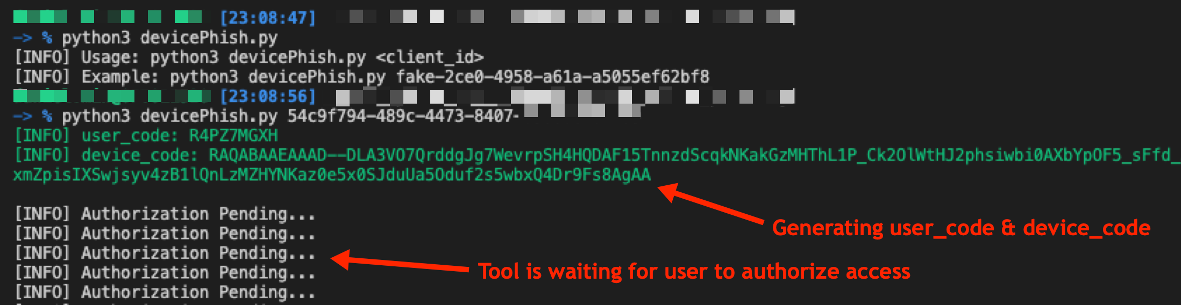 optiv/microsoft365_devicephish
Uno script proof-of-concept per condurre un attacco di phishing abusando del flusso di autorizzazione OAuth di Microsoft 365
 g0ldengunsec/powerpriv
Un'implementazione in Powershell di PrivExchange progettata per essere eseguita nel contesto dell'utente corrente.
 rub-softsec/onelogon
Codice e dati per il nostro articolo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).
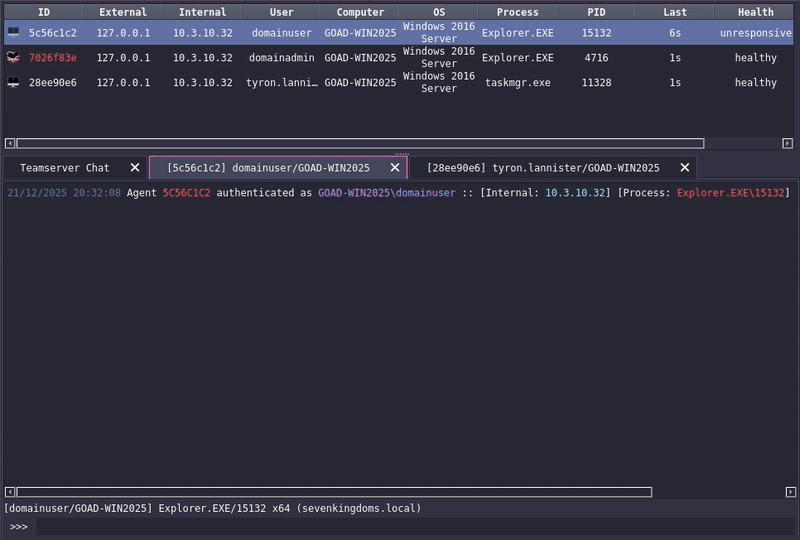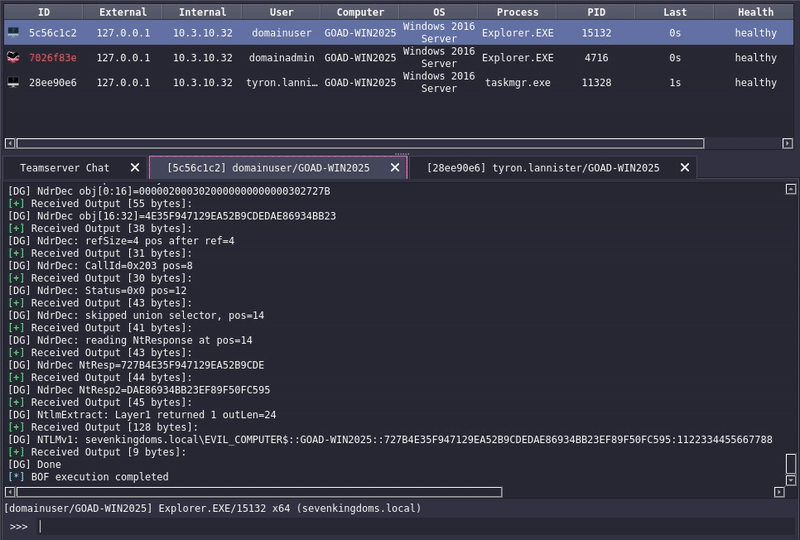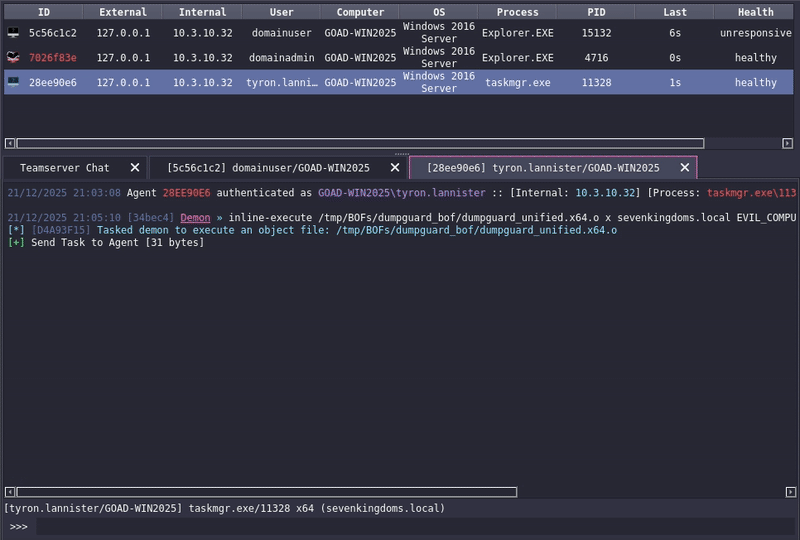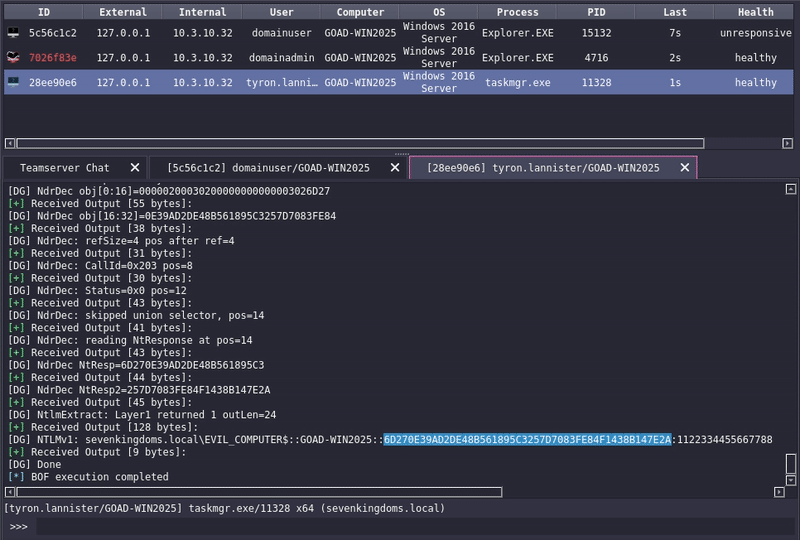 0xedh/dumpguard_bof
Porting di DumpGuard come Beacon Object File (BOF) per l'estrazione degli hash NTLMv1 dalle sessioni sui moderni sistemi Windows.
 danmcinerney/device-pharmer
Apre 1K+ indirizzi IP o risultati di ricerca Shodan e tenta di effettuare l'accesso.
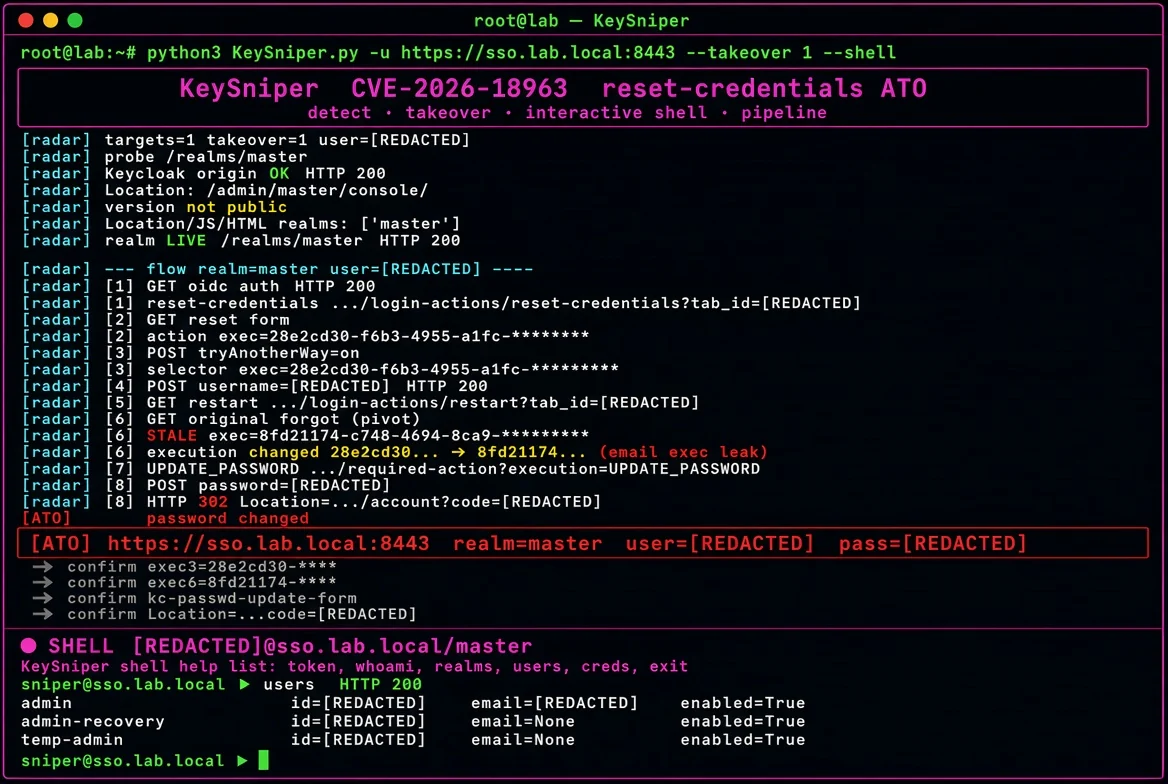 ynsmroztas/keysniper
**CVE-2026-18963** — acquisizione non autenticata dell'account Keycloak tramite il flusso di reimpostazione delle credenziali.
 decoder-it/printerbugnew
La versione printerbug.py solo DCERPC








