#1
 mayyhem/maestro
Abusare dei servizi Azure tramite C2
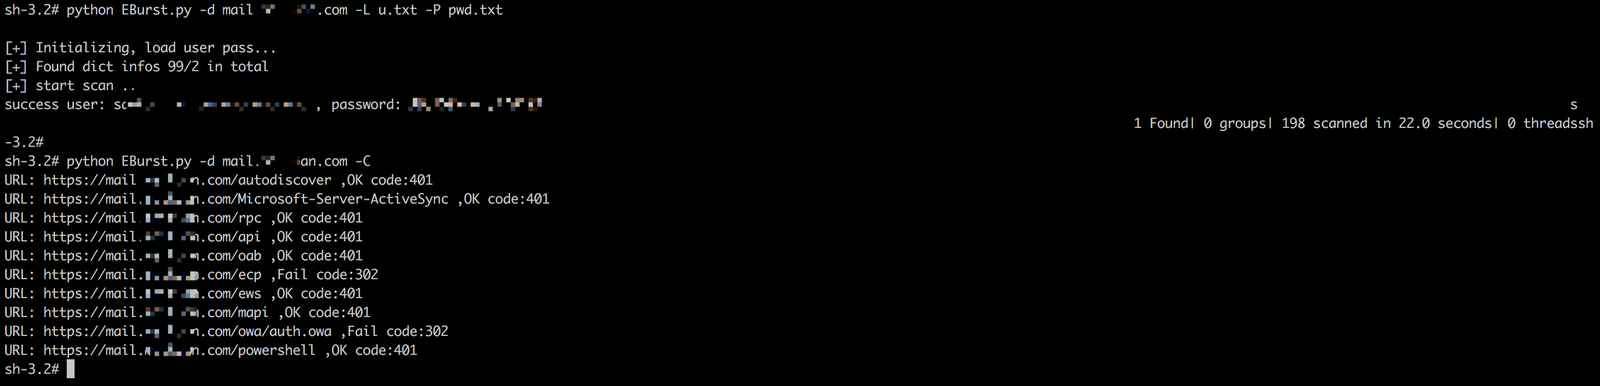 grayddq/eburst
Questo script fornisce principalmente funzionalità di brute force degli account sui server di posta Exchange, integrando i metodi di brute force…
 synacktiv/ouned
Il progetto OUned automatizza lo sfruttamento delle ACL delle Unità Organizzative di Active Directory tramite l'avvelenamento di gPLink.
 mgeeky/azurert
AzureRT - Un modulo Powershell che implementa varie tattiche Red Team di Azure.
 synacktiv/prox-ez
Proxy di intercettazione HTTP/HTTPS per testare i meccanismi di autenticazione Windows, con supporto per NTLM, Kerberos, pass-the-hash,…
 logangoins/cable
.NET toolkit di post-sfruttamento per la ricognizione e lo sfruttamento di Active Directory
 jumpseclabs/tokenflare
Framework di simulazione AITM serverless per Entra ID e M365
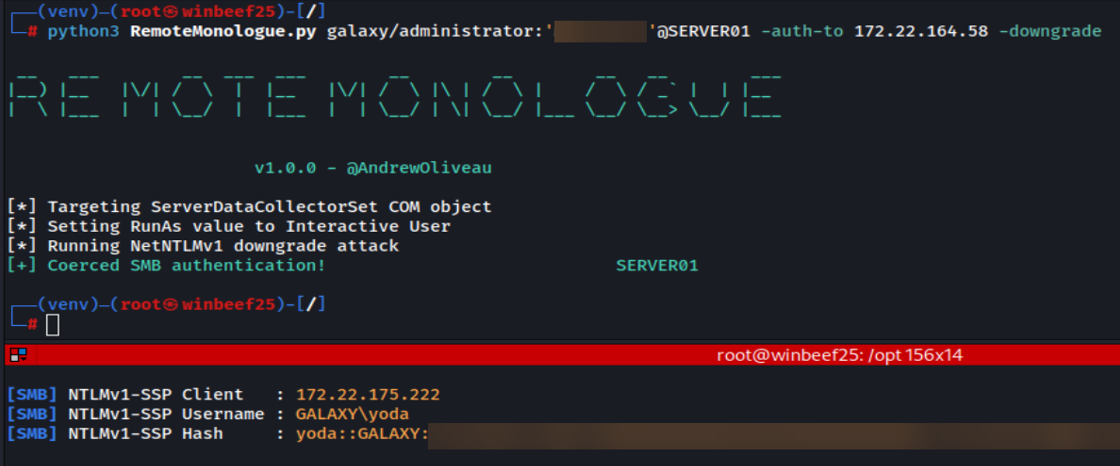 3lp4tr0n/remotemonologue
Armare DCOM per coercizioni di autenticazione NTLM
 maaaaz/crackmapexecwin
Il grande strumento CrackMapExec compilato per Windows
 redbyte1337/credspy
Enumerazione degli utenti di Entra ID e scoperta dei metodi di autenticazione tramite l'API pubblica GetCredentialType
 horizon3ai/cve-2022-1388
POC per CVE-2022-1388
 libssh/libssh-mirror
Libreria C che implementa il protocollo SSH per accesso remoto sicuro, autenticazione e comunicazione crittografata. Include supporto per fuzzing…
 jb-selfcompany/tyr
Email P2P autentica basata su Yggdrasil Network per Android
 greatscott/enject
enject: Nascondi i segreti .env dagli occhi indiscreti: i segreti risiedono in archivi crittografati locali (per progetto) e vengono iniettati…
 synacktiv/dcomillusionist
Tecniche di movimento laterale DCOM in memoria e senza file attraverso la deserializzazione .Net
 cyberark/ketshash
Un piccolo strumento per rilevare connessioni NTLM privilegiate sospette, in particolare l'attacco Pass-The-Hash, basato sui log del visualizzatore…
 tyranid/blackhat-usa-2022-demos
Demo per il talk Blackhat USA 2022 "Taking Kerberos to the Next Level"